

Багато хто досі вважає, що формула проста: купити «правильний» проксі, взяти хороший антидетект-браузер, пройти перевірку відбитка і отримати необмежену кількість акаунтів із низьким рівнем банів. У 2026 році так не працює. Антифрод-системи дивляться відразу на десятки сигналів: поведінка мережі, відбиток пристрою, те, як рухається курсор, як швидко вирішується CAPTCHA і скільки акаунтів було створено з одного IP за останні дні.
Тому пройти всі перевірки проксі та відбитка недостатньо. Головне - як саме ви використовуєте свої інструменти. У цьому гайді команда WexProxy розбирає основні фактори, починаючи з того, який сайт бачить першим: ваш IP і мережа.
Як антифрод насправді оцінює вас
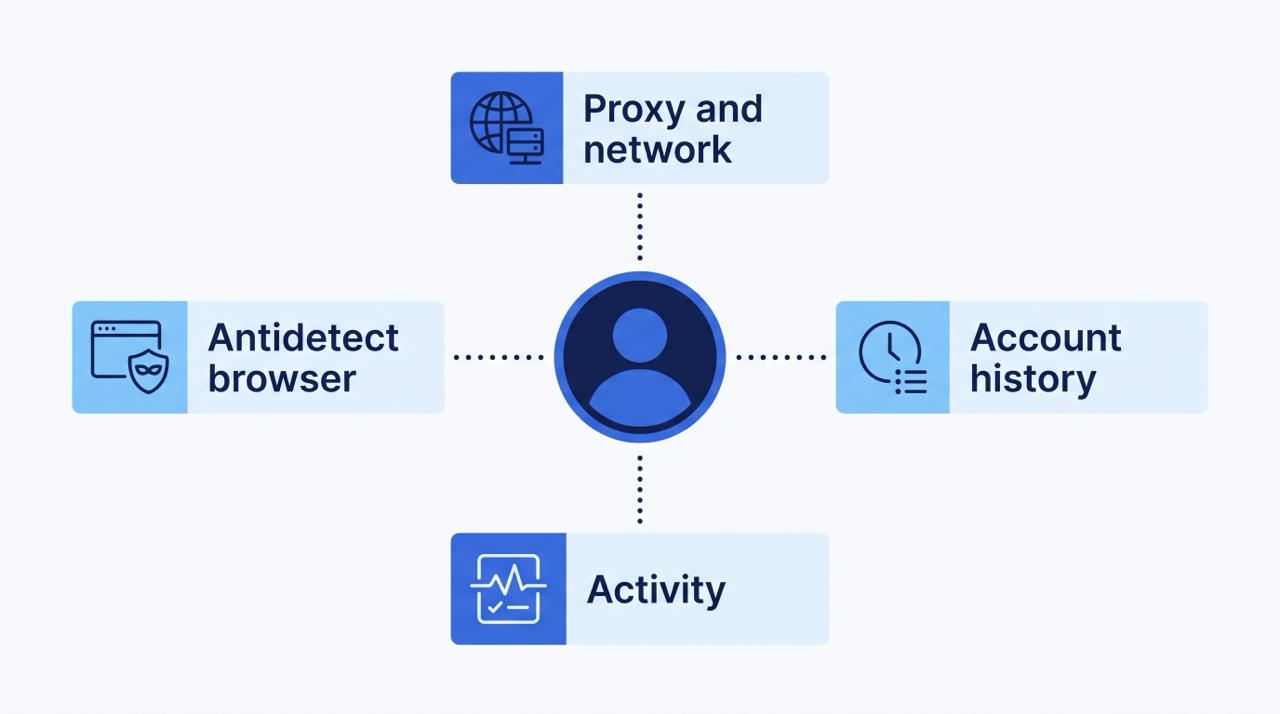
Платформа рідко банить акаунт через один сигнал. Замість цього вона складає з безлічі дрібних сигналів оцінку ризику (її часто називають fraud score) і вживає заходів, коли сума стає занадто високою. Одна розбіжність, наприклад заблоковане з'єднання QUIC, не призведе до миттєвого бану, але підніме оцінку. Кілька дрібних розбіжностей разом уже можуть виявитися достатніми.
Це ключова ідея всього, що описано нижче: ваша мета - не бути «невидимим», а виглядати послідовно та звичайно. Кожен рівень, від мережевого стека до курсора, повинен розповідати одну й ту саму історію про нормальну людину з нормальним пристроєм.
Фактор 1: проксі та налаштування мережі
IP-адреса - майже перше, що сайт дізнається про вас, тому налаштуванню проксі варто приділити найбільше уваги. Перевіряти потрібно три області.
SYN exchange (TCP/IP-відбиток)
Перш за все сайт дивиться, як ваше з'єднання відправляє пакети: які шифри підтримує пристрій, який використовується TTL і як поводиться мережевий стек. У кожної операційної системи свої параметри. Якщо заявлена ОС говорить одне, а мережевий стек - інше, це сигнал. Мобільні проксі WexProxy мають відбиток Android, тому мережевий стек збігається з реальним Android-пристроєм.
Тип IP і чому мобільні часто безпечніші
Деякі платформи, наприклад LinkedIn, дуже уважно дивляться на сам IP. Але в більшості випадків антифрод цікавить насамперед TCP/IP-стек (див. вище) і активність, яка йде з акаунта. Реальні користувачі реєструються з різних IP, тому коли з однієї адреси з'являється десять акаунтів, слідують бани. Використовуйте ротацію IP.
Для чутливих платформ, таких як Instagram та TikTok, ми рекомендуємо мобільні проксі. Причина - CGNAT: у мобільних мережах за одним IP можуть знаходитися тисячі реальних людей. Платформа боїться банити такий IP, тому що це зачепить безліч справжніх користувачів.
- Дата-центрові IP виділені (один IP - один користувач), тому платформа банить їх без вагань.
- Резидентні IP зазвичай ділять приблизно від 10 до 100 осіб, і для платформи це все ще невеликий ризик побічної шкоди.
- Мобільні IP ділять набагато більше людей, і платформи банять їх рідко.
Дрібниці, які важливі
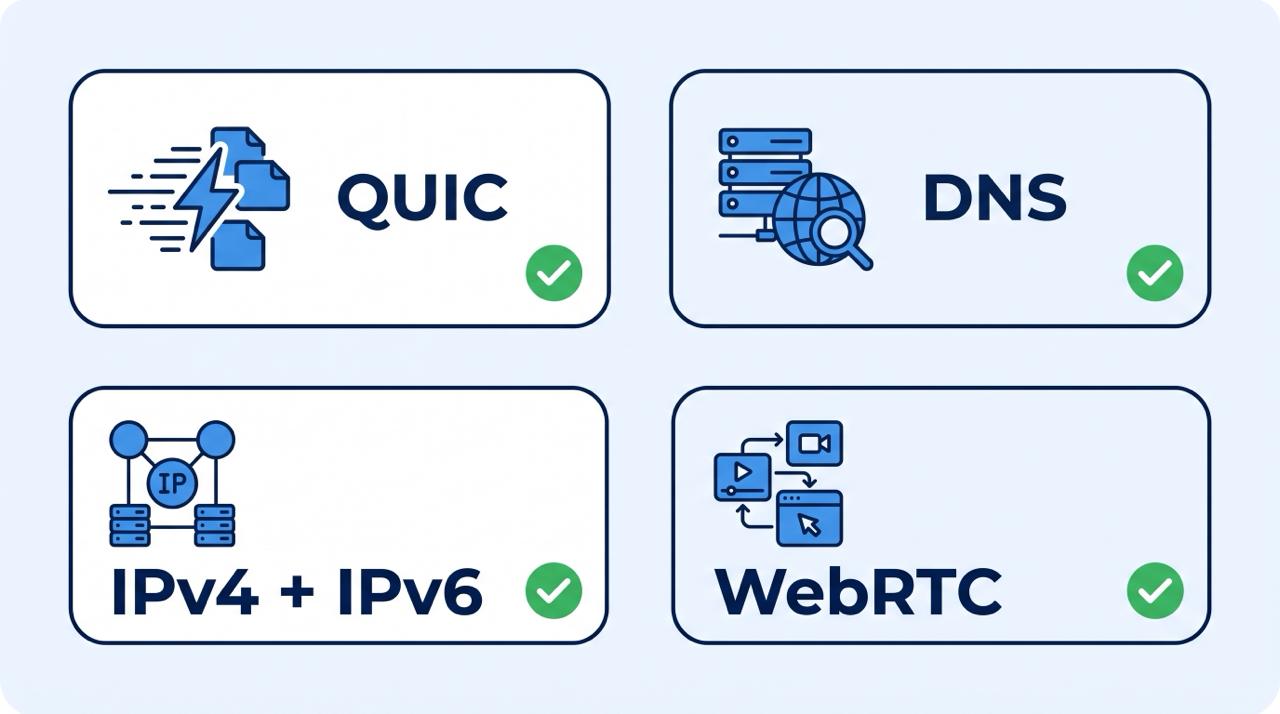
- Підтримка QUIC. QUIC підтримують усі основні браузери. Якщо сайт намагається встановити з'єднання через QUIC, а воно заблоковане, бану відразу не буде, але ваш fraud score виявиться вищим, ніж у звичайного користувача.
- DNS-витоки. Цю деталь забувають майже всі проксі-сервіси. Перевірте проксі та браузер на browserleaks.com, а підтримку QUIC - на detectme.pro. Мобільні проксі WexProxy підтримують QUIC і захищають від DNS-витоків.
- Dual stack IPv4 + IPv6. IPv4-адреси закінчуються, тому оператори все частіше використовують IPv6. Наявність обох може виглядати більш надійно, але якщо ви підміняєте ОС, потрібно підміняти відбитки обох стеків.
- WebRTC-витоки. Вони залежать і від антидетект-браузера, і від проксі. Деякі проксі «протікають» реальним IP через UDP, тому перед початком роботи перевірте, чи немає розбіжності IP (знову browserleaks.com).
Як перевірити налаштування перед стартом
Коротка перевірка перед роботою рятує акаунти. Проходьте її щоразу, коли змінюєте проксі, браузер або профіль:
- Відкрийте профіль і перевірте IP. Переконайтеся, що IP, країна і місто такі, як ви очікуєте, а часовий пояс і мова профілю збігаються з локацією проксі.
- Перевірте витоки. На browserleaks.com подивіться DNS і WebRTC. DNS-сервери повинні належати мережі проксі (для мобільних проксі - мобільному оператору), а WebRTC не повинен показувати ваш реальний IP.
- Перевірте QUIC. На detectme.pro переконайтеся, що QUIC працює через проксі.
- Порівняйте стеки. Якщо ви підміняєте ОС, переконайтеся, що TCP/IP-відбиток і відбиток браузера не суперечать один одному, і для IPv4, і для IPv6.
- І тільки потім заходьте в акаунт. Профіль, що не пройшов жодну з цих перевірок, не повинен торкатися реального акаунта.
Чому SDK- і ботнет-проксі часто вбивають акаунти в соцмережах
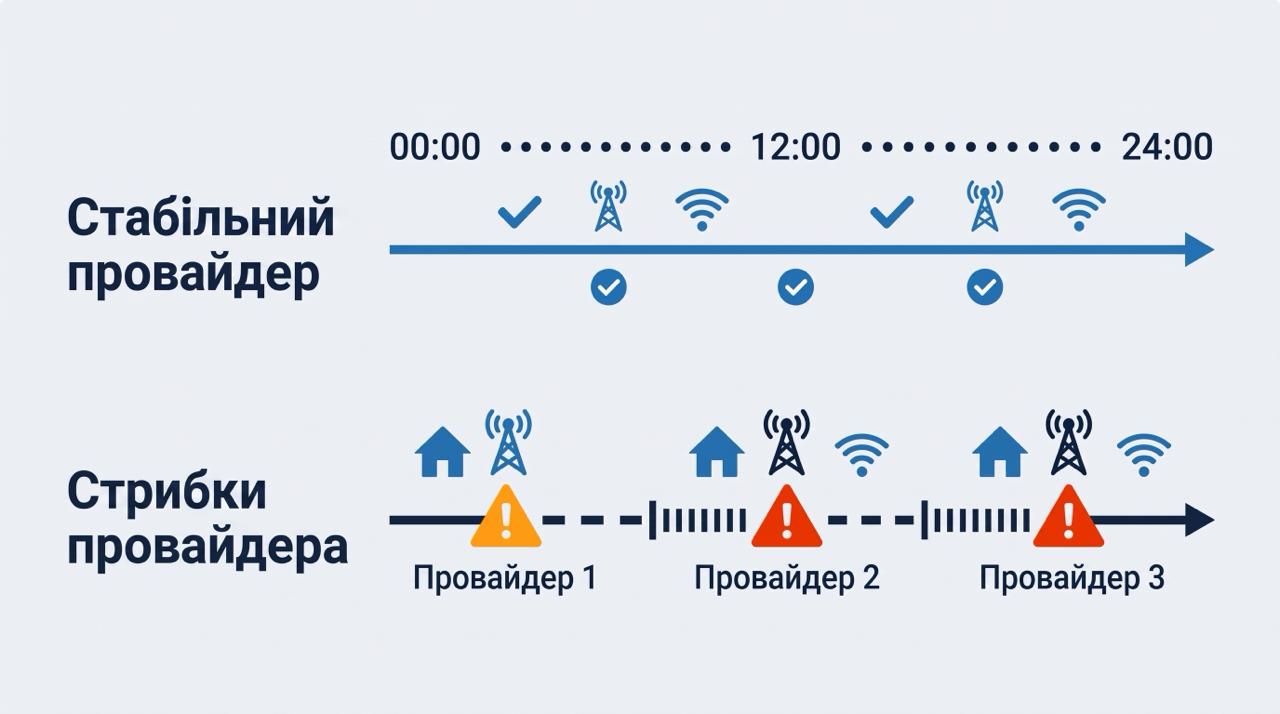
Щоб виглядати як реальний користувач, подумайте, як реальна людина працює зі своїм акаунтом. Вранці вона заходить з домашнього Wi-Fi. В офісі або в дорозі користується телефоном, і її IP змінюється на мобільного оператора. Увечері знову повертається домашнє підключення. Разом: один домашній провайдер, один мобільний оператор і передбачуваний патерн.
Тепер порівняйте це з проксі на основі SDK або ботнетів, які зазвичай продають як «проксі на пристроях реальних людей». Коли у власника телефону сідає батарея або він заходить у магазин, з'єднання обривається, і ви без попередження отримуєте інший IP іншого провайдера. З точки зору платформи це виглядає так:
Сьогодні вранці користувач зайшов з IP Comcast у Вашингтоні. Через шість годин провайдер уже Verizon у Нью-Йорку. Ще через дві години він знову змінився. І щоразу TCP/IP-відбиток інший.
Це підозрілий патерн, і акаунт можуть забанити вже через день тільки через стрибки провайдерів, навіть якщо все інше було чисто.
WexProxy не може гарантувати необмежене створення акаунтів і 0% банів, але сетап побудований так, щоб тримати рівень банів якомога нижчим:
- Підтримка QUIC та UDP - софт працює стабільніше, а fraud score нижчий
- Захист від DNS- і WebRTC-витоків - ви виглядаєте з DNS мобільного оператора
- Власні та орендовані пристрої зі sticky-сесіями на місяці на одному провайдері
- 99.9% аптайму проксі - фермери доглядають за пристроями
- Реальні мобільні IP, без віртуальних операторів
Фактор 2: активність
Цей фактор критичний, якщо ви працюєте з автоматизацією. Сайти стежать за тим, як рухається курсор, як швидко вирішується CAPTCHA і за багатьма іншими поведінковими сигналами. Саме тому якісні авторегери додають паузи і людиноподібні затримки.
Також не варто реєструвати 10 і більше акаунтів з одного IP одночасно. Одного цього достатньо, щоб отримати бани. З цього випливає кілька практичних правил:
- Розтягуйте реєстрації в часі. Реальні люди не створюють пачку акаунтів за кілька хвилин.
- Робіть паузи нерегулярними. Однакові затримки між діями виглядають як скрипт.
- Не поспішайте в перші дні. Новий акаунт, який відразу виконує важкі або однотипні дії, відрізняється від звичайного нового користувача.
- Прив'язуйте один акаунт до одного стабільного середовища (один профіль, один провайдер), а не переносьте його з місця на місце.
Фактор 3: антидетект-браузер
На що звернути увагу під час вибору та налаштування:
- Захист від DNS- і WebRTC-витоків і підтримка UDP
- Якість підміни. Підмінювані значення повинні бути узгоджені між собою.
- Версія браузерного рушія. Перевірте, яка версія Chrome використовується і як часто вона оновлюється. Уникайте застарілих антидетект-браузерів: платформи, як правило, вже навчилися їх визначати, тому дивіться на актуальні рішення.
- Реалістичність пристроїв. Переконайтеся, що характеристики профілю відповідають реальним пристроям, тому що деякі антидетект-браузери можуть видавати профілі неіснуючих пристроїв.
- Не змінюйте ОС. Використовуйте власну операційну систему і тримайте профіль узгодженим із нею.
Часті помилки
- Довіряти тільки чекерам. Зелений результат тесту відбитка не охоплює поведінку, історію акаунта і стабільність провайдера.
- Змішувати сигнали. Мобільний проксі з профілем тільки для десктопа і мовою та часовим поясом, що не збігаються, створює саме ті протиріччя, які шукає антифрод.
- Ігнорувати витоки. Проблеми з DNS, WebRTC і QUIC невеликі, але щоразу додають ризику.
- Використовувати один IP для пачок акаунтів. Це один із найшвидших способів отримати бани.
- Працювати на нестабільних мережах. Часта зміна провайдера зовсім не схожа на день реального користувача.
Де тут місце фільтрації лендингу
Усе перераховане вище захищає сторону акаунта: хто заходить і як поводиться. У кампанії є і друга сторона - сторінка, на яку веде реклама. Модератори та боти перевіряють і її, тому їй потрібен власний шар захисту. Тут у справу вступає сервіс фільтрації трафіку на кшталт Cloaking.House: він відділяє реальних відвідувачів від перевіряючих та ботів на стороні сервера, тож налаштування акаунтів і налаштування лендингу доповнюють одне одного і не залишають проломів.
Короткий чек-лист
- Тип проксі відповідає чутливості платформи (для найчутливіших - мобільні)
- Не більше кількох акаунтів на один IP, налаштована ротація
- DNS, WebRTC і QUIC перевірені до початку роботи
- Підміна ОС охоплює відбитки і IPv4, і IPv6
- Сесії залишаються на одному провайдері і не стрибають між мережами
- Автоматизація використовує реалістичні паузи і не створює акаунти пачками
- Антидетект-браузер актуальний і генерує реалістичні пристрої
- Трафік на лендинг теж фільтрується
Висновок
Ми розібрали основні фактори детекту, є й інші, яких ми не торкалися. Але якщо застосувати те, що описано вище, ви вже знаєте більшу частину того, що потрібно, щоб ваші акаунти виглядали як акаунти реальних користувачів соцмереж.
Будьте першим, хто поділиться своєю думкою!
Ми цінуємо ваш відгук — поділіться своєю думкою.