

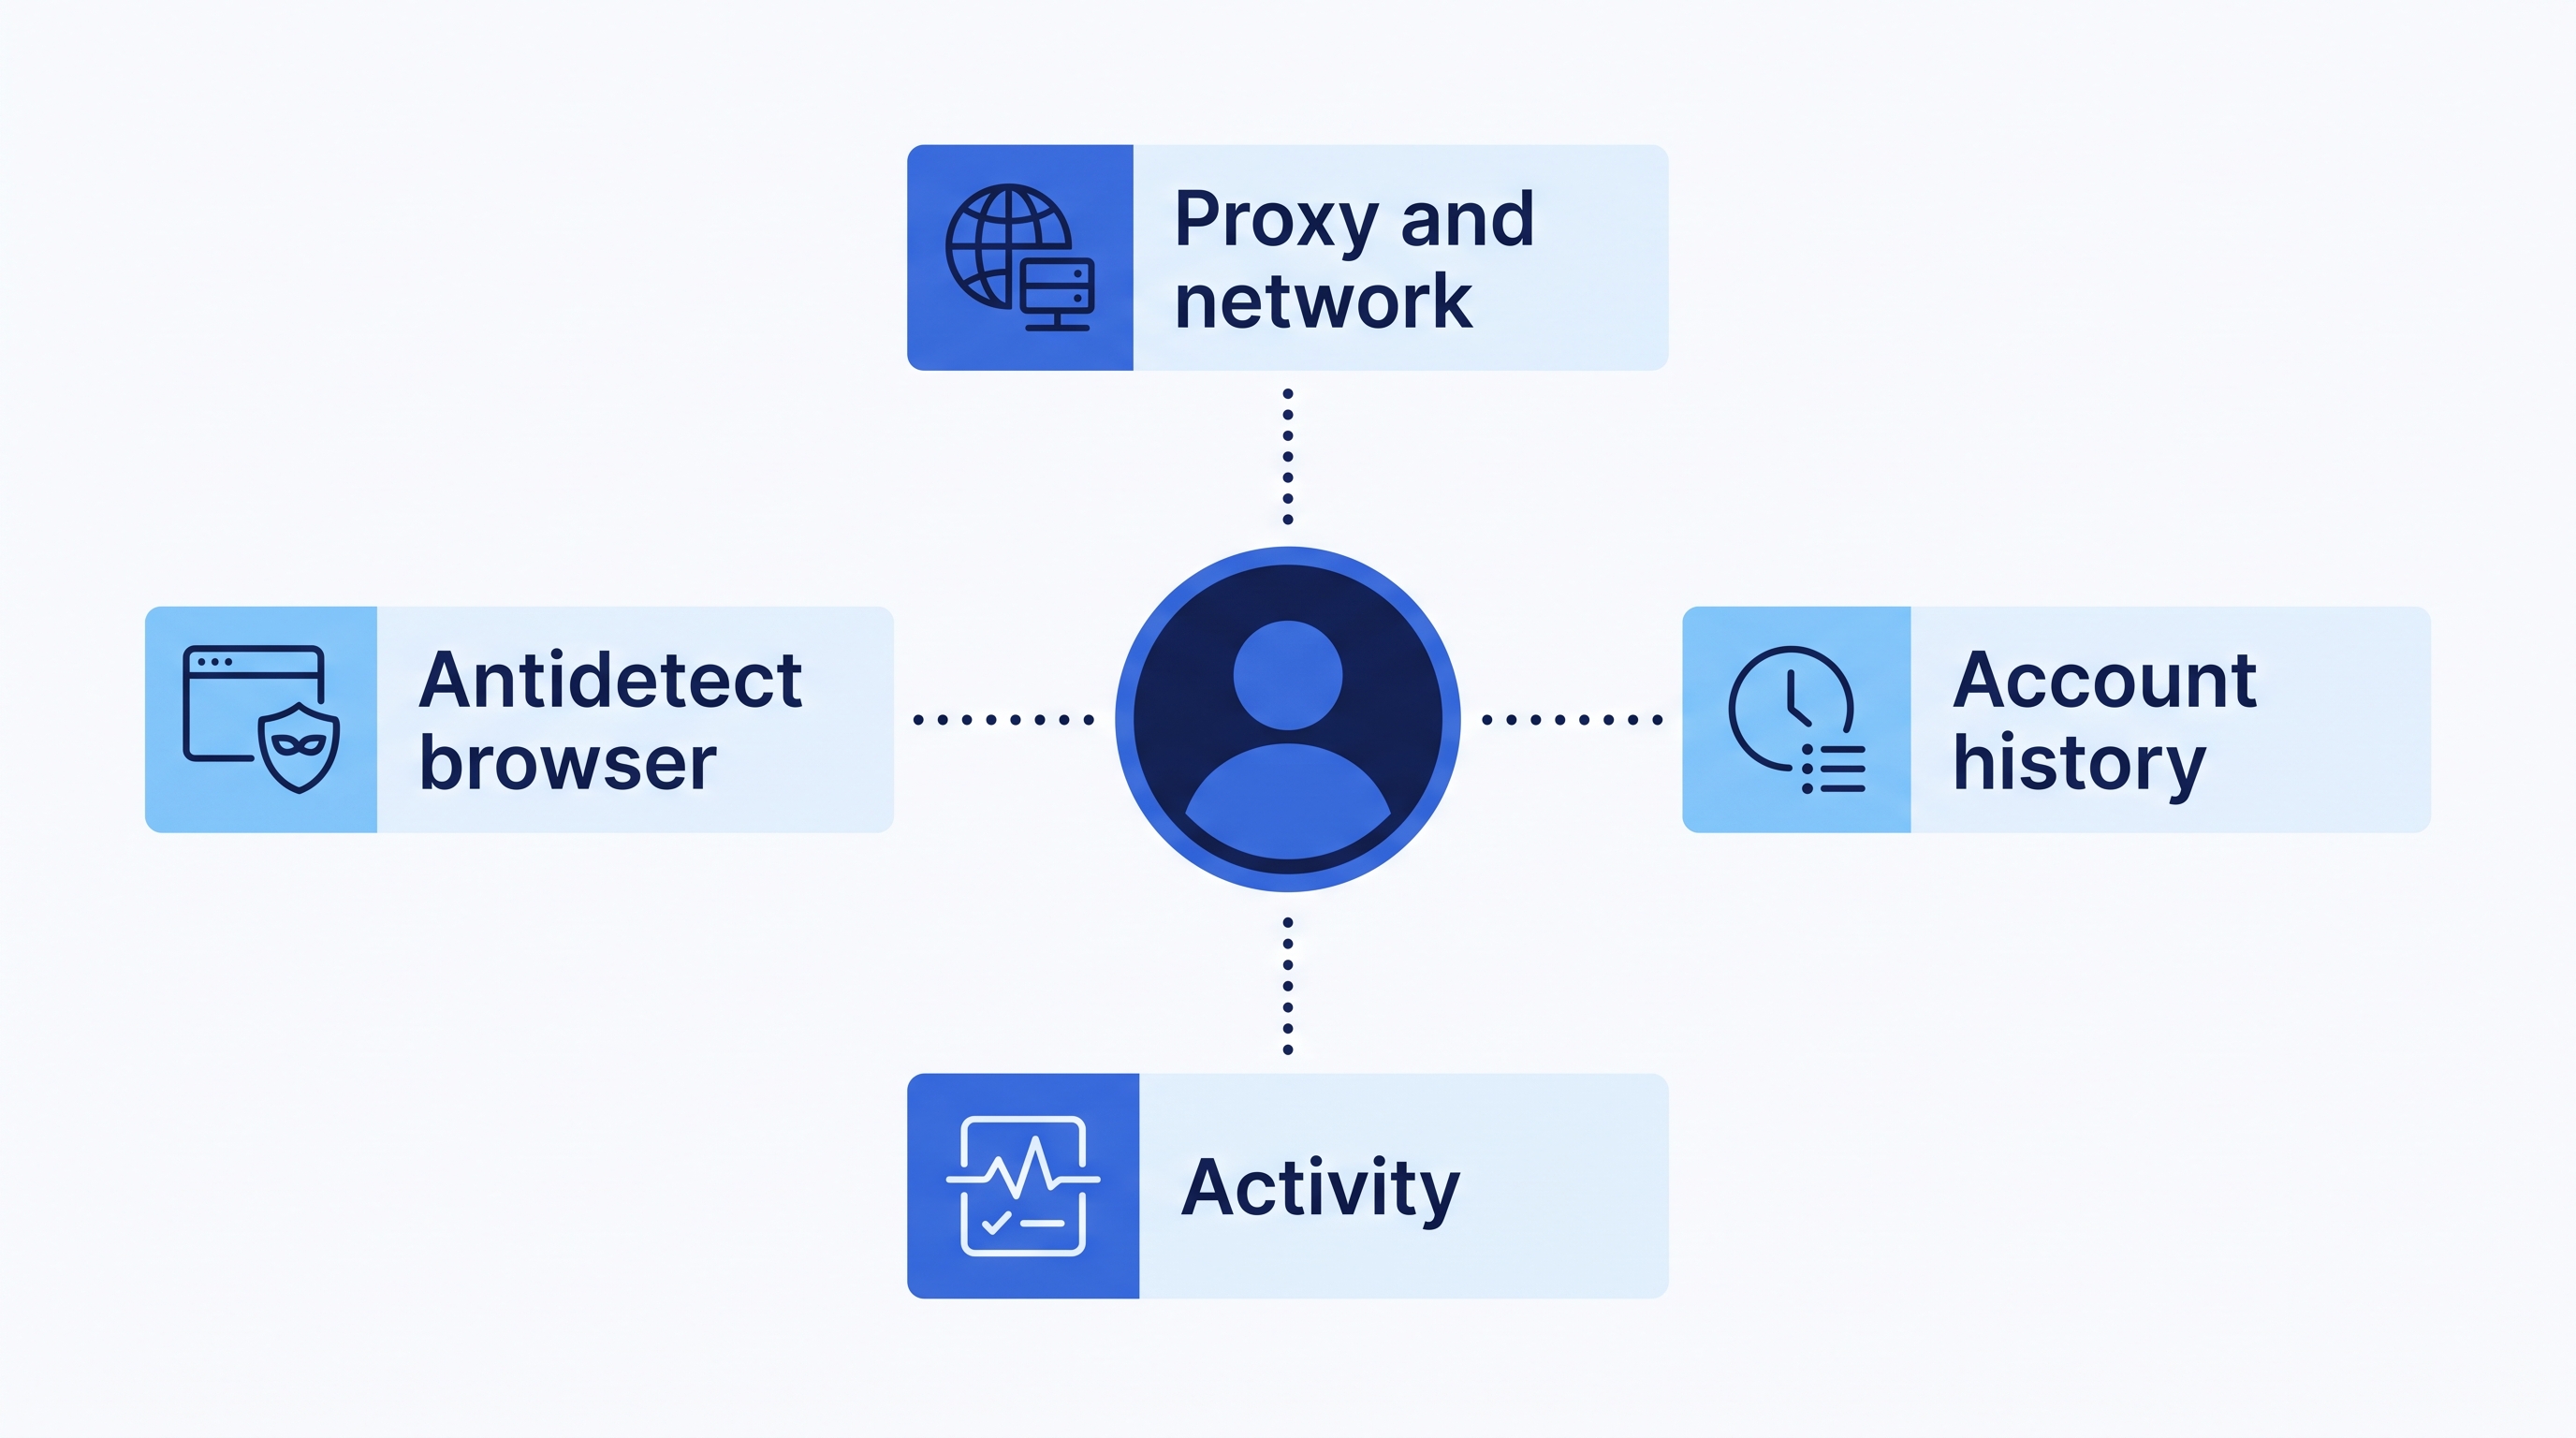
Birçoğu formülün basit olduğunu düşünmeye devam ediyor: «doğru» proxy'yi satın almak, iyi bir antidetect tarayıcı edinmek, parmak izi kontrolünü geçmek ve düşük ban oranıyla sınırsız sayıda hesap elde etmek. 2026 yılında bu artık böyle çalışmıyor. Anti-fraud sistemleri aynı anda onlarca sinyale bakıyor: ağ davranışı, cihaz parmak izi, imlecin nasıl hareket ettiği, CAPTCHA'nın ne kadar hızlı çözüldüğü ve son günlerde tek bir IP'den kaç hesap oluşturulduğu.
Bu nedenle, tüm proxy ve parmak izi kontrollerini geçmek yeterli değildir. En önemlisi - araçlarınızı tam olarak nasıl kullandığınızdır. Bu rehberde WexProxy ekibi, sitenin ilk gördüğü şeyden başlayarak temel faktörleri inceliyor: IP'niz ve ağınız.
Anti-fraud sizi gerçekte nasıl değerlendirir
Platform, tek bir sinyal yüzünden bir hesabı nadiren banlar. Bunun yerine, birçok küçük sinyali bir araya getirerek bir risk puanı (genellikle fraud score olarak adlandırılır) oluşturur ve toplam çok yükseldiğinde önlem alır. Engellenen bir QUIC bağlantısı gibi tek bir uyumsuzluk anında bana yol açmaz, ancak puanı yükseltir. Bir araya gelen birkaç küçük uyumsuzluk ise halihazırda yeterli olabilir.
Aşağıda açıklanan her şeyin temel fikri şudur: amacınız - «görünmez» olmak değil, tutarlı ve sıradan görünmektir. Ağ yığınından imlece kadar her katman, normal bir cihaza sahip normal bir insan hakkında aynı hikayeyi anlatmalıdır.
Faktör 1: proxyler ve ağ yapılandırması
IP adresi - bir sitenin sizin hakkınızda öğrendiği neredeyse ilk şeydir, bu nedenle proxy yapılandırmasına azami dikkat gösterilmelidir. Kontrol edilmesi gereken üç alan vardır.
SYN exchange (TCP/IP parmak izi)
Site her şeyden önce bağlantınızın paketleri nasıl gönderdiğine bakar: cihazın hangi şifrelemeleri desteklediği, hangi TTL değerinin kullanıldığı ve ağ yığınının nasıl davrandığı. Her işletim sisteminin kendine ait parametreleri vardır. Beyan edilen işletim sistemi bir şey söylerken ağ yığını - başka bir şey söylüyorsa, bu bir uyarı işaretidir. WexProxy mobil proxyleri bir Android parmak izine sahiptir, bu nedenle ağ yığını gerçek bir Android cihazla eşleşir.
IP türü ve mobil proxylerin neden genellikle daha güvenli olduğu
LinkedIn gibi bazı platformlar doğrudan IP'nin kendisine çok dikkatli bakar. Ancak çoğu durumda anti-fraud sistemlerini her şeyden önce TCP/IP yığını (yukarıya bakın) ve hesaptan gelen aktivite ilgilendirir. Gerçek kullanıcılar farklı IP'lerden kaydolurlar, bu nedenle tek bir adresten on hesap göründüğünde banlar gelir. IP rotasyonu kullanın.
Instagram ve TikTok gibi hassas platformlar için mobil proxyleri öneriyoruz. Bunun sebebi - CGNAT'tır: mobil ağlarda tek bir IP'nin arkasında binlerce gerçek insan bulunabilir. Platform bu tür bir IP'yi banlamaktan çekinir, çünkü bu çok sayıda gerçek kullanıcıyı etkileyecektir.
- Veri merkezi IP'leri tahsis edilmiştir (bir IP - bir kullanıcı), bu nedenle platform bunları tereddüt etmeden banlar.
- Konut (residential) IP'leri genellikle yaklaşık 10 ila 100 kişi tarafından paylaşılır ve platform için bu durum hala ikincil zarar açısından düşük bir risktir.
- Mobil IP'leri çok daha fazla insan paylaşır ve platformlar bunları nadiren banlar.
Önem taşıyan ayrıntılar
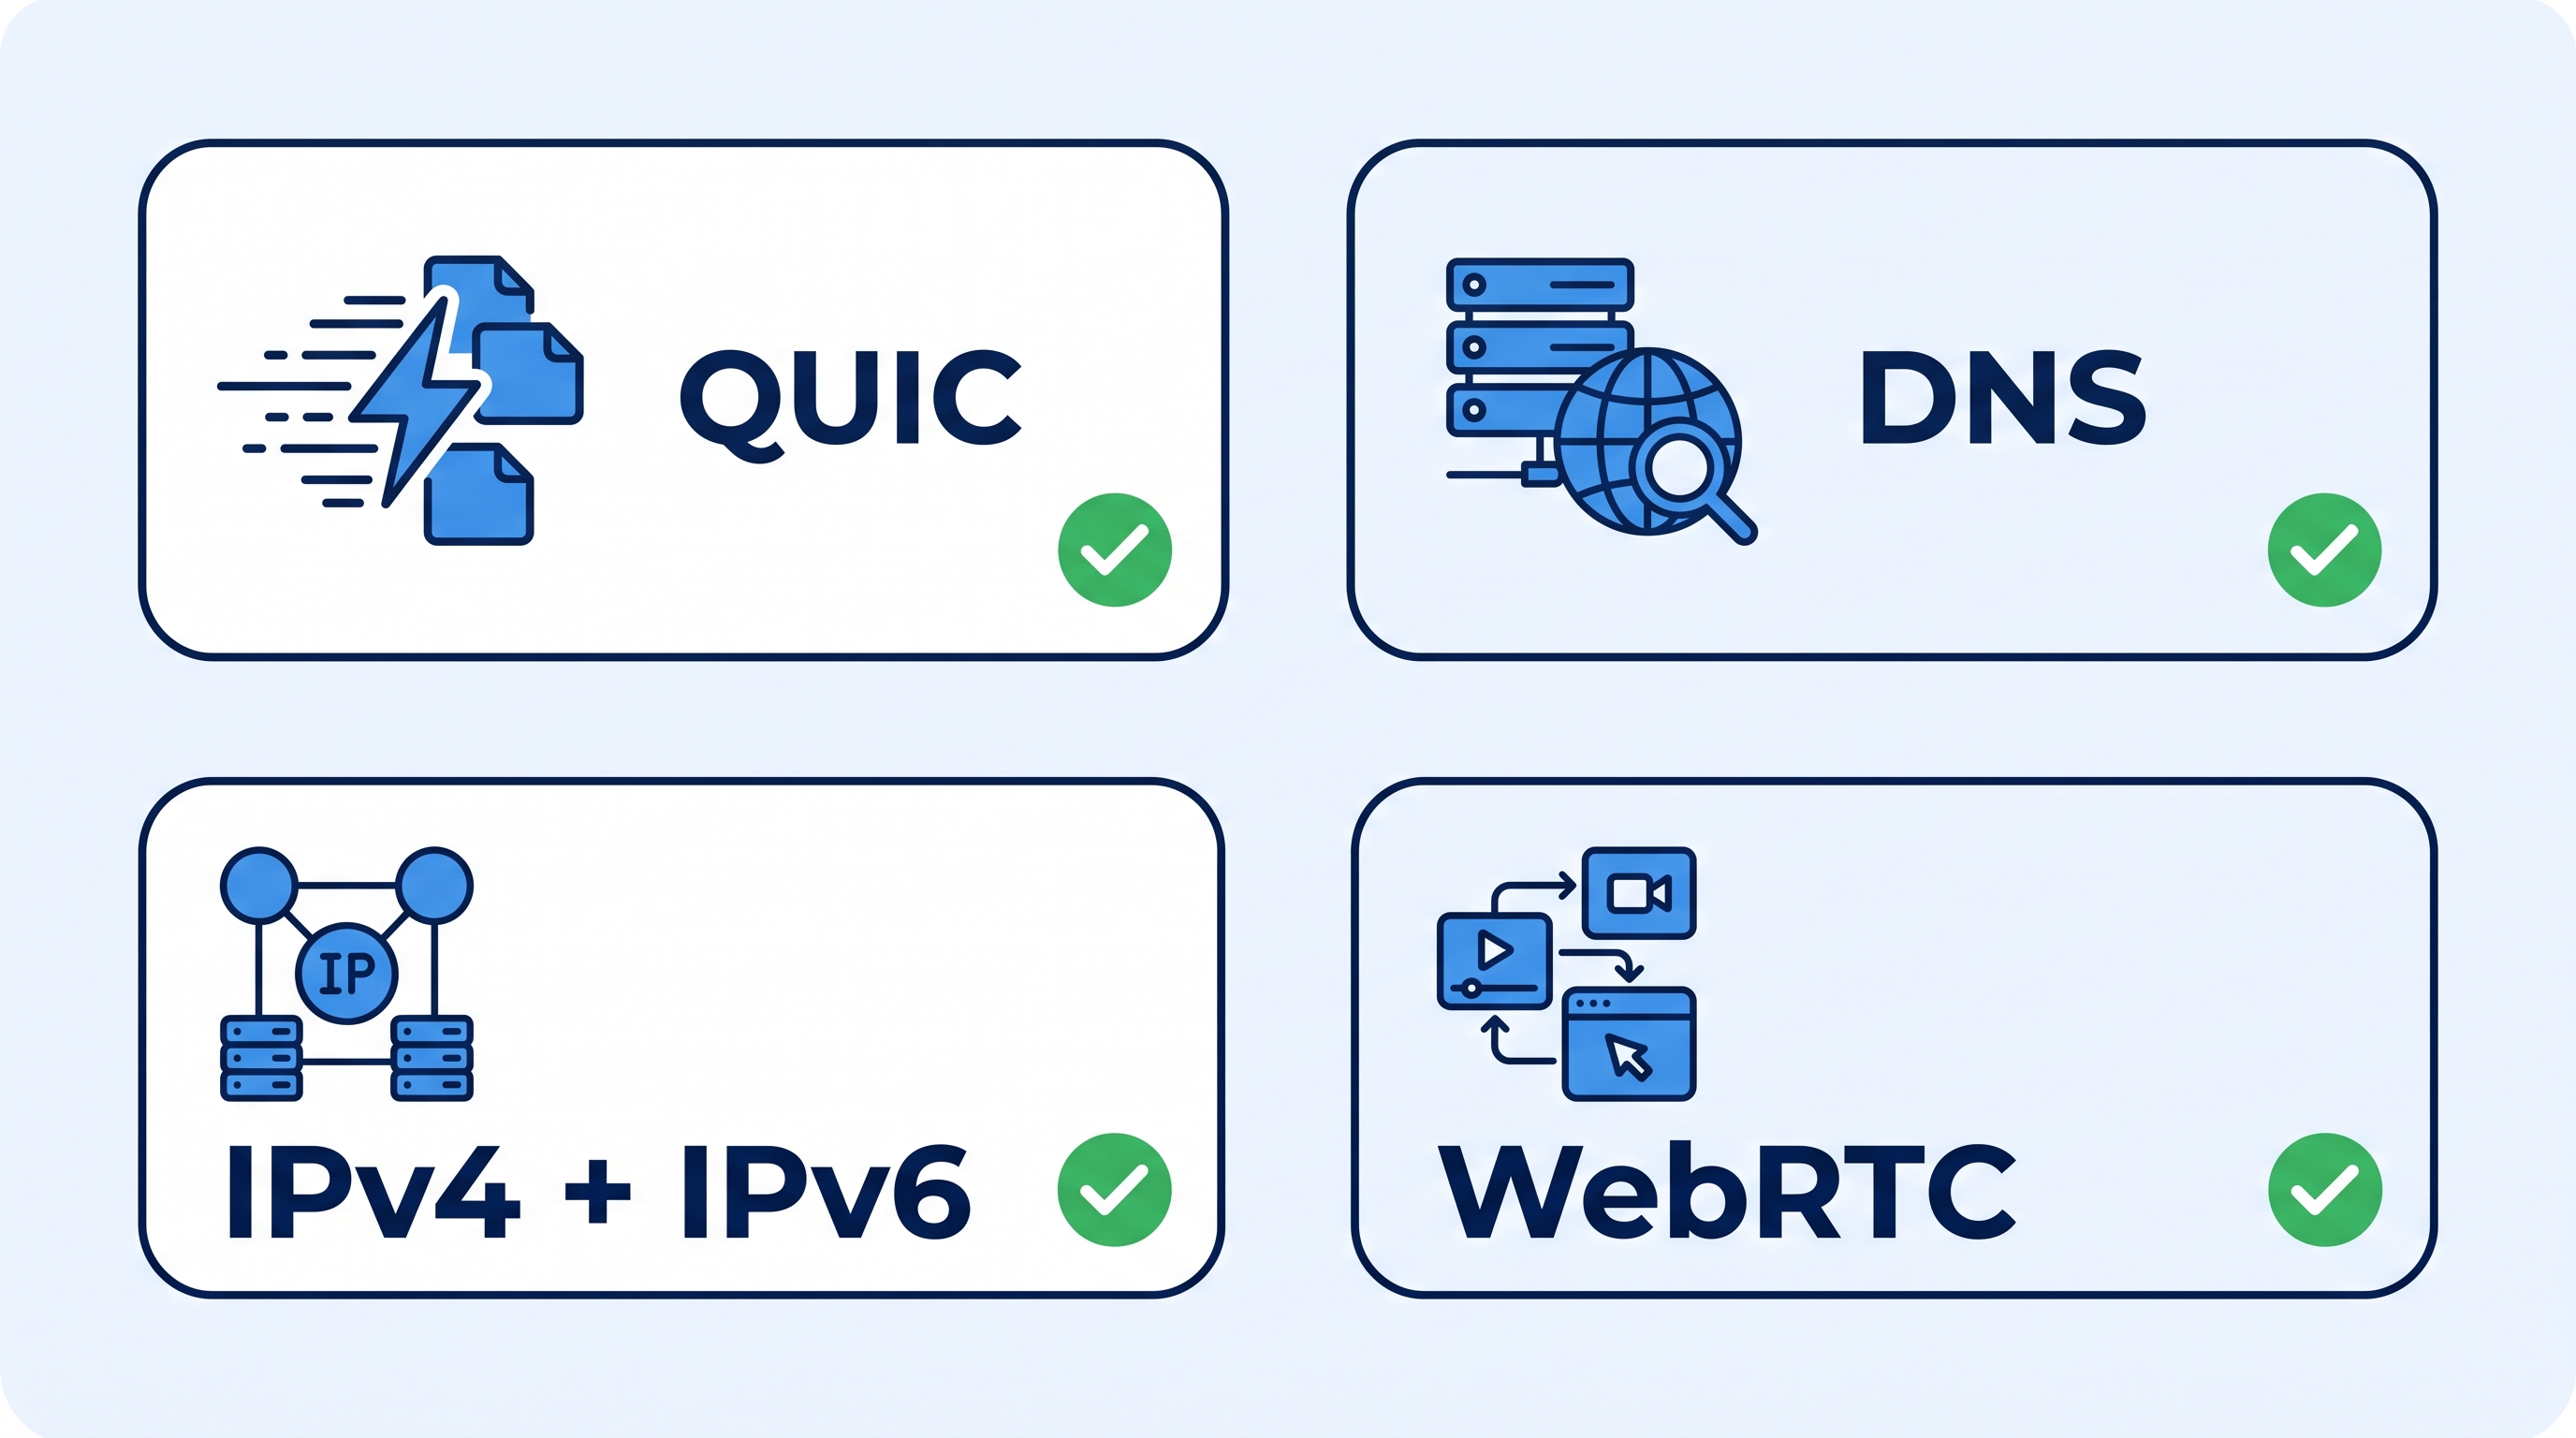
- QUIC desteği. QUIC tüm büyük tarayıcılar tarafından desteklenir. Site QUIC üzerinden bağlantı kurmaya çalışırsa ve bu engellenirse hemen bir ban gelmez, ancak fraud score değeriniz normal bir kullanıcıya göre daha yüksek olur.
- DNS sızıntıları. Bu ayrıntıyı neredeyse tüm proxy servisleri unutur. browserleaks.com üzerinden proxy'yi ve tarayıcıyı, detectme.pro üzerinden de QUIC desteğini kontrol edin. WexProxy mobil proxyleri QUIC'i destekler ve DNS sızıntılarına karşı koruma sağlar.
- Dual stack IPv4 + IPv6. IPv4 adresleri tükeniyor, bu nedenle operatörler giderek daha fazla IPv6 kullanıyor. Her ikisinin de bulunması daha güvenilir görünebilir, ancak işletim sistemini taklit ediyorsanız her iki yığının da parmak izlerini taklit etmeniz gerekir.
- WebRTC sızıntıları. Bunlar hem antidetect tarayıcıya hem de proxy'ye bağlıdır. Bazı proxyler gerçek IP'yi UDP üzerinden «sızdırır», bu nedenle çalışmaya başlamadan önce herhangi bir IP uyumsuzluğu olup olmadığını kontrol edin (yine browserleaks.com).
Başlamadan önce yapılandırma nasıl kontrol edilir
İşe başlamadan önce yapılacak kısa bir kontrol hesapları kurtarır. Proxy'yi, tarayıcıyı veya profili her değiştirdiğinizde bunu uygulayın:
- Profili açın ve IP'yi kontrol edin. IP'nin, ülkenin ve şehrin beklediğiniz gibi olduğundan ve profilin saat dilimi ile dilinin proxy'nin konumuyla eşleştiğinden emin olun.
- Sızıntıları kontrol edin. browserleaks.com adresinde DNS ve WebRTC'ye bakın. DNS sunucuları proxy ağına ait olmalıdır (mobil proxyler için - mobil operatöre), WebRTC ise gerçek IP'nizi göstermemelidir.
- QUIC'i kontrol edin. detectme.pro adresinde QUIC'in proxy üzerinden çalıştığından emin olun.
- Yığınları karşılaştırın. İşletim sistemini taklit ediyorsanız, hem IPv4 hem de IPv6 için TCP/IP parmak izinin ve tarayıcı parmak izinin birbiriyle çelişmediğinden emin olun.
- Ve ancak bundan sonra hesaba giriş yapın. Bu kontrollerden herhangi birini geçemeyen bir profil, gerçek bir hesaba kesinlikle dokunmamalıdır.
SDK ve botnet proxyleri sosyal ağlardaki hesapları neden sıkça yok eder
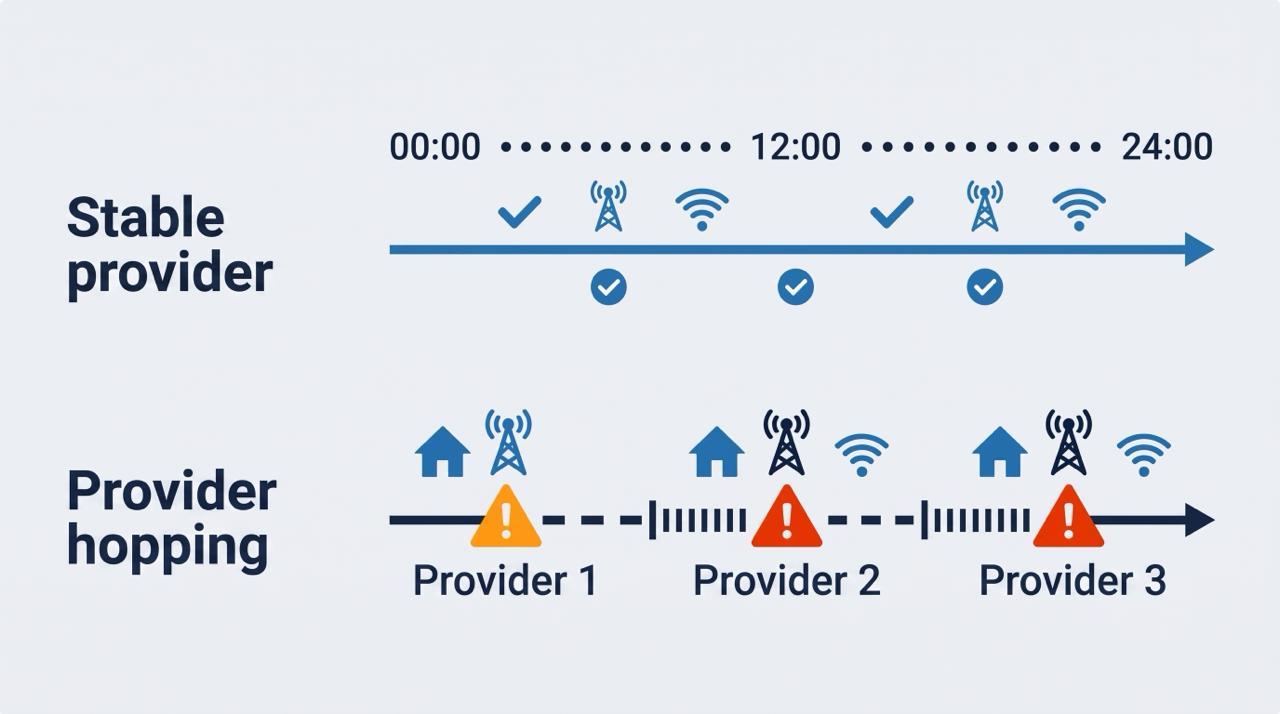
Gerçek bir kullanıcı gibi görünmek için, gerçek bir insanın hesabını nasıl kullandığını düşünün. Sabahları evdeki Wi-Fi üzerinden giriş yapar. Ofiste veya yoldayken telefonunu kullanır ve IP'si bir mobil operatöre dönüşür. Akşamları ise ev bağlantısı yeniden devreye girer. Sonuç: bir ev internet sağlayıcısı, bir mobil operatör ve öngörülebilir bir düzen.
Şimdi bunu, genellikle «gerçek insanların cihazlarındaki proxyler» olarak satılan SDK veya botnet tabanlı proxylerle karşılaştırın. Telefon sahibinin şarjı bittiğinde veya bir mağazaya girdiğinde bağlantı kesilir ve herhangi bir uyarı olmaksızın başka bir sağlayıcının başka bir IP'sini alırsınız. Platformun bakış açısından bu durum şöyle görünür:
Bu sabah kullanıcı Washington'daki bir Comcast IP'sinden giriş yaptı. Altı saat sonra sağlayıcı New York'ta Verizon oldu. İki saat sonra ise tekrar değişti. Ve her seferinde TCP/IP parmak izi farklıdır.
Bu şüpheli bir kalıptır ve diğer her şey kusursuz olsa bile, hesap yalnızca sağlayıcı sıçramaları yüzünden bir gün içinde banlanabilir.
WexProxy sınırsız hesap oluşturmayı ve %0 ban oranını garanti edemez, ancak sistem ban oranını mümkün olduğunca düşük tutacak şekilde yapılandırılmıştır:
- QUIC ve UDP desteği - yazılım daha kararlı çalışır ve fraud score daha düşüktür
- DNS ve WebRTC sızıntılarına karşı koruma - mobil operatörün DNS'i ile görünürsünüz
- Aynı sağlayıcı üzerinde aylarca süren sticky oturumlara sahip öz ve kiralık cihazlar
- %99.9 proxy uptime oranı - cihaz çiftliği yöneticileri cihazların bakımını yapar
- Sanal operatörler olmaksızın gerçek mobil IP'ler
Faktör 2: aktivite
Eğer otomasyon ile çalışıyorsanız bu faktör kritik öneme sahiptir. Siteler imlecin nasıl hareket ettiğini, CAPTCHA'nın ne kadar hızlı çözüldüğünü ve diğer birçok davranışsal sinyali takip eder. Kaliteli otomatik kayıt araçlarının duraklamalar ve insan benzeri gecikmeler eklemesinin tam olarak nedeni budur.
Ayrıca aynı anda tek bir IP'den 10 veya daha fazla hesap kaydetmemelisiniz. Yalnızca bu bile ban almak için yeterlidir. Bundan birkaç pratik kural ortaya çıkar:
- Kayıtları zamana yayın. Gerçek insanlar birkaç dakika içinde bir yığın hesap oluşturmazlar.
- Duraklamaları düzensiz hale getirin. Eylemler arasındaki aynı süreli gecikmeler bir komut dosyası (script) gibi görünür.
- İlk günlerde acele etmeyin. Hemen yoğun veya tek tip işlemler gerçekleştiren yeni bir hesap, sıradan yeni bir kullanıcıdan farklı görünür.
- Bir hesabı bir yerden bir yere taşımak yerine, tek bir kararlı ortama bağlayın (bir profil, bir sağlayıcı).
Faktör 3: antidetect tarayıcı
Seçim ve yapılandırma sırasında nelere dikkat edilmelidir:
- DNS ve WebRTC sızıntılarına karşı koruma ve UDP desteği
- Taklit kalitesi. Değiştirilen değerler birbiriyle tutarlı olmalıdır.
- Tarayıcı motoru sürümü. Hangi Chrome sürümünün kullanıldığını ve ne sıklıkla güncellendiğini kontrol edin. Eski antidetect tarayıcılardan kaçının: platformlar genellikle bunları tespit etmeyi zaten öğrenmiştir, bu yüzden güncel çözümlere bakın.
- Cihazların gerçekçiliği. Profil özelliklerinin gerçek cihazlara karşılık geldiğinden emin olun, çünkü bazı antidetect tarayıcılar var olmayan cihazların profillerini oluşturabilir.
- İşletim sistemini değiştirmeyin. Kendi işletim sisteminizi kullanın ve profili onunla tutarlı tutun.
Sık yapılan hatalar
- Yalnızca test araçlarına (checker) güvenmek. Parmak izi testindeki yeşil sonuç davranışı, hesap geçmişini ve sağlayıcı kararlılığını kapsamaz.
- Sinyalleri karıştırmak. Yalnızca masaüstü için uygun bir profil ile eşleşmeyen dil ve saat dilimine sahip bir mobil proxy, anti-fraud sisteminin aradığı çelişkileri tam olarak yaratır.
- Sızıntıları görmezden gelmek. DNS, WebRTC ve QUIC ile ilgili sorunlar küçüktür, ancak her seferinde riski artırır.
- Hesap paketleri için tek bir IP kullanmak. Bu, ban almanın en hızlı yollarından biridir.
- Kararsız ağlarda çalışmak. Sağlayıcının sık sık değişmesi, gerçek bir kullanıcının gününe hiç benzemez.
Açılış sayfası filtrelemesinin buradaki yeri nedir
Yukarıda listelenen her şey hesap tarafını korur: kimin girdiği ve nasıl davrandığı. Kampanyanın ikinci bir tarafı da vardır - reklamın yönlendirdiği sayfa. Moderatörler ve botlar onu da kontrol eder, bu nedenle kendi koruma katmanına ihtiyacı vardır. İşte burada Cloaking.House gibi bir trafik filtreleme servisi devreye girer: gerçek ziyaretçileri sunucu tarafında denetleyicilerden ve botlardan ayırır, böylece hesap yapılandırması ile açılış sayfası yapılandırması birbirini tamamlar ve hiçbir açık bırakmaz.
Kısa kontrol listesi
- Proxy türü platformun hassasiyetine uygundur (en hassas olanlar için - mobil proxyler)
- IP başına birkaç hesaptan fazla düşmez, rotasyon yapılandırılmıştır
- İşe başlamadan önce DNS, WebRTC ve QUIC kontrol edilmiştir
- İşletim sistemi taklidi hem IPv4 hem de IPv6 parmak izlerini kapsar
- Oturumlar aynı sağlayıcıda kalır ve ağlar arasında sıçramaz
- Otomasyon gerçekçi duraklamalar kullanır ve toplu hesaplar oluşturmaz
- Antidetect tarayıcı günceldir ve gerçekçi cihazlar üretir
- Açılış sayfasına giden trafik de filtrelenir
Sonuç
Temel tespit faktörlerini inceledik; değinmediğimiz başka faktörler de vardır. Ancak yukarıda açıklananları uygularsanız, hesaplarınızın sosyal ağların gerçek kullanıcılarının hesapları gibi görünmesi için gerekenlerin büyük kısmını zaten biliyorsunuz demektir.
Görüşünü paylaşan ilk kişi olun!
Geri bildiriminize değer veriyoruz — görüşünüzü paylaşın.