

Многие до сих пор считают, что формула проста: купить «правильный» прокси, взять хороший антидетект-браузер, пройти проверку отпечатка и получить неограниченное количество аккаунтов с низким уровнем банов. В 2026 году так не работает. Антифрод-системы смотрят сразу на десятки сигналов: поведение сети, отпечаток устройства, то, как движется курсор, как быстро решается CAPTCHA и сколько аккаунтов было создано с одного IP за последние дни.
Поэтому пройти все проверки прокси и отпечатка недостаточно. Главное – как именно вы используете свои инструменты. В этом гайде команда WexProxy разбирает основные факторы, начиная с того, который сайт видит первым: ваш IP и сеть.
Как антифрод на самом деле оценивает вас
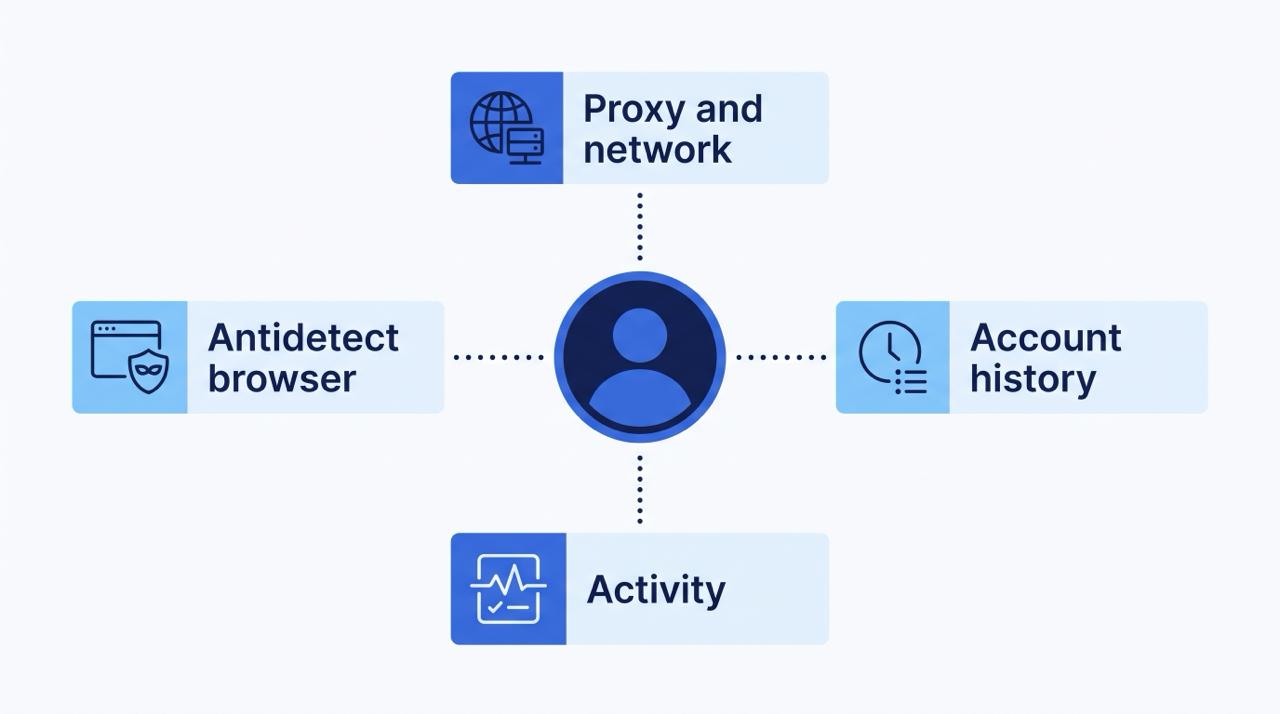
Платформа редко банит аккаунт из-за одного сигнала. Вместо этого она складывает из множества мелких сигналов оценку риска (её часто называют fraud score) и принимает меры, когда сумма становится слишком высокой. Одно несовпадение, например заблокированное соединение QUIC, не приведёт к мгновенному бану, но поднимет оценку. Несколько мелких несовпадений вместе уже могут оказаться достаточными.
Это ключевая идея всего, что описано ниже: ваша цель – не быть «невидимым», а выглядеть последовательно и обычно. Каждый уровень, от сетевого стека до курсора, должен рассказывать одну и ту же историю о нормальном человеке с нормальным устройством.
Фактор 1: прокси и настройка сети
IP-адрес – почти первое, что сайт узнаёт о вас, поэтому настройке прокси стоит уделить больше всего внимания. Проверять нужно три области.
SYN exchange (TCP/IP-отпечаток)
Прежде всего сайт смотрит, как ваше соединение отправляет пакеты: какие шифры поддерживает устройство, какой используется TTL и как ведёт себя сетевой стек. У каждой операционной системы свои параметры. Если заявленная ОС говорит одно, а сетевой стек – другое, это флаг. Мобильные прокси WexProxy имеют отпечаток Android, поэтому сетевой стек совпадает с реальным Android-устройством.
Тип IP и почему мобильные часто безопаснее
Некоторые платформы, например LinkedIn, очень внимательно смотрят на сам IP. Но в большинстве случаев антифрод интересует прежде всего TCP/IP-стек (см. выше) и активность, которая идёт с аккаунта. Реальные пользователи регистрируются с разных IP, поэтому когда с одного адреса появляется десять аккаунтов, следуют баны. Используйте ротацию IP.
Для чувствительных платформ, таких как Instagram и TikTok, мы рекомендуем мобильные прокси. Причина – CGNAT: в мобильных сетях за одним IP могут находиться тысячи реальных людей. Платформа боится банить такой IP, потому что это заденет множество настоящих пользователей.
- Дата-центровые IP выделенные (один IP – один пользователь), поэтому платформа банит их без колебаний.
- Резидентные IP обычно делят примерно от 10 до 100 человек, и для платформы это всё ещё небольшой риск побочного ущерба.
- Мобильные IP делят гораздо больше людей, и платформы банят их редко.
Мелочи, которые важны
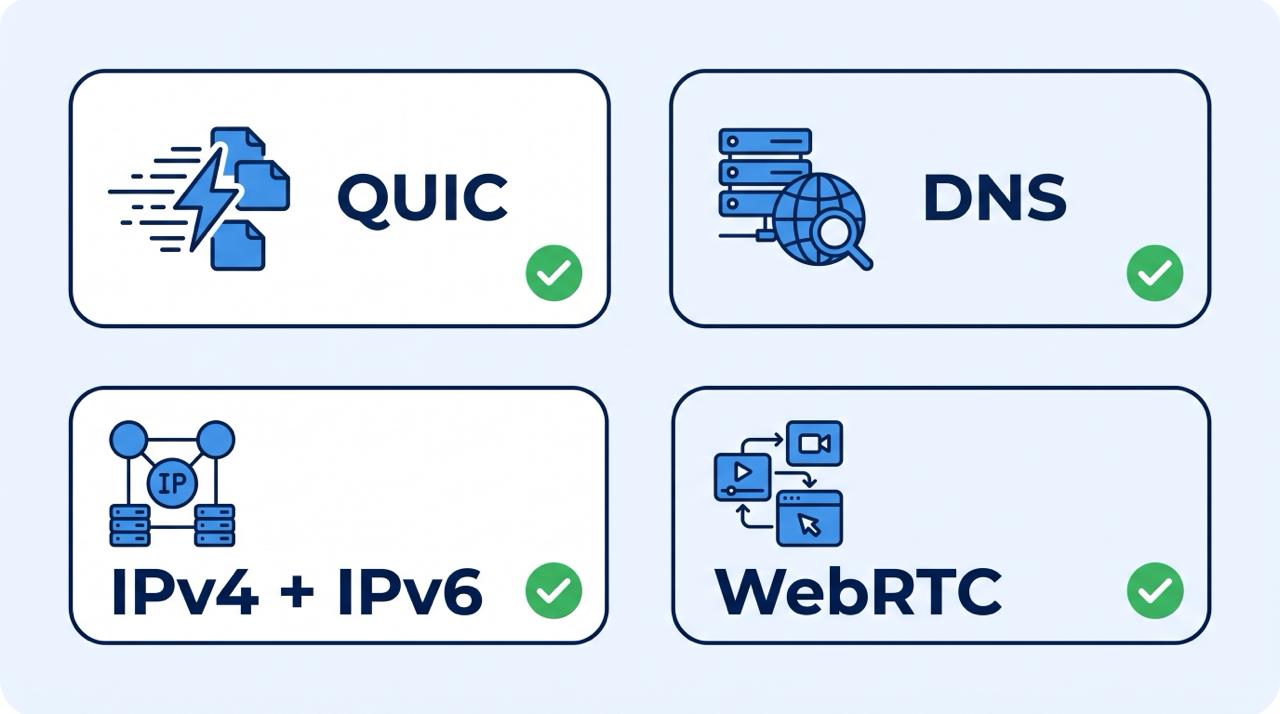
- Поддержка QUIC. QUIC поддерживают все основные браузеры. Если сайт пытается установить соединение через QUIC, а оно заблокировано, бана сразу не будет, но ваш fraud score окажется выше, чем у обычного пользователя.
- DNS-утечки. Эту деталь забывают почти все прокси-сервисы. Проверьте прокси и браузер на browserleaks.com, а поддержку QUIC – на detectme.pro. Мобильные прокси WexProxy поддерживают QUIC и защищают от DNS-утечек.
- Dual stack IPv4 + IPv6. IPv4-адреса заканчиваются, поэтому операторы всё чаще используют IPv6. Наличие обоих может выглядеть более надёжно, но если вы подменяете ОС, нужно подменять отпечатки обоих стеков.
- WebRTC-утечки. Они зависят и от антидетект-браузера, и от прокси. Некоторые прокси «протекают» реальным IP через UDP, поэтому перед началом работы проверьте, нет ли несовпадения IP (снова browserleaks.com).
Как проверить настройку перед стартом
Короткая проверка перед работой спасает аккаунты. Проходите её каждый раз, когда меняете прокси, браузер или профиль:
- Откройте профиль и проверьте IP. Убедитесь, что IP, страна и город такие, как вы ожидаете, а часовой пояс и язык профиля совпадают с локацией прокси.
- Проверьте утечки. На browserleaks.com посмотрите DNS и WebRTC. DNS-серверы должны принадлежать сети прокси (для мобильных прокси – мобильному оператору), а WebRTC не должен показывать ваш реальный IP.
- Проверьте QUIC. На detectme.pro убедитесь, что QUIC работает через прокси.
- Сравните стеки. Если вы подменяете ОС, убедитесь, что TCP/IP-отпечаток и отпечаток браузера не противоречат друг другу, и для IPv4, и для IPv6.
- И только потом заходите в аккаунт. Профиль, не прошедший любую из этих проверок, не должен касаться реального аккаунта.
Почему SDK- и ботнет-прокси часто убивают аккаунты в соцсетях
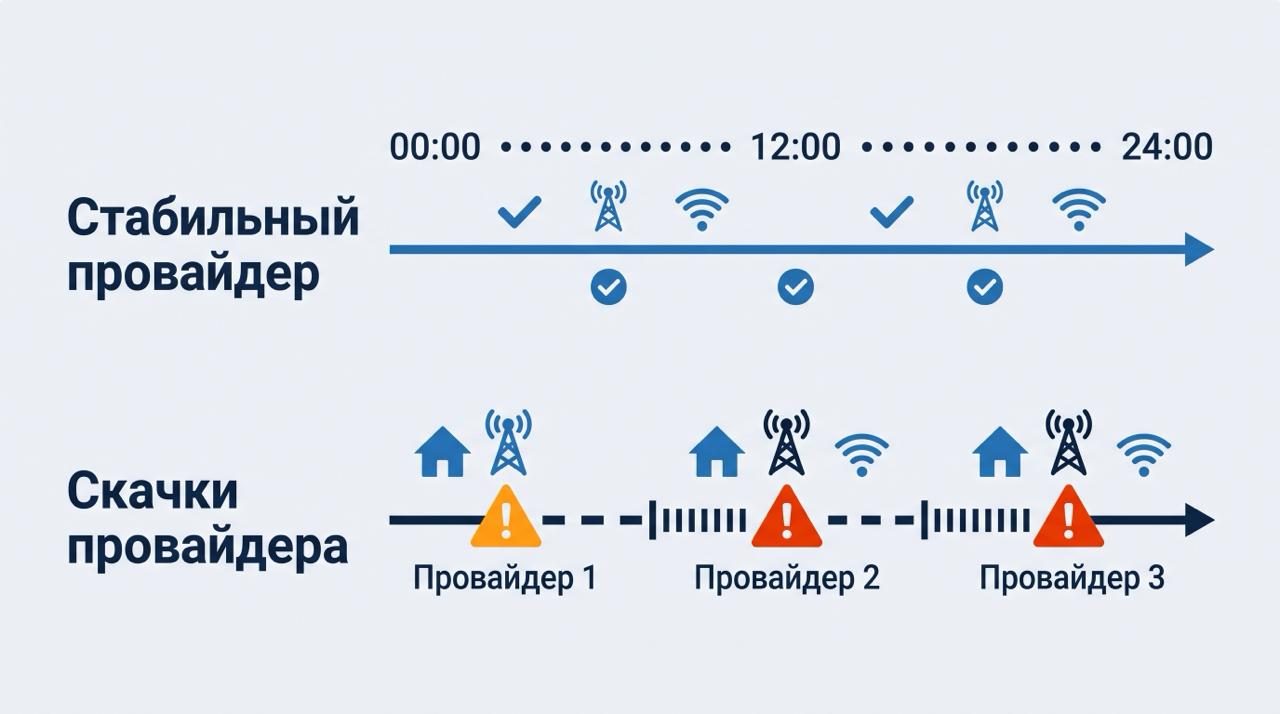
Чтобы выглядеть как реальный пользователь, подумайте, как реальный человек работает со своим аккаунтом. Утром он заходит с домашнего Wi-Fi. В офисе или в дороге пользуется телефоном, и его IP меняется на мобильного оператора. Вечером снова возвращается домашнее подключение. Итого: один домашний провайдер, один мобильный оператор и предсказуемый паттерн.
Теперь сравните это с прокси на основе SDK или ботнетов, которые обычно продают как «прокси на устройствах реальных людей». Когда у владельца телефона садится батарея или он заходит в магазин, соединение обрывается, и вы без предупреждения получаете другой IP другого провайдера. С точки зрения платформы это выглядит так:
Сегодня утром пользователь зашёл с IP Comcast в Вашингтоне. Через шесть часов провайдер уже Verizon в Нью-Йорке. Ещё через два часа он снова сменился. И каждый раз TCP/IP-отпечаток другой.
Это подозрительный паттерн, и аккаунт могут забанить уже через день только из-за скачков провайдеров, даже если всё остальное было чисто.
WexProxy не может гарантировать неограниченное создание аккаунтов и 0% банов, но сетап построен так, чтобы держать уровень банов как можно ниже:
- Поддержка QUIC и UDP – софт работает стабильнее, а fraud score ниже
- Защита от DNS- и WebRTC-утечек – вы выглядите с DNS мобильного оператора
- Собственные и арендованные устройства со sticky-сессиями на месяцы на одном провайдере
- 99.9% аптайма прокси - фермеры ухаживают за устройствами
- Реальные мобильные IP, без виртуальных операторов
Фактор 2: активность
Этот фактор критичен, если вы работаете с автоматизацией. Сайты следят за тем, как движется курсор, как быстро решается CAPTCHA и за многими другими поведенческими сигналами. Именно поэтому качественные авторегеры добавляют паузы и человекоподобные задержки.
Также не стоит регистрировать 10 и больше аккаунтов с одного IP одновременно. Одного этого достаточно, чтобы получить баны. Из этого вытекает несколько практических правил:
- Растягивайте регистрации во времени. Реальные люди не создают пачку аккаунтов за несколько минут.
- Делайте паузы нерегулярными. Одинаковые задержки между действиями выглядят как скрипт.
- Не торопитесь в первые дни. Новый аккаунт, который сразу выполняет тяжёлые или однотипные действия, отличается от обычного нового пользователя.
- Привязывайте один аккаунт к одной стабильной среде (один профиль, один провайдер), а не переносите его с места на место.
Фактор 3: антидетект-браузер
На что обратить внимание при выборе и настройке:
- Защита от DNS- и WebRTC-утечек и поддержка UDP
- Качество подмены. Подменяемые значения должны быть согласованы между собой.
- Версия браузерного движка. Проверьте, какая версия Chrome используется и как часто она обновляется. Избегайте устаревших антидетект-браузеров: платформы, как правило, уже научились их определять, поэтому смотрите на актуальные решения.
- Реалистичность устройств. Убедитесь, что характеристики профиля соответствуют реальным устройствам, потому что некоторые антидетект-браузеры могут выдавать профили несуществующих устройств.
- Не меняйте ОС. Используйте собственную операционную систему и держите профиль согласованным с ней.
Частые ошибки
- Доверять только чекерам. Зелёный результат теста отпечатка не охватывает поведение, историю аккаунта и стабильность провайдера.
- Смешивать сигналы. Мобильный прокси с профилем только для десктопа и несовпадающими языком и часовым поясом создаёт именно те противоречия, которые ищет антифрод.
- Игнорировать утечки. Проблемы с DNS, WebRTC и QUIC небольшие, но каждый раз добавляют риска.
- Использовать один IP для пачек аккаунтов. Это один из самых быстрых способов получить баны.
- Работать на нестабильных сетях. Частая смена провайдера совсем не похожа на день реального пользователя.
Где здесь место фильтрации лендинга
Всё перечисленное выше защищает сторону аккаунта: кто заходит и как себя ведёт. У кампании есть и вторая сторона – страница, на которую ведёт реклама. Модераторы и боты проверяют и её, поэтому ей нужен собственный слой защиты. Здесь в дело вступает сервис фильтрации трафика вроде Cloaking.House: он отделяет реальных посетителей от проверяющих и ботов на стороне сервера, так что настройка аккаунтов и настройка лендинга дополняют друг друга и не оставляют бреши.
Короткий чек-лист
- Тип прокси соответствует чувствительности платформы (для самых чувствительных – мобильные)
- Не больше нескольких аккаунтов на один IP, настроена ротация
- DNS, WebRTC и QUIC проверены до начала работы
- Подмена ОС охватывает отпечатки и IPv4, и IPv6
- Сессии остаются на одном провайдере и не прыгают между сетями
- Автоматизация использует реалистичные паузы и не создаёт аккаунты пачками
- Антидетект-браузер актуален и генерирует реалистичные устройства
- Трафик на лендинг тоже фильтруется
Заключение
Мы разобрали основные факторы детекта, есть и другие, которых мы не касались. Но если применить то, что описано выше, вы уже знаете большую часть того, что нужно, чтобы ваши аккаунты выглядели как аккаунты реальных пользователей соцсетей.
Будьте первым, кто поделится мнением!
Мы ценим вашу обратную связь — поделитесь своим мнением.