

Muitos ainda acreditam que a fórmula é simples: comprar o proxy «certo», usar um bom navegador antidetect, passar na verificação de impressão digital e obter um número ilimitado de contas com uma baixa taxa de banimentos. Em 2026, isso não funciona mais assim. Os sistemas antifraude analisam dezenas de sinais simultaneamente: comportamento da rede, impressão digital do dispositivo, como o cursor se move, a rapidez com que o CAPTCHA é resolvido e quantas contas foram criadas a partir do mesmo IP nos últimos dias.
Portanto, passar por todas as verificações de proxy e de impressão digital não é suficiente. O mais importante é - como exatamente você utiliza suas ferramentas. Neste guia, a equipe da WexProxy analisa os principais fatores, começando por aquele que o site vê primeiro: seu IP e sua rede.
Como o antifraude realmente avalia você
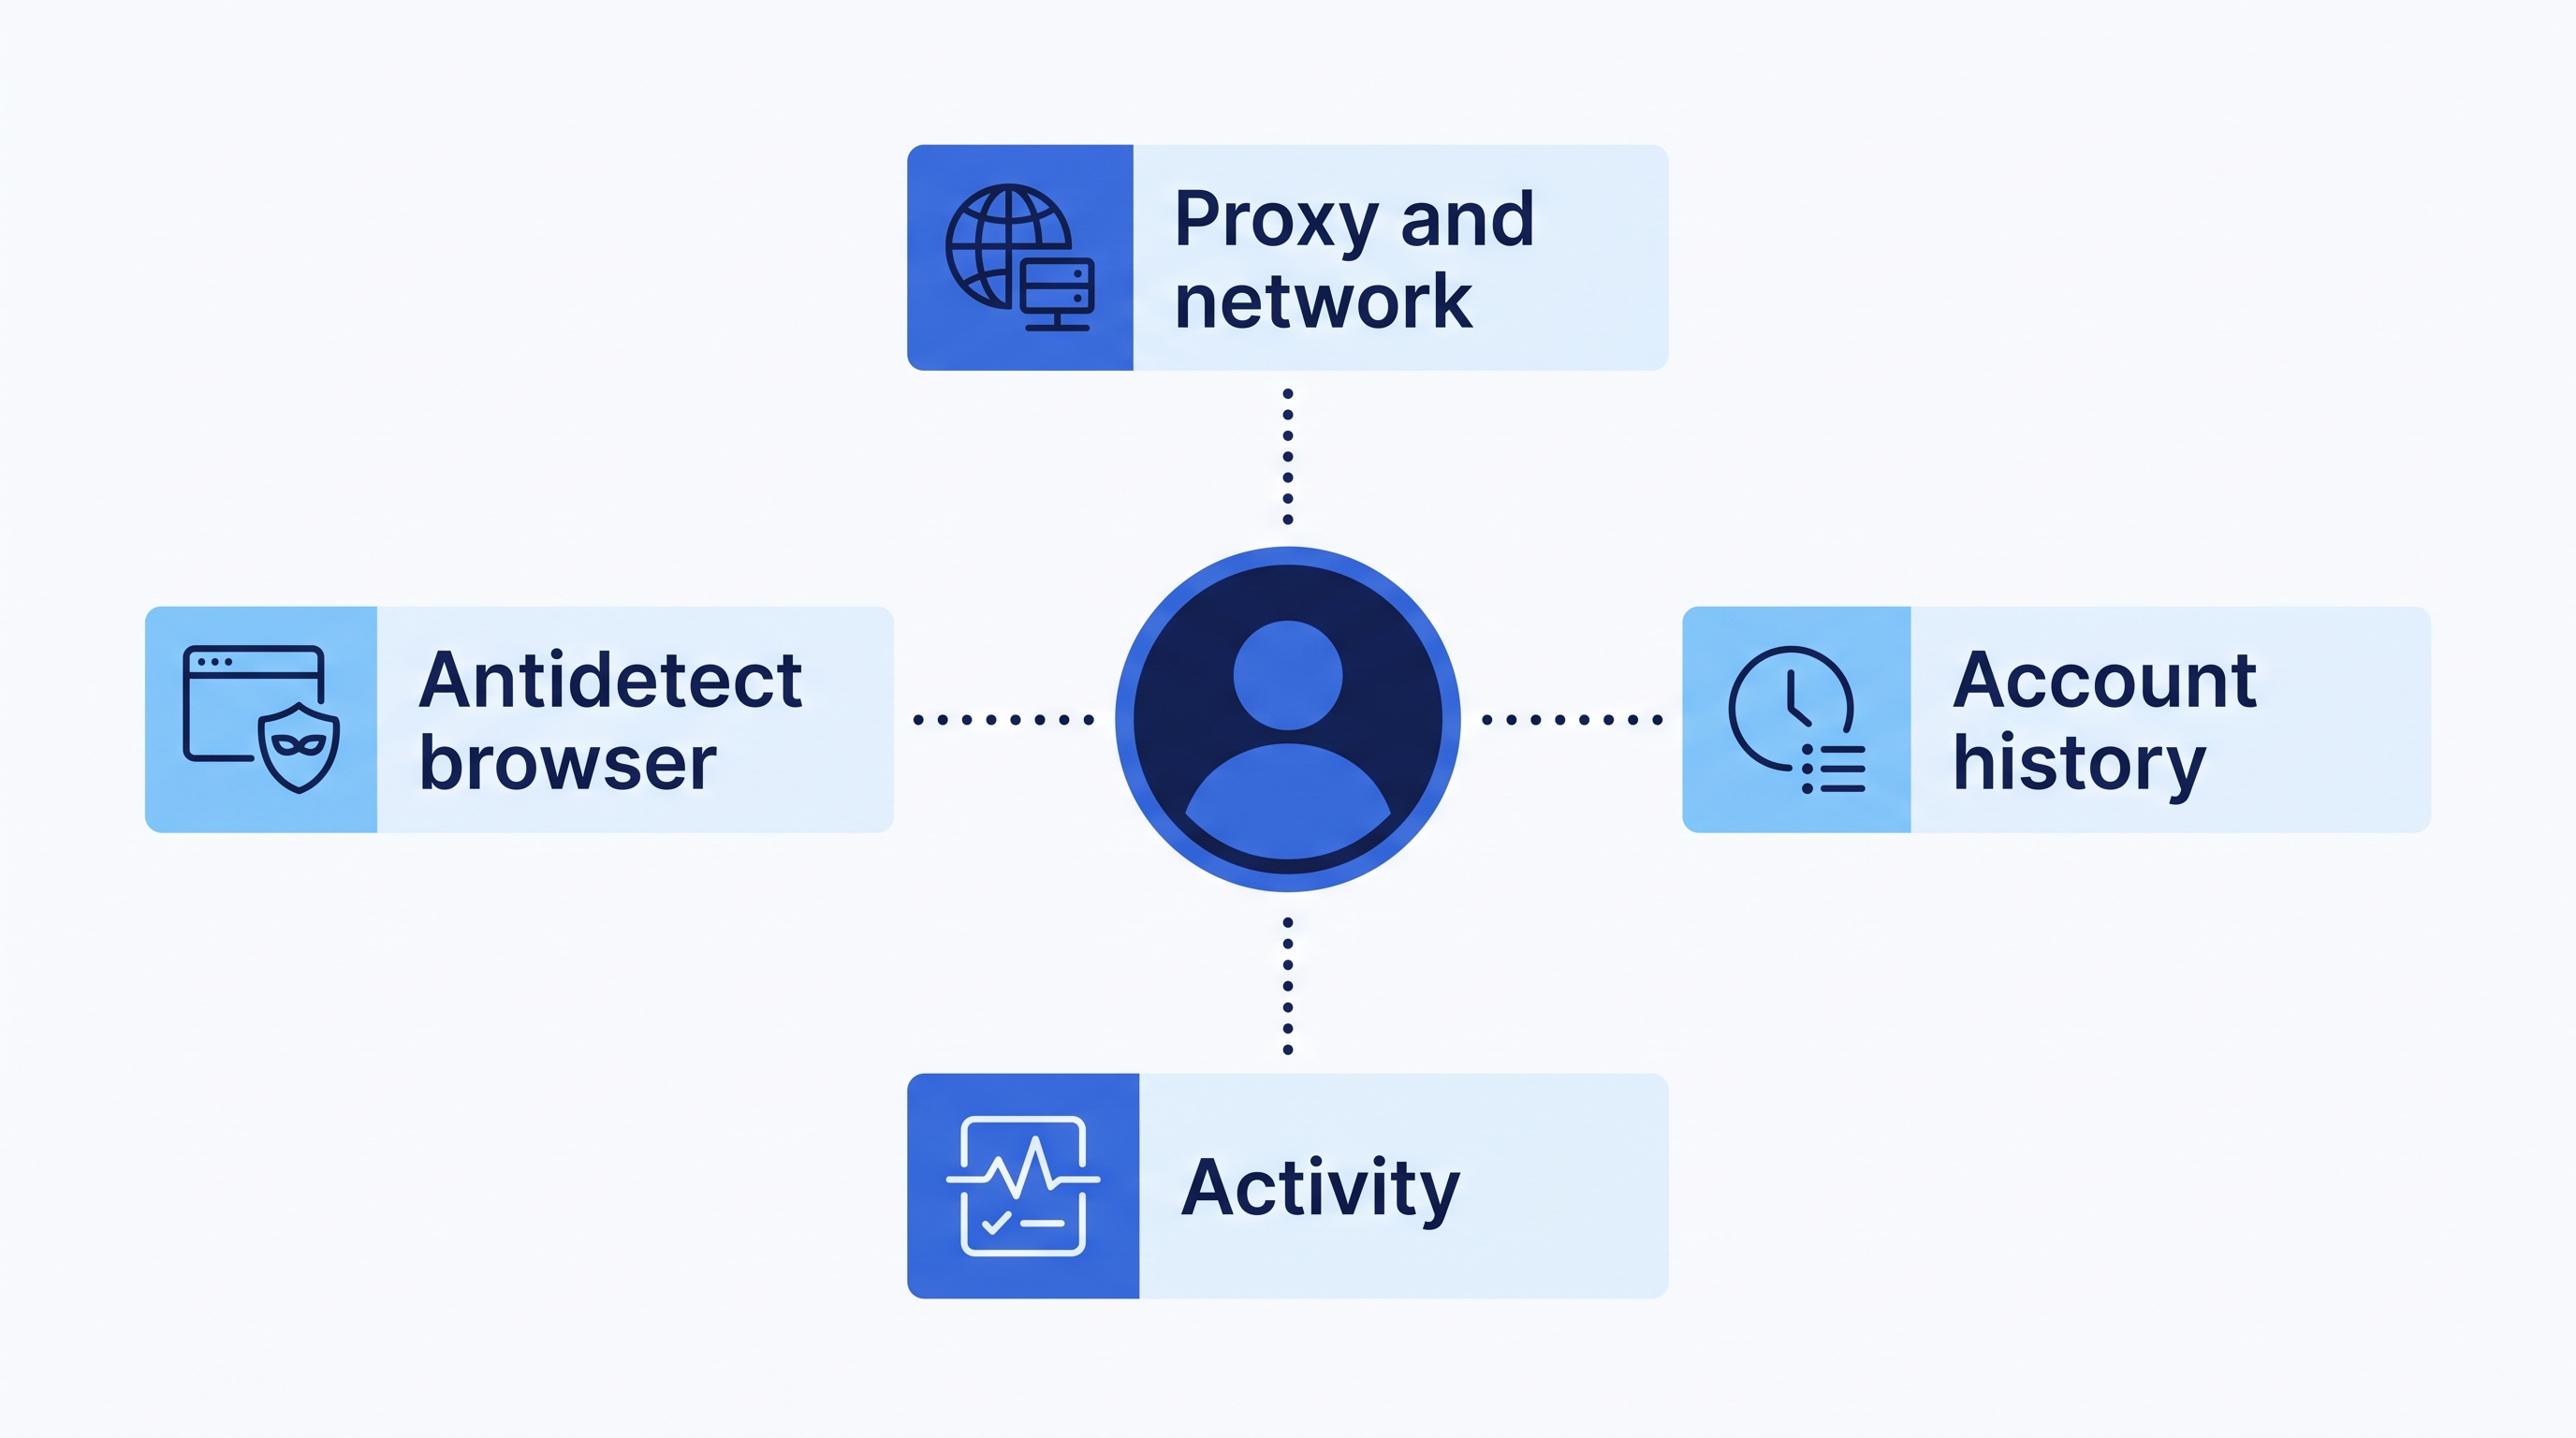
Uma plataforma raramente bane uma conta por causa de um único sinal. Em vez disso, ela soma inúmeros pequenos sinais em uma avaliação de risco (frequentemente chamada de fraud score) e toma medidas quando o total fica alto demais. Uma única discrepância, como uma conexão QUIC bloqueada, não resultará em banimento imediato, mas aumentará a pontuação. Várias pequenas discrepâncias combinadas já podem ser suficientes.
Esta é a ideia principal de tudo o que é descrito abaixo: seu objetivo é - não ser «invisível», mas sim parecer consistente e comum. Cada nível, da pilha de rede ao cursor, deve contar a mesma história sobre uma pessoa normal com um dispositivo normal.
Fator 1: proxies e configuração de rede
O endereço IP é - quase a primeira coisa que o site descobre sobre você, por isso a configuração do proxy deve receber a maior atenção. Há três áreas que precisam ser verificadas.
SYN exchange (impressão digital TCP/IP)
Antes de tudo, o site analisa como sua conexão envia pacotes: quais cifras o dispositivo suporta, qual TTL é utilizado e como a pilha de rede se comporta. Cada sistema operacional tem seus próprios parâmetros. Se o sistema operacional declarado afirma uma coisa e a pilha de rede mostra - outra, isso é um sinal de alerta. Os proxies móveis da WexProxy possuem uma impressão digital Android, de modo que a pilha de rede coincide com a de um dispositivo Android real.
Tipo de IP e por que os móveis costumam ser mais seguros
Algumas plataformas, como o LinkedIn, olham com muita atenção para o próprio IP. Mas, na maioria dos casos, o antifraude se interessa principalmente pela pilha TCP/IP (veja acima) e pela atividade originada da conta. Usuários reais se cadastram a partir de IPs diferentes; portanto, quando dez contas surgem de um único endereço, ocorrem banimentos. Utilize a rotação de IP.
Para plataformas sensíveis, como o Instagram e o TikTok, recomendamos proxies móveis. O motivo é o CGNAT: em redes móveis, milhares de pessoas reais podem estar atrás de um único IP. A plataforma tem receio de banir esse IP porque isso afetaria muitos usuários legítimos.
- Os IPs de data centers são dedicados (um IP - um usuário), portanto a plataforma os bane sem hesitar.
- Os IPs residenciais geralmente são compartilhados por cerca de 10 a 100 pessoas, o que para a plataforma ainda representa um risco baixo de dano colateral.
- Os IPs móveis são compartilhados por muito mais pessoas, e as plataformas raramente os banem.
Detalhes que importam
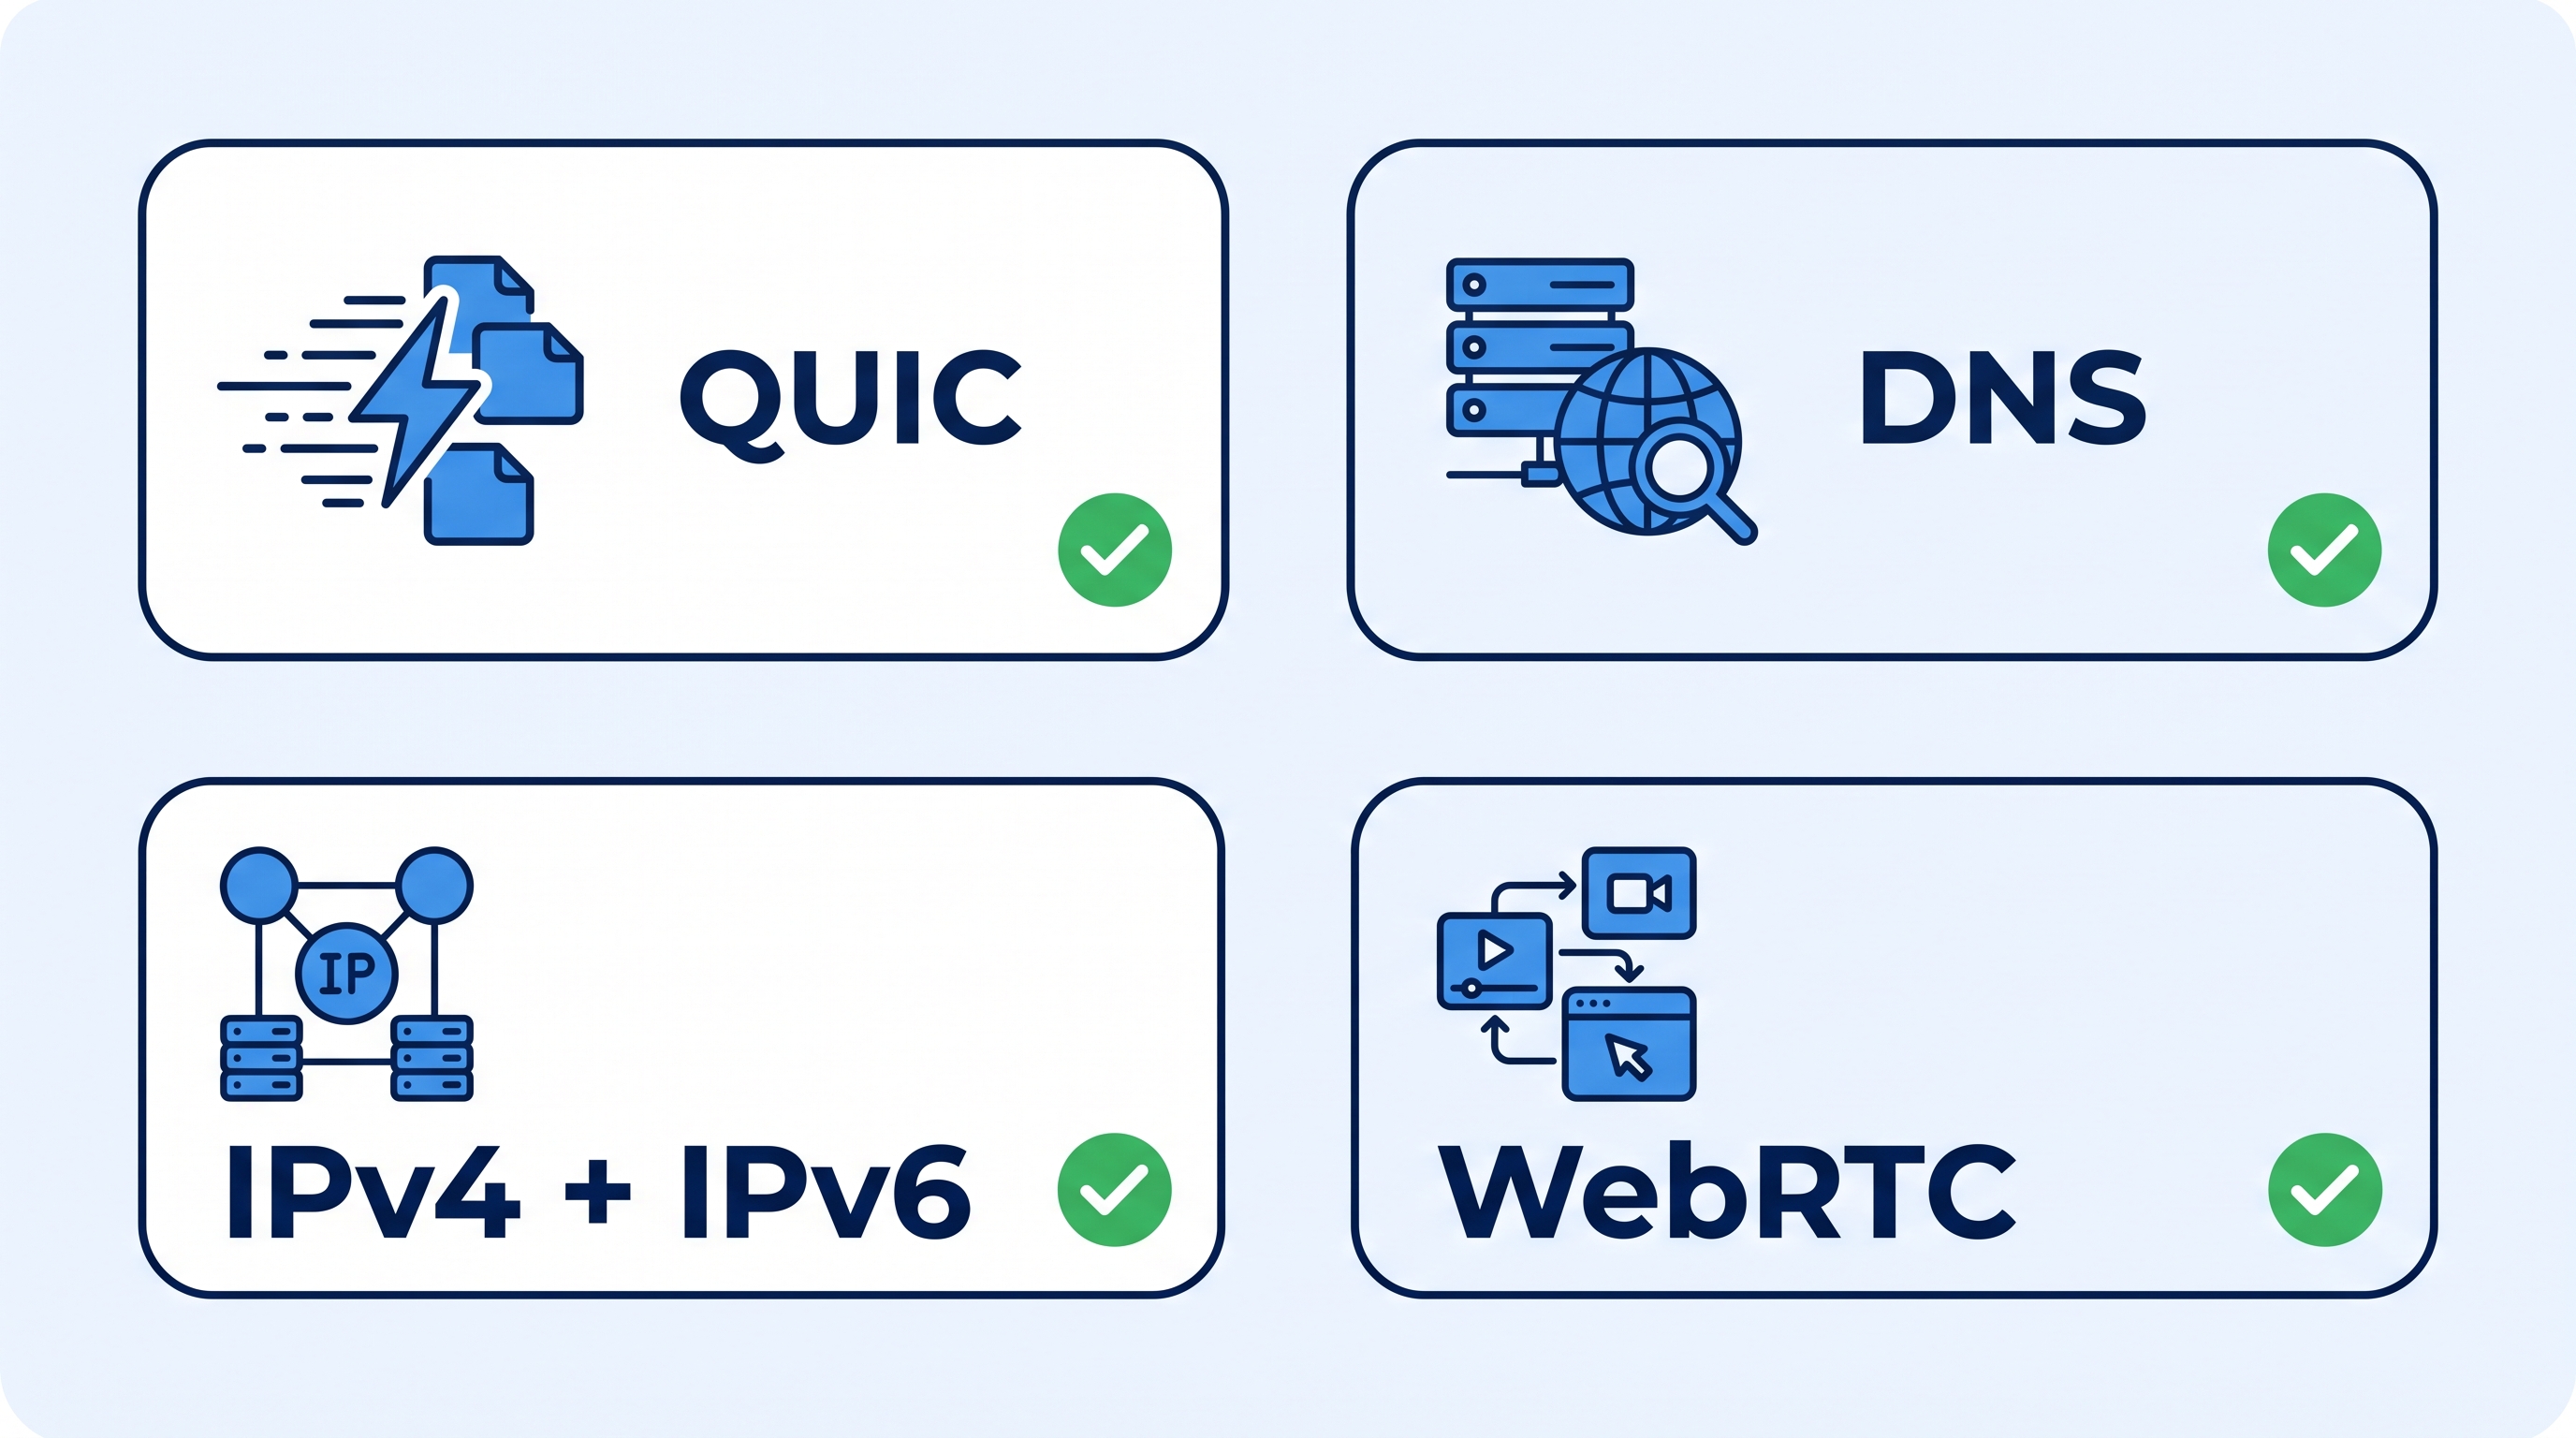
- Suporte a QUIC. O QUIC é suportado por todos os principais navegadores. Se o site tentar estabelecer uma conexão via QUIC e ela estiver bloqueada, não haverá banimento imediato, mas seu fraud score será maior do que o de um usuário comum.
- Vazamentos de DNS. Quase todos os serviços de proxy se esquecem desse detalhe. Verifique o proxy e o navegador no browserleaks.com, e o suporte a QUIC - no detectme.pro. Os proxies móveis da WexProxy suportam QUIC e protegem contra vazamentos de DNS.
- Dual stack IPv4 + IPv6. Os endereços IPv4 estão se esgotando, então as operadoras utilizam cada vez mais o IPv6. Ter ambos pode parecer mais confiável, mas se você estiver mascarando o sistema operacional, precisará mascarar as impressões digitais de ambas as pilhas.
- Vazamentos de WebRTC. Eles dependem tanto do navegador antidetect quanto do proxy. Alguns proxies «vazam» o IP real via UDP, portanto, antes de começar a trabalhar, verifique se há incompatibilidade de IP (novamente no browserleaks.com).
Como verificar a configuração antes de começar
Uma breve verificação antes do trabalho salva contas. Faça-a sempre que mudar de proxy, navegador ou perfil:
- Abra o perfil e verifique o IP. Certifique-se de que o IP, o país e a cidade correspondam ao esperado, e que o fuso horário e o idioma do perfil coincidam com a localização do proxy.
- Verifique vazamentos. No browserleaks.com, examine o DNS e o WebRTC. Os servidores DNS devem pertencer à rede do proxy (para proxies móveis - à operadora móvel), e o WebRTC não deve exibir seu IP real.
- Verifique o QUIC. No detectme.pro, certifique-se de que o QUIC funcione por meio do proxy.
- Compare as pilhas. Se você estiver mascarando o sistema operacional, certifique-se de que a impressão digital TCP/IP e a impressão digital do navegador não se contradigam, tanto para IPv4 quanto para IPv6.
- E só então faça login na conta. Um perfil que não tenha passado por qualquer uma dessas verificações não deve ter contato com uma conta real.
Por que proxies baseados em SDK e botnets frequentemente destroem contas em redes sociais
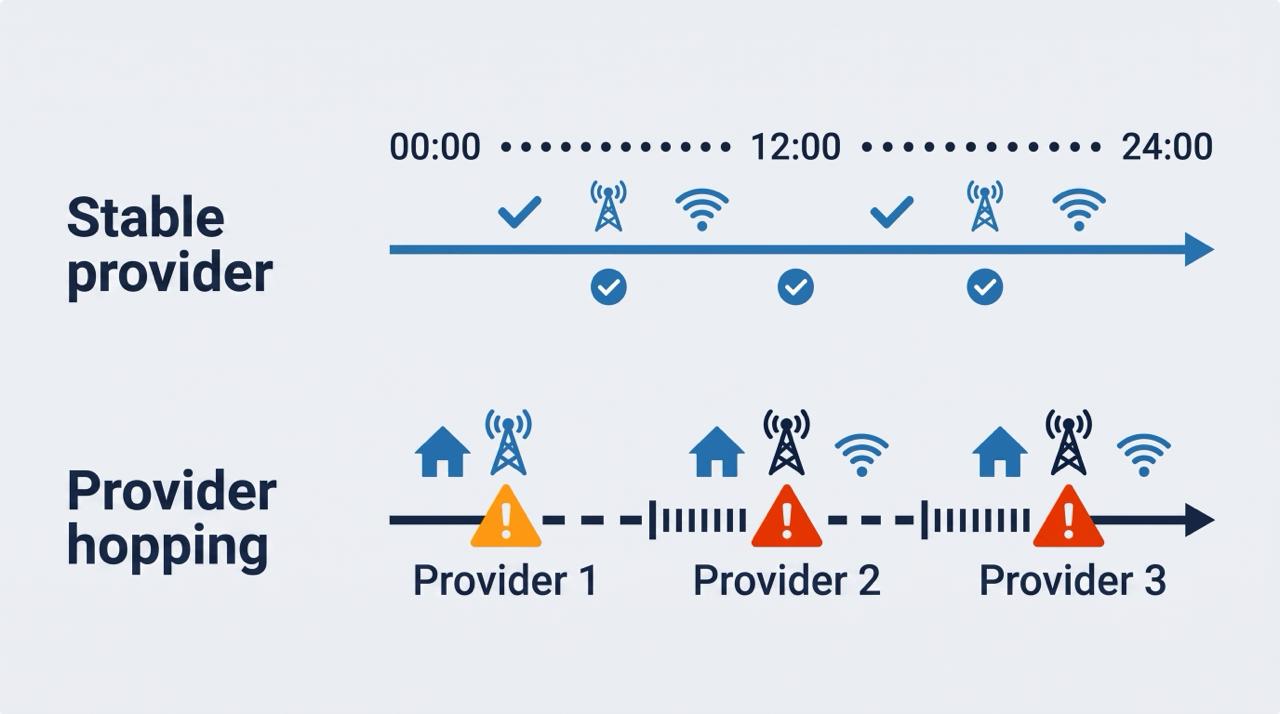
Para parecer um usuário real, pense em como uma pessoa de verdade usa sua conta. Pela manhã, ela acessa pelo Wi-Fi residencial. No escritório ou no caminho, usa o celular, e seu IP muda para uma operadora móvel. À noite, a conexão de casa retorna novamente. No total: um provedor residencial, uma operadora móvel e um padrão previsível.
Agora compare isso com proxies baseados em SDKs ou botnets, que geralmente são vendidos como «proxies em dispositivos de pessoas reais». Quando a bateria do dono do telefone acaba ou ele entra em uma loja, a conexão cai, e você recebe outro IP de outro provedor sem nenhum aviso prévio. Do ponto de vista da plataforma, isso parece o seguinte:
Hoje de manhã o usuário se conectou a partir de um IP da Comcast em Washington. Seis horas depois, o provedor já é a Verizon em Nova York. Mais duas horas depois, mudou novamente. E a cada vez a impressão digital TCP/IP é diferente.
Esse é um padrão suspeito, e a conta pode ser banida em apenas um dia unicamente por causa dos saltos de provedores, mesmo que todo o restante estivesse limpo.
A WexProxy não pode garantir criação ilimitada de contas e 0% de banimentos, mas a configuração foi desenvolvida para manter a taxa de banimentos o mais baixa possível:
- Suporte a QUIC e UDP - o software funciona de forma mais estável e o fraud score é menor
- Proteção contra vazamentos de DNS e WebRTC - você aparece com o DNS da operadora móvel
- Dispositivos próprios e alugados com sessões persistentes (sticky sessions) por meses no mesmo provedor
- 99.9% de uptime de proxy - os gerentes de farm cuidam dos dispositivos
- IPs móveis reais, sem operadoras virtuais
Fator 2: atividade
Esse fator é crítico se você trabalha com automação. Os sites monitoram como o cursor se move, a velocidade com que o CAPTCHA é resolvido e muitos outros sinais comportamentais. É exatamente por isso que ferramentas de autorregistro de qualidade adicionam pausas e atrasos semelhantes aos humanos.
Também não se deve registrar 10 ou mais contas a partir do mesmo IP simultaneamente. Isso por si só já é suficiente para receber banimentos. Disso decorrem algumas regras práticas:
- Distribua os cadastros ao longo do tempo. Pessoas reais não criam um lote de contas em poucos minutos.
- Faça pausas irregulares. Intervalos idênticos entre ações parecem um script.
- Não tenha pressa nos primeiros dias. Uma conta nova que realiza imediatamente ações pesadas ou repetitivas se diferencia de um usuário novo comum.
- Vincule uma conta a um único ambiente estável (um perfil, um provedor), em vez de transferi-la de um lugar para outro.
Fator 3: navegador antidetect
O que observar ao escolher e configurar:
- Proteção contra vazamentos de DNS e WebRTC e suporte a UDP
- Qualidade da alteração. Os valores mascarados devem ser consistentes entre si.
- Versão do motor do navegador. Verifique qual versão do Chrome está sendo utilizada e com que frequência ela é atualizada. Evite navegadores antidetect desatualizados: as plataformas geralmente já aprenderam a identificá-los, portanto, busque soluções atuais.
- Realismo dos dispositivos. Certifique-se de que as características do perfil correspondam a dispositivos reais, pois alguns navegadores antidetect podem gerar perfis de dispositivos inexistentes.
- Não mude de sistema operacional. Use seu próprio sistema operacional e mantenha o perfil consistente com ele.
Erros comuns
- Confiar apenas em ferramentas de verificação. Um resultado verde no teste de impressão digital não cobre o comportamento, o histórico da conta e a estabilidade do provedor.
- Misturar sinais. Um proxy móvel com um perfil exclusivo para desktop e com idioma e fuso horário divergentes cria exatamente as contradições que o antifraude procura.
- Ignorar vazamentos. Problemas com DNS, WebRTC e QUIC são pequenos, mas aumentam o risco a cada vez.
- Usar um único IP para lotes de contas. Essa é uma das maneiras mais rápidas de receber banimentos.
- Trabalhar em redes instáveis. Trocas frequentes de provedor não se parecem em nada com o dia a dia de um usuário real.
Qual é o papel da filtragem de landing pages aqui
Tudo o que foi listado acima protege o lado da conta: quem acessa e como se comporta. Uma campanha também tem um segundo lado - a página para a qual o anúncio direciona. Moderadores e bots também a verificam, por isso ela precisa de sua própria camada de proteção. É aqui que entra um serviço de filtragem de tráfego como o Cloaking.House: ele separa visitantes reais de revisores e bots no lado do servidor, de modo que a configuração de contas e a configuração da landing page se complementam e não deixam brechas.
Checklist rápido
- O tipo de proxy corresponde à sensibilidade da plataforma (para as mais sensíveis - móveis)
- Não mais do que poucas contas por IP, com rotação configurada
- DNS, WebRTC e QUIC verificados antes de iniciar o trabalho
- O mascaramento de sistema operacional abrange as impressões digitais de IPv4 e IPv6
- As sessões permanecem no mesmo provedor e não pulam entre redes
- A automação utiliza pausas realistas e não cria contas em lotes
- O navegador antidetect está atualizado e gera dispositivos realistas
- O tráfego para a landing page também é filtrado
Conclusão
Analisamos os principais fatores de detecção, existindo outros que não abordamos. Porém, ao aplicar o que foi descrito acima, você já sabe a maior parte do que é necessário para que suas contas pareçam contas de usuários reais de redes sociais.
Seja o primeiro a compartilhar sua opinião!
Valorizamos seu feedback — compartilhe sua opinião.