

Banyak orang masih mengira rumusnya sederhana: beli proksi yang «tepat», gunakan browser antidetect yang bagus, lewati pemeriksaan sidik jari, dan dapatkan akun dalam jumlah tak terbatas dengan tingkat pemblokiran yang rendah. Pada tahun 2026, hal ini tidak lagi berfungsi seperti itu. Sistem anti-fraud melihat puluhan sinyal sekaligus: perilaku jaringan, sidik jari perangkat, bagaimana kursor bergerak, seberapa cepat CAPTCHA diselesaikan, dan berapa banyak akun yang dibuat dari satu IP dalam beberapa hari terakhir.
Oleh karena itu, melewati semua pemeriksaan proksi dan sidik jari saja tidak cukup. Hal yang terpenting adalah - bagaimana tepatnya Anda menggunakan alat Anda. Dalam panduan ini, tim WexProxy menguraikan faktor-faktor utama, dimulai dari faktor yang dilihat situs terlebih dahulu: IP dan jaringan Anda.
Bagaimana anti-fraud sebenarnya menilai Anda
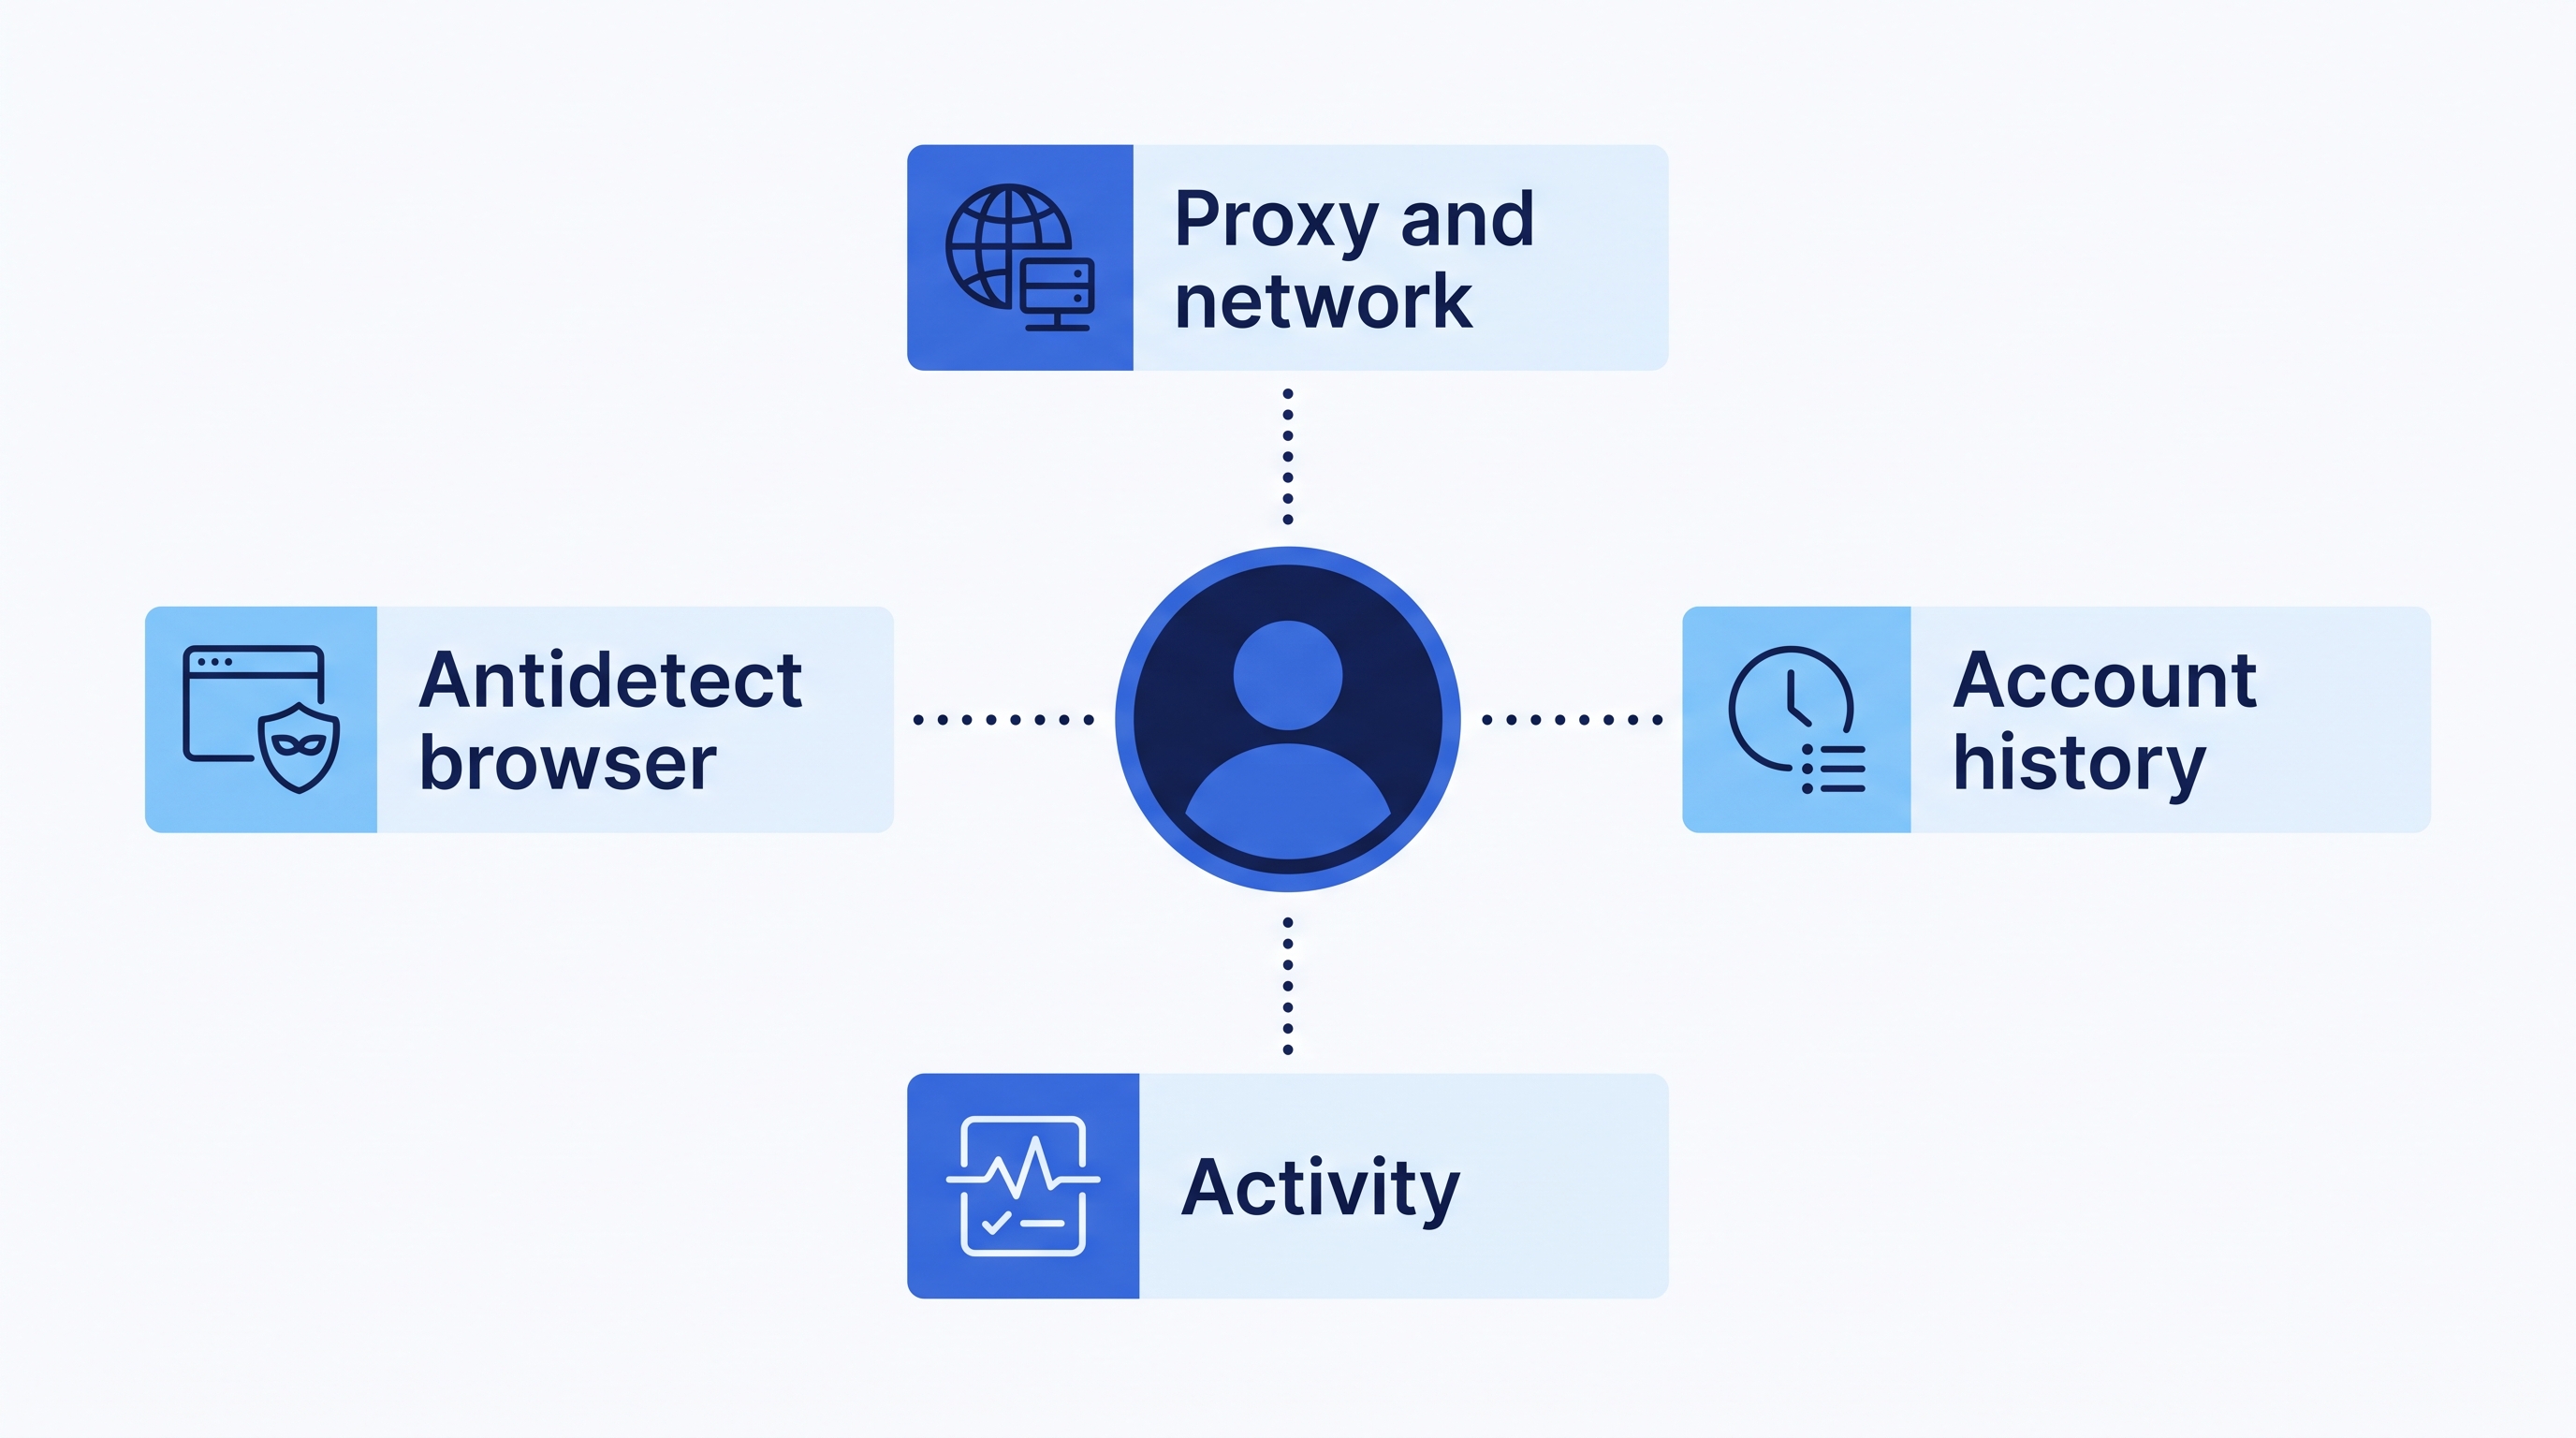
Platform jarang memblokir akun hanya karena satu sinyal. Sebaliknya, platform menggabungkan banyak sinyal kecil menjadi penilaian risiko (sering disebut fraud score) dan mengambil tindakan ketika jumlah totalnya menjadi terlalu tinggi. Satu ketidakcocokan, misalnya koneksi QUIC yang diblokir, tidak akan menyebabkan pemblokiran instan, tetapi akan menaikkan skor tersebut. Beberapa ketidakcocokan kecil secara bersama-sama sudah bisa menjadi cukup untuk memicu pemblokiran.
Ini adalah ide kunci dari semua yang dijelaskan di bawah ini: tujuan Anda adalah - bukan menjadi «tak terlihat», melainkan terlihat konsisten dan biasa. Setiap tingkat, mulai dari network stack hingga kursor, harus menceritakan kisah yang sama tentang orang normal dengan perangkat normal.
Faktor 1: proksi dan pengaturan jaringan
Alamat IP adalah - hampir hal pertama yang diketahui situs tentang Anda, oleh karena itu pengaturan proksi patut mendapatkan perhatian paling besar. Ada tiga area yang perlu diperiksa.
SYN exchange (sidik jari TCP/IP)
Pertama-tama, situs melihat bagaimana koneksi Anda mengirimkan paket: cipher apa yang didukung perangkat, TTL apa yang digunakan, dan bagaimana perilaku network stack. Setiap sistem operasi memiliki parameternya sendiri. Jika OS yang dinyatakan menyatakan satu hal, sementara network stack menyatakan - hal lain, ini adalah tanda peringatan. Proksi seluler WexProxy memiliki sidik jari Android, sehingga network stack cocok dengan perangkat Android yang sebenarnya.
Jenis IP dan mengapa proksi seluler sering kali lebih aman
Beberapa platform, misalnya LinkedIn, memeriksa IP itu sendiri dengan sangat cermat. Namun dalam kebanyakan kasus, anti-fraud terutama tertarik pada stack TCP/IP (lihat di atas) dan aktivitas yang berasal dari akun. Pengguna nyata mendaftar dari IP yang berbeda, jadi ketika sepuluh akun muncul dari satu alamat, pemblokiran akan menyusul. Gunakan rotasi IP.
Untuk platform yang sensitif, seperti Instagram dan TikTok, kami merekomendasikan proksi seluler. Alasannya adalah - CGNAT: di jaringan seluler, ribuan orang nyata bisa berada di balik satu IP. Platform takut memblokir IP semacam itu karena hal ini akan berdampak pada banyak pengguna asli.
- IP pusat data bersifat khusus (satu IP - satu pengguna), sehingga platform memblokirnya tanpa ragu.
- IP residensial biasanya digunakan bersama oleh sekitar 10 hingga 100 orang, dan bagi platform hal ini masih merupakan risiko kerusakan tambahan yang kecil.
- IP seluler digunakan bersama oleh jauh lebih banyak orang, dan platform jarang memblokirnya.
Hal-hal kecil yang penting
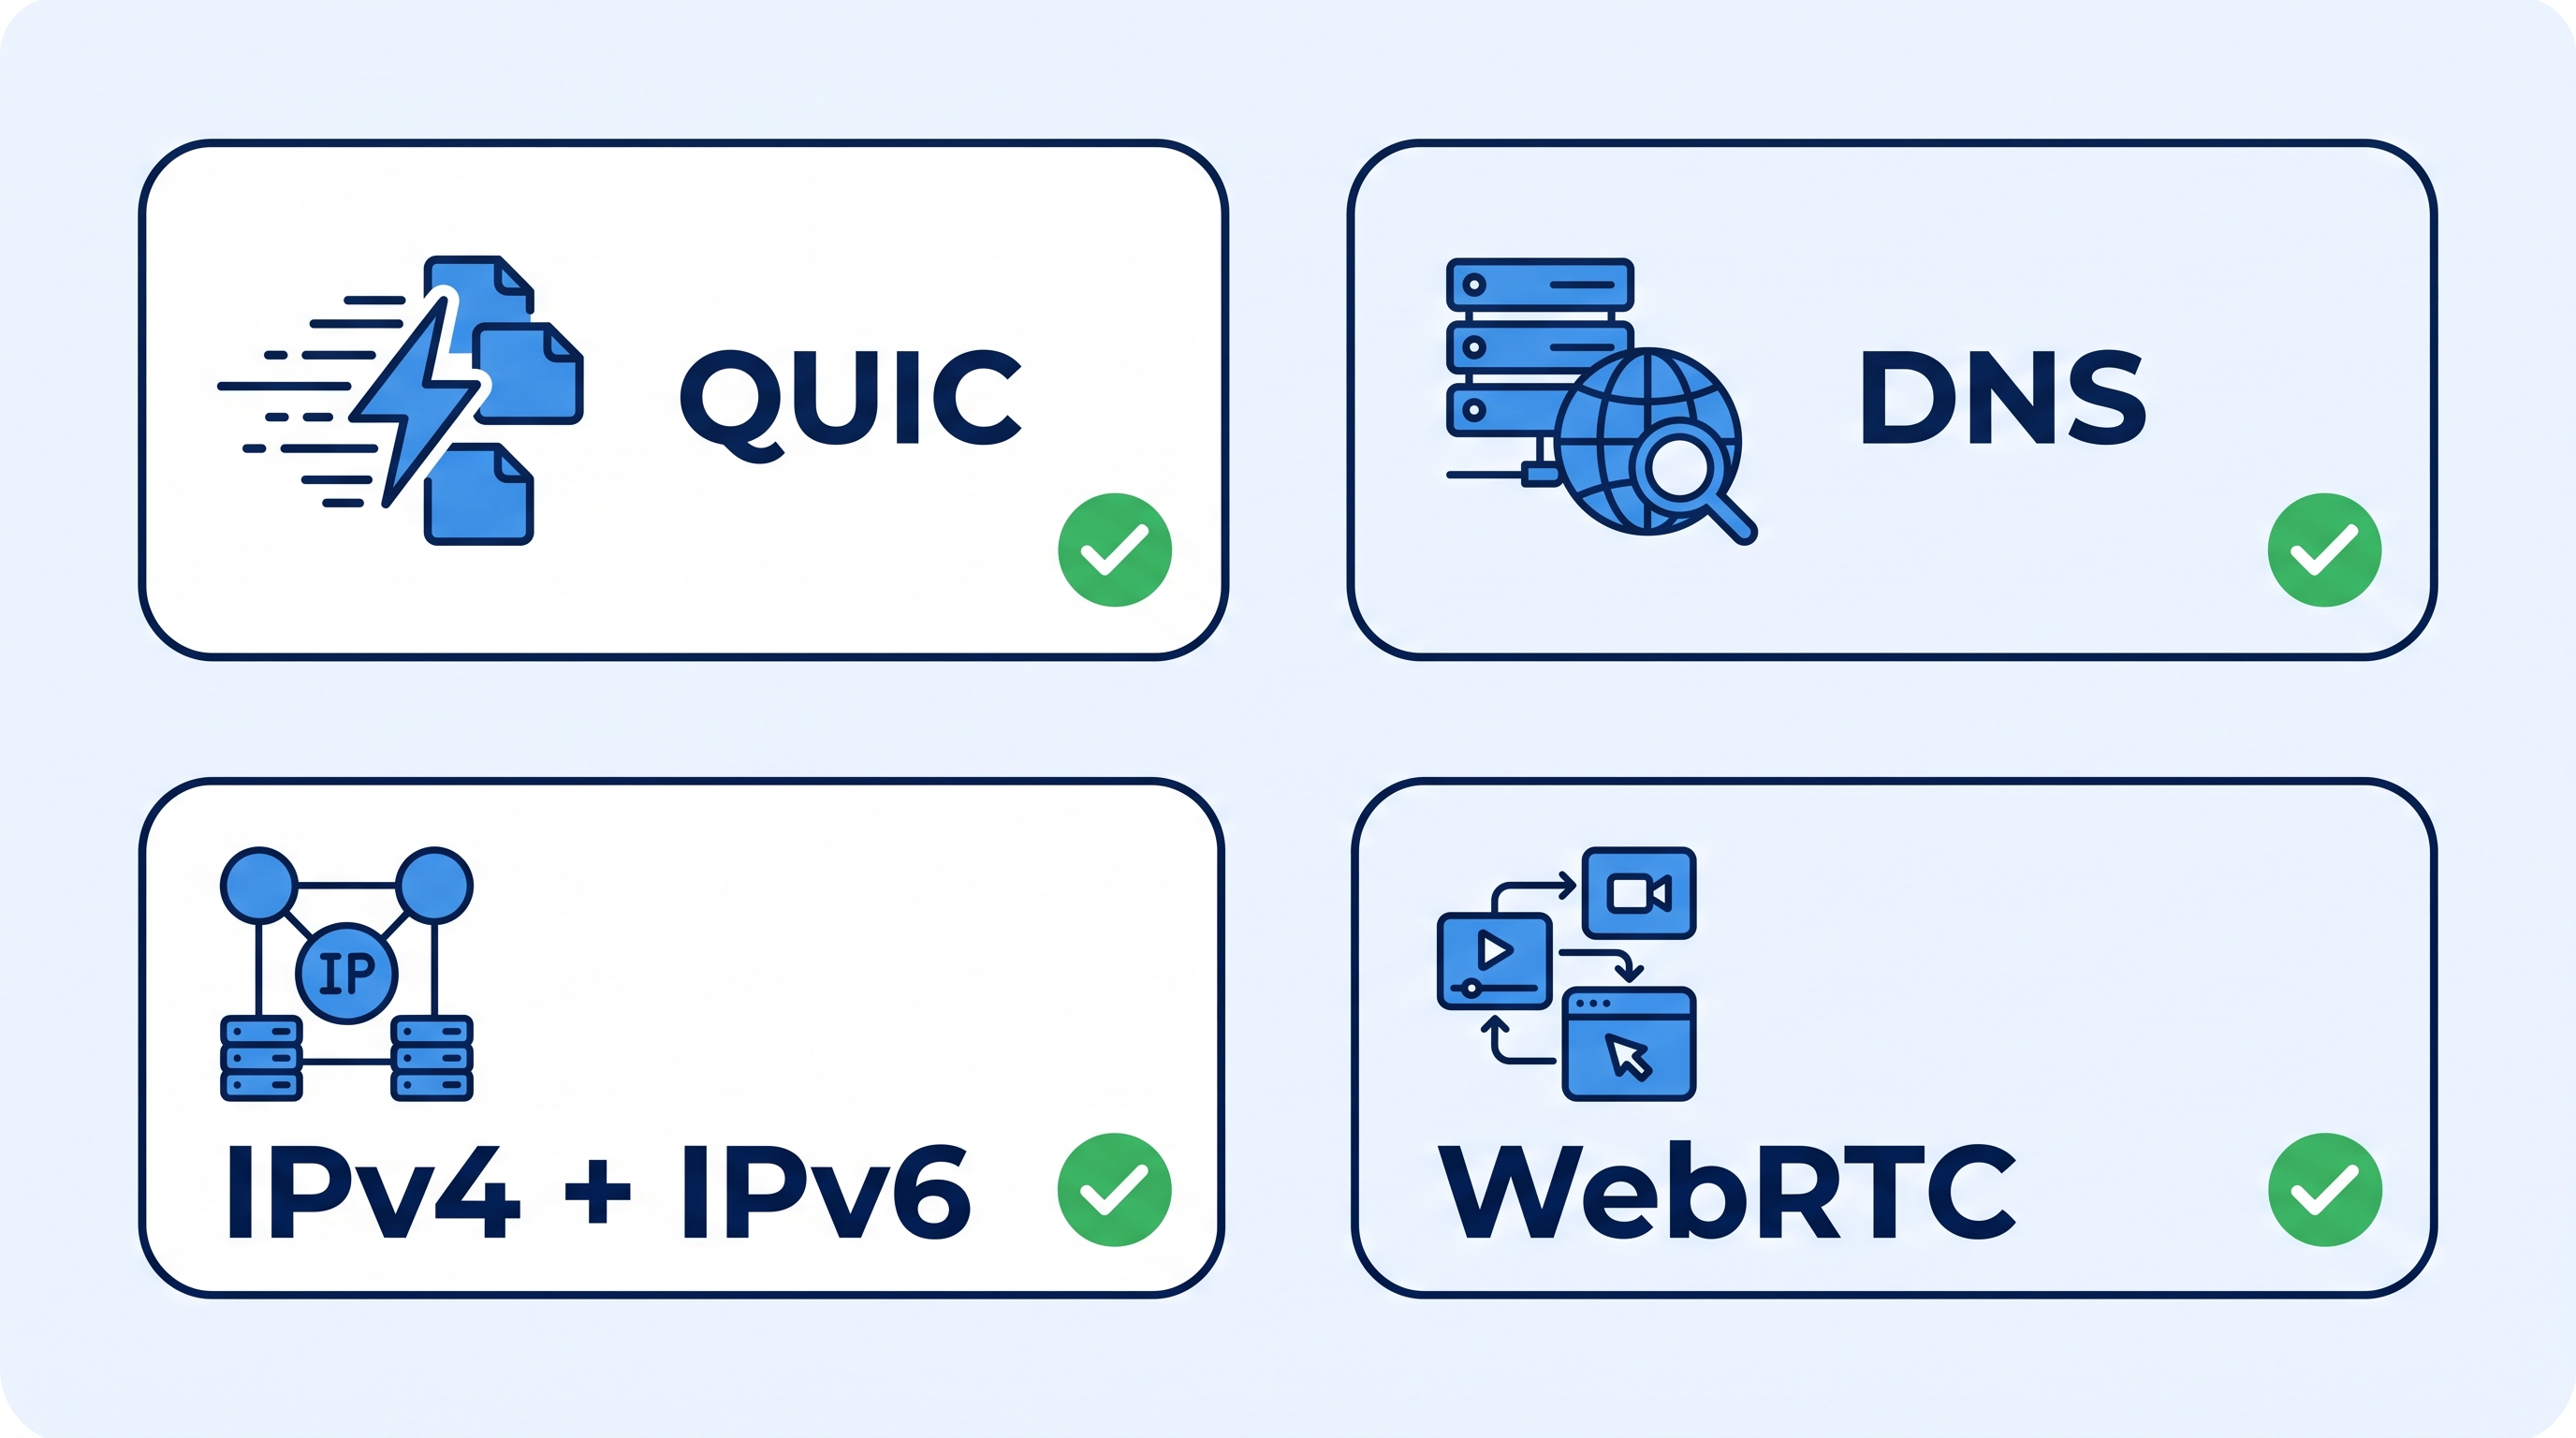
- Dukungan QUIC. QUIC didukung oleh semua browser utama. Jika situs mencoba membuat koneksi melalui QUIC dan koneksi tersebut diblokir, pemblokiran tidak akan langsung terjadi, tetapi fraud score Anda akan lebih tinggi daripada pengguna biasa.
- Kebocoran DNS. Detail ini dilupakan oleh hampir semua layanan proksi. Periksa proksi dan browser di browserleaks.com, dan dukungan QUIC - di detectme.pro. Proksi seluler WexProxy mendukung QUIC dan melindungi dari kebocoran DNS.
- Dual stack IPv4 + IPv6. Alamat IPv4 mulai habis, sehingga operator semakin sering menggunakan IPv6. Ketersediaan keduanya dapat terlihat lebih andal, tetapi jika Anda memalsukan OS, Anda perlu memalsukan sidik jari dari kedua stack.
- Kebocoran WebRTC. Hal ini bergantung pada browser antidetect dan proksi. Beberapa proksi «membocorkan» IP asli melalui UDP, jadi sebelum mulai bekerja, periksa apakah ada ketidakcocokan IP (sekali lagi di browserleaks.com).
Cara memeriksa pengaturan sebelum memulai
Pemeriksaan singkat sebelum bekerja menyelamatkan akun. Lakukan pemeriksaan ini setiap kali Anda mengganti proksi, browser, atau profil:
- Buka profil dan periksa IP. Pastikan IP, negara, dan kota sesuai dengan yang Anda harapkan, serta zona waktu dan bahasa profil cocok dengan lokasi proksi.
- Periksa kebocoran. Di browserleaks.com, periksa DNS dan WebRTC. Server DNS harus termasuk dalam jaringan proksi (untuk proksi seluler - milik operator seluler), dan WebRTC tidak boleh menampilkan IP asli Anda.
- Periksa QUIC. Di detectme.pro, pastikan QUIC berfungsi melalui proksi.
- Bandingkan stack. Jika Anda memalsukan OS, pastikan sidik jari TCP/IP dan sidik jari browser tidak saling bertentangan, baik untuk IPv4 maupun IPv6.
- Dan hanya setelah itu masuk ke akun. Profil yang tidak lolos salah satu dari pemeriksaan ini tidak boleh menyentuh akun asli.
Mengapa proksi SDK dan botnet sering kali mematikan akun di media sosial
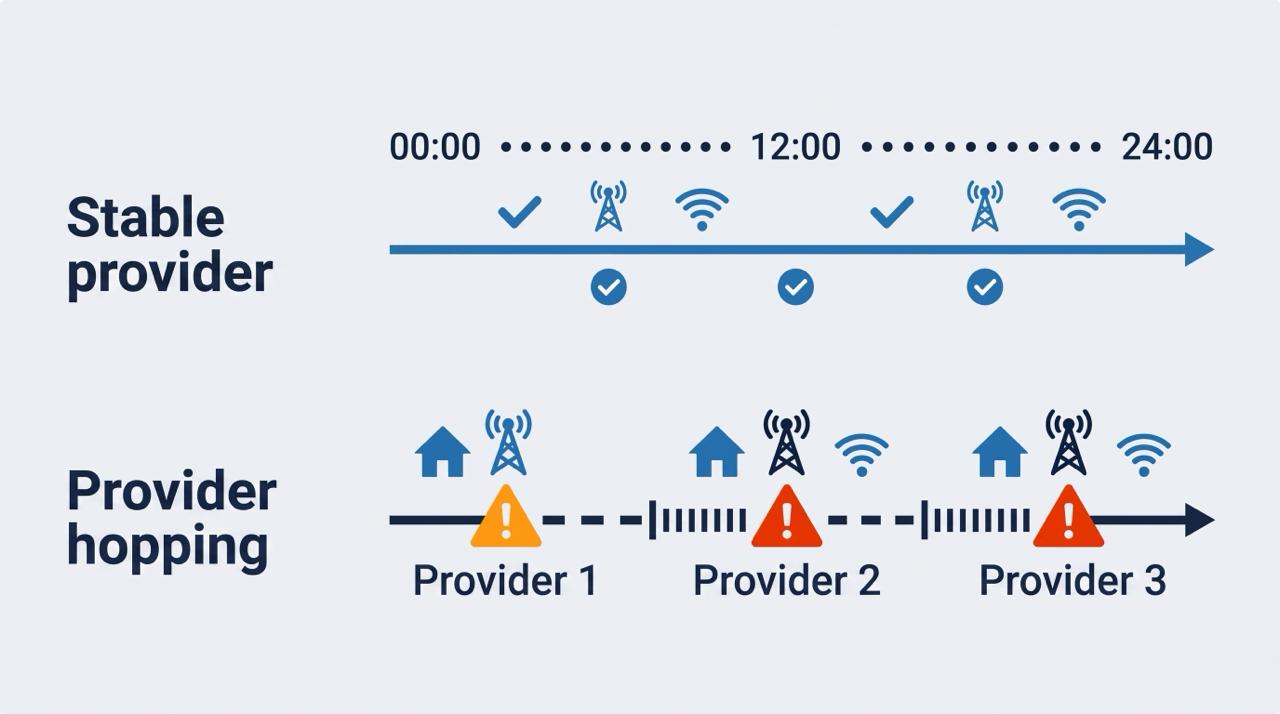
Untuk terlihat seperti pengguna nyata, pikirkan bagaimana orang sungguhan berinteraksi dengan akun mereka. Di pagi hari, ia masuk dari Wi-Fi rumah. Di kantor atau di jalan, ia menggunakan ponsel, dan IP-nya berubah menjadi operator seluler. Di malam hari, koneksi rumah kembali digunakan. Total: satu penyedia layanan internet rumah, satu operator seluler, dan pola yang dapat diprediksi.
Sekarang bandingkan ini dengan proksi berbasis SDK atau botnet, yang biasanya dijual sebagai «proksi pada perangkat orang sungguhan». Ketika baterai pemilik ponsel habis atau ia masuk ke toko, koneksi terputus, dan Anda mendapatkan IP lain dari penyedia lain tanpa peringatan. Dari sudut pandang platform, hal ini terlihat seperti ini:
Pagi ini pengguna masuk dari IP Comcast di Washington. Enam jam kemudian penyedia layanan sudah menjadi Verizon di New York. Dua jam kemudian berganti lagi. Dan setiap kali, sidik jari TCP/IP-nya berbeda.
Ini adalah pola yang mencurigakan, dan akun bisa diblokir hanya dalam satu hari semata-mata karena lompatan penyedia layanan, bahkan jika semua hal lainnya bersih.
WexProxy tidak dapat menjamin pembuatan akun tanpa batas dan 0% pemblokiran, tetapi pengaturan ini dibangun untuk menjaga tingkat pemblokiran serendah mungkin:
- Dukungan QUIC dan UDP - perangkat lunak bekerja lebih stabil, dan fraud score lebih rendah
- Perlindungan terhadap kebocoran DNS dan WebRTC - Anda terlihat dengan DNS operator seluler
- Perangkat milik sendiri dan sewaan dengan sticky session selama berbulan-bulan pada penyedia layanan yang sama
- 99.9% uptime proksi - pengelola perangkat merawat perangkat dengan baik
- IP seluler nyata, tanpa operator virtual
Faktor 2: aktivitas
Faktor ini sangat penting jika Anda bekerja dengan otomatisasi. Situs memantau bagaimana kursor bergerak, seberapa cepat CAPTCHA diselesaikan, dan banyak sinyal perilaku lainnya. Itulah mengapa alat pembuat akun otomatis berkualitas tinggi menambahkan jeda dan penundaan yang menyerupai manusia.
Selain itu, sebaiknya jangan mendaftarkan 10 atau lebih akun dari satu IP secara bersamaan. Ini saja sudah cukup untuk mendapatkan pemblokiran. Dari sini muncullah beberapa aturan praktis:
- Rentangkan pendaftaran seiring waktu. Orang sungguhan tidak membuat sekumpulan akun dalam beberapa menit.
- Buat jeda tidak teratur. Penundaan yang identik antar tindakan akan terlihat seperti skrip.
- Jangan terburu-buru pada hari-hari pertama. Akun baru yang langsung melakukan tindakan berat atau monoton berbeda dari pengguna baru biasa.
- Ikatkan satu akun ke satu lingkungan yang stabil (satu profil, satu penyedia layanan), bukan memindahkannya dari satu tempat ke tempat lain.
Faktor 3: browser antidetect
Hal yang perlu diperhatikan saat memilih dan mengatur:
- Perlindungan terhadap kebocoran DNS dan WebRTC serta dukungan UDP
- Kualitas pemalsuan. Nilai yang dipalsukan harus konsisten satu sama lain.
- Versi mesin browser. Periksa versi Chrome apa yang digunakan dan seberapa sering diperbarui. Hindari browser antidetect yang sudah usang: platform biasanya sudah belajar mendeteksinya, jadi carilah solusi yang mutakhir.
- Realisme perangkat. Pastikan karakteristik profil sesuai dengan perangkat nyata, karena beberapa browser antidetect dapat menghasilkan profil dari perangkat yang tidak ada.
- Jangan ubah OS. Gunakan sistem operasi Anda sendiri dan jaga agar profil tetap konsisten dengannya.
Kesalahan umum
- Hanya mempercayai alat pemeriksa. Hasil hijau pada tes sidik jari tidak mencakup perilaku, riwayat akun, dan stabilitas penyedia layanan.
- Mencampuradukkan sinyal. Proksi seluler dengan profil khusus desktop serta bahasa dan zona waktu yang tidak cocok menciptakan kontradiksi yang justru dicari oleh anti-fraud.
- Mengabaikan kebocoran. Masalah dengan DNS, WebRTC, dan QUIC memang kecil, tetapi setiap kali menambah risiko.
- Menggunakan satu IP untuk banyak akun. Ini adalah salah satu cara tercepat untuk mendapatkan pemblokiran.
- Bekerja di jaringan yang tidak stabil. Pergantian penyedia layanan yang sering sama sekali tidak menyerupai hari biasa dari pengguna nyata.
Di mana peran penyaringan landing page di sini
Semua yang tercantum di atas melindungi sisi akun: siapa yang masuk dan bagaimana mereka berperilaku. Kampanye juga memiliki sisi kedua - halaman tujuan iklan. Moderator dan bot juga memeriksanya, sehingga halaman tersebut membutuhkan lapisan perlindungannya sendiri. Di sinilah layanan penyaringan trafik seperti Cloaking.House berperan: layanan ini memisahkan pengunjung nyata dari pemeriksa dan bot di sisi server, sehingga pengaturan akun dan pengaturan landing page saling melengkapi dan tidak meninggalkan celah.
Daftar periksa singkat
- Jenis proksi sesuai dengan sensitivitas platform (untuk yang paling sensitif - seluler)
- Tidak lebih dari beberapa akun per IP, rotasi telah dikonfigurasi
- DNS, WebRTC, dan QUIC diperiksa sebelum memulai pekerjaan
- Pemalsuan OS mencakup sidik jari IPv4 dan IPv6
- Sesi tetap berada pada satu penyedia layanan dan tidak berpindah-pindah antar jaringan
- Otomatisasi menggunakan jeda yang realistis dan tidak membuat akun dalam jumlah banyak secara massal
- Browser antidetect mutakhir dan menghasilkan perangkat yang realistis
- Trafik ke landing page juga disaring
Kesimpulan
Kami telah menganalisis faktor deteksi utama, masih ada faktor lain yang belum kami bahas. Namun jika Anda menerapkan apa yang dijelaskan di atas, Anda sudah mengetahui sebagian besar dari apa yang diperlukan agar akun Anda terlihat seperti akun pengguna nyata di media sosial.
Jadilah yang pertama membagikan pendapat Anda!
Kami menghargai masukan Anda — bagikan pendapat Anda.