

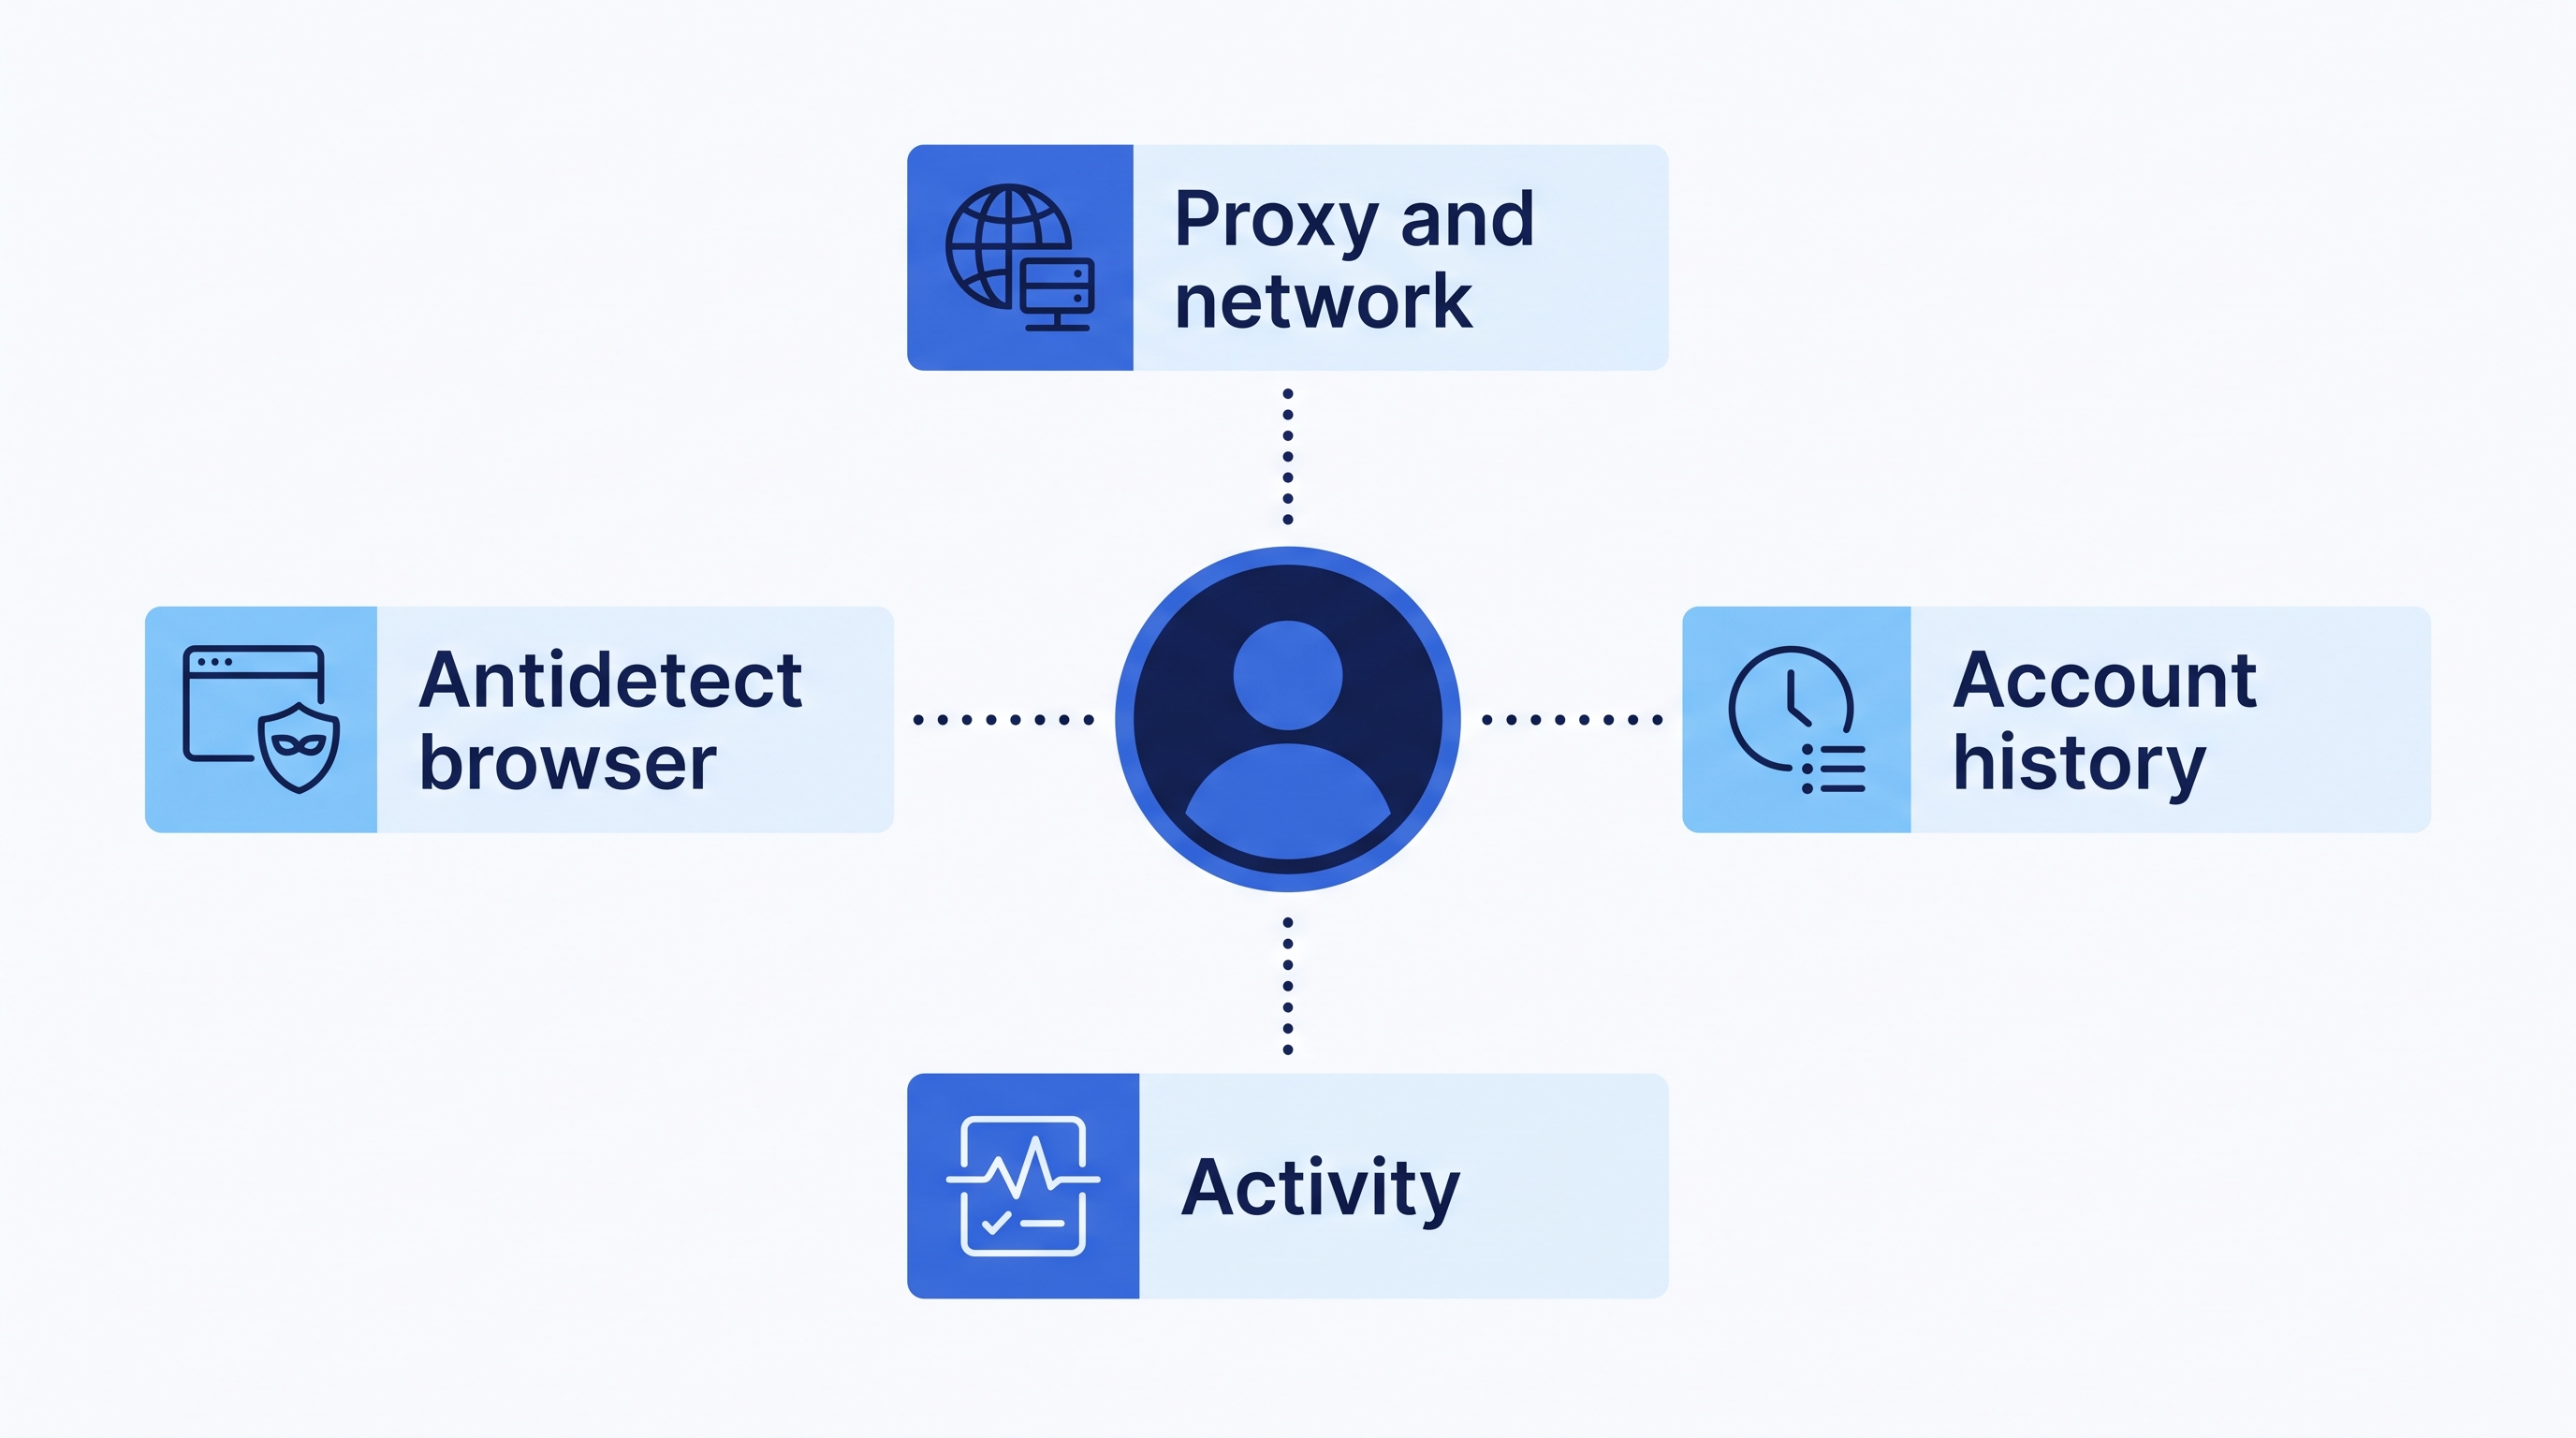
कई लोग अभी भी मानते हैं कि फॉर्मूला सरल है: "सही" प्रॉक्सी खरीदें, एक अच्छा एंटीडिटेक्ट ब्राउज़र लें, फ़िंगरप्रिंट सत्यापन पास करें और कम बैन दर के साथ असीमित संख्या में अकाउंट प्राप्त करें। 2026 में यह इस तरह काम नहीं करता है। एंटी-फ़्रॉड सिस्टम एक साथ दर्जनों संकेतों को देखते हैं: नेटवर्क व्यवहार, डिवाइस फ़िंगरप्रिंट, कर्सर कैसे घूमता है, CAPTCHA कितनी जल्दी हल होता है और हाल के दिनों में एक ही IP से कितने अकाउंट बनाए गए हैं।
इसलिए सभी प्रॉक्सी और फ़िंगरप्रिंट परीक्षणों को पास करना पर्याप्त नहीं है। मुख्य बात यह है - आप अपने टूल्स का उपयोग वास्तव में कैसे करते हैं। इस गाइड में, WexProxy टीम प्रमुख कारकों का विश्लेषण करती है, जिसकी शुरुआत उस कारक से होती है जिसे वेबसाइट सबसे पहले देखती है: आपका IP और नेटवर्क।
एंटी-फ़्रॉड वास्तव में आपका मूल्यांकन कैसे करता है
प्लेटफ़ॉर्म शायद ही कभी किसी एक संकेत के कारण अकाउंट को बैन करता है। इसके बजाय, वह कई छोटे संकेतों से एक जोखिम स्कोर (इसे अक्सर fraud score कहा जाता है) तैयार करता है और कुल स्कोर बहुत अधिक होने पर कार्रवाई करता है। एक भी विसंगति, उदाहरण के लिए ब्लॉक किया गया QUIC कनेक्शन, तत्काल बैन का कारण नहीं बनेगी, लेकिन स्कोर को बढ़ा देगी। एक साथ कई छोटी विसंगतियाँ पहले से ही पर्याप्त साबित हो सकती हैं।
नीचे वर्णित हर बात का मुख्य विचार यही है: आपका लक्ष्य - "अदृश्य" होना नहीं है, बल्कि सुसंगत और सामान्य दिखना है। नेटवर्क स्टैक से लेकर कर्सर तक, प्रत्येक स्तर को एक सामान्य डिवाइस वाले सामान्य व्यक्ति के बारे में एक ही कहानी बतानी चाहिए।
कारक 1: प्रॉक्सी और नेटवर्क सेटअप
IP पता - लगभग पहली चीज़ है जो वेबसाइट आपके बारे में जानती है, इसलिए प्रॉक्सी सेटअप पर सबसे अधिक ध्यान दिया जाना चाहिए। तीन क्षेत्रों की जाँच करने की आवश्यकता है।
SYN exchange (TCP/IP फ़िंगरप्रिंट)
सबसे पहले वेबसाइट यह देखती है कि आपका कनेक्शन पैकेट कैसे भेजता है: डिवाइस किन सिफ़र्स का समर्थन करता है, कौन सा TTL उपयोग किया जाता है और नेटवर्क स्टैक कैसा व्यवहार करता है। प्रत्येक ऑपरेटिंग सिस्टम के अपने पैरामीटर होते हैं। यदि घोषित OS एक बात कहता है और नेटवर्क स्टैक - दूसरी, तो यह एक चेतावनी का संकेत है। WexProxy मोबाइल प्रॉक्सी में Android फ़िंगरप्रिंट होता है, इसलिए नेटवर्क स्टैक एक वास्तविक Android डिवाइस से मेल खाता है।
IP प्रकार और मोबाइल प्रॉक्सी अक्सर अधिक सुरक्षित क्यों होते हैं
कुछ प्लेटफ़ॉर्म, जैसे कि LinkedIn, IP पर ही बहुत बारीकी से नज़र रखते हैं। लेकिन अधिकांश मामलों में, एंटी-फ़्रॉड को मुख्य रूप से TCP/IP स्टैक (ऊपर देखें) और अकाउंट से होने वाली गतिविधि में रुचि होती है। वास्तविक उपयोगकर्ता विभिन्न IP से पंजीकरण करते हैं, इसलिए जब एक ही पते से दस अकाउंट दिखाई देते हैं, तो बैन का सामना करना पड़ता है। IP रोटेशन का उपयोग करें।
Instagram और TikTok जैसे संवेदनशील प्लेटफ़ॉर्म के लिए, हम मोबाइल प्रॉक्सी की सलाह देते हैं। इसका कारण - CGNAT है: मोबाइल नेटवर्क में एक ही IP के पीछे हज़ारों वास्तविक लोग हो सकते हैं। प्लेटफ़ॉर्म ऐसे IP को बैन करने से डरता है क्योंकि इससे कई वास्तविक उपयोगकर्ता प्रभावित होंगे।
- डेटा सेंटर IP समर्पित होते हैं (एक IP - एक उपयोगकर्ता), इसलिए प्लेटफ़ॉर्म बिना किसी हिचकिचाहट के उन्हें बैन कर देता है।
- रेज़िडेंशियल IP आमतौर पर लगभग 10 से 100 लोगों द्वारा साझा किए जाते हैं, और प्लेटफ़ॉर्म के लिए यह अभी भी संपार्श्विक क्षति का एक छोटा जोखिम है।
- मोबाइल IP बहुत अधिक लोगों द्वारा साझा किए जाते हैं, और प्लेटफ़ॉर्म शायद ही कभी उन्हें बैन करते हैं।
छोटी-छोटी बातें जो मायने रखती हैं
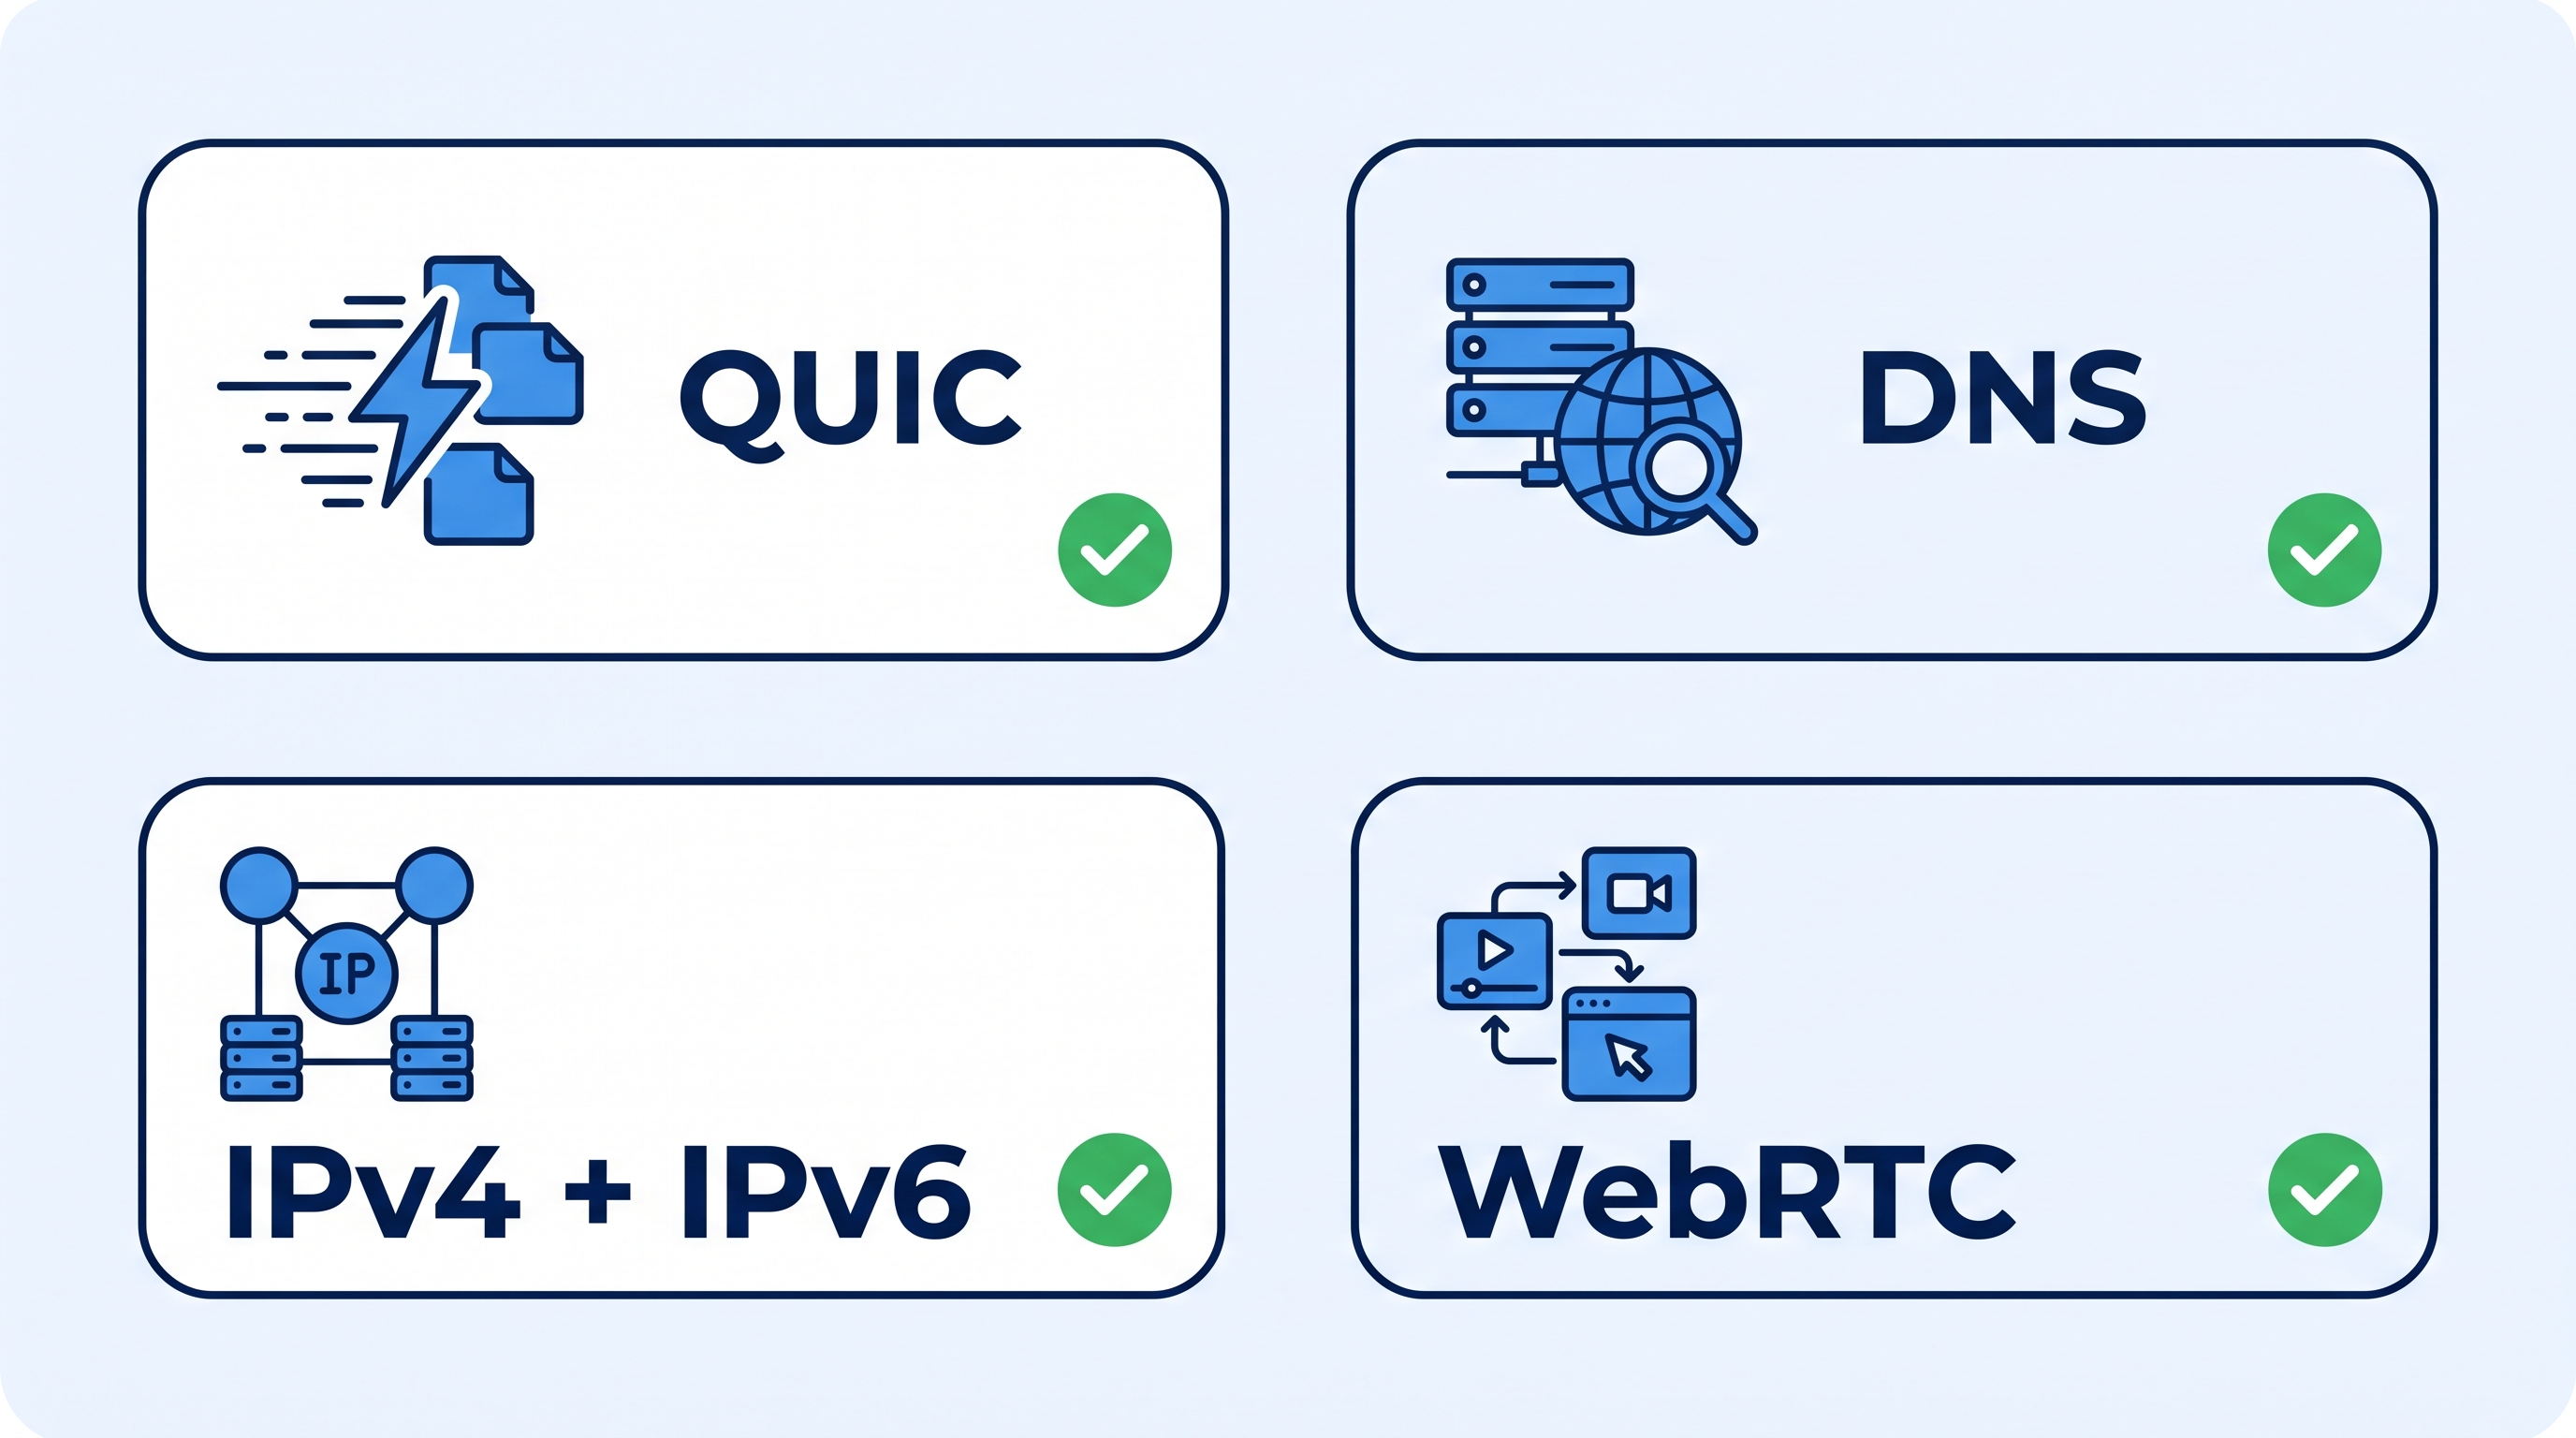
- QUIC समर्थन। QUIC सभी प्रमुख ब्राउज़रों द्वारा समर्थित है। यदि कोई वेबसाइट QUIC के माध्यम से कनेक्शन स्थापित करने का प्रयास करती है और वह ब्लॉक है, तो तत्काल बैन नहीं होगा, लेकिन आपका fraud score एक सामान्य उपयोगकर्ता की तुलना में अधिक होगा।
- DNS लीक। इस विवरण को लगभग सभी प्रॉक्सी सेवाएँ भूल जाती हैं। browserleaks.com पर प्रॉक्सी और ब्राउज़र की जाँच करें, और detectme.pro पर QUIC समर्थन की जाँच करें। WexProxy मोबाइल प्रॉक्सी QUIC का समर्थन करते हैं और DNS लीक से बचाते हैं।
- Dual stack IPv4 + IPv6। IPv4 पते समाप्त हो रहे हैं, इसलिए ऑपरेटर तेजी से IPv6 का उपयोग कर रहे हैं। दोनों का होना अधिक विश्वसनीय लग सकता है, लेकिन यदि आप OS को स्पूफ़ करते हैं, तो आपको दोनों स्टैक के फ़िंगरप्रिंट को स्पूफ़ करना होगा।
- WebRTC लीक। ये एंटीडिटेक्ट ब्राउज़र और प्रॉक्सी दोनों पर निर्भर करते हैं। कुछ प्रॉक्सी UDP के माध्यम से वास्तविक IP को "लीक" कर देते हैं, इसलिए काम शुरू करने से पहले जाँच लें कि IP में कोई विसंगति तो नहीं है (फिर से browserleaks.com पर)।
काम शुरू करने से पहले सेटअप की जाँच कैसे करें
काम शुरू करने से पहले एक संक्षिप्त जाँच अकाउंट्स को बचाती है। हर बार जब आप प्रॉक्सी, ब्राउज़र या प्रोफ़ाइल बदलते हैं, तो इसे पूरा करें:
- प्रोफ़ाइल खोलें और IP की जाँच करें। सुनिश्चित करें कि IP, देश और शहर आपकी अपेक्षा के अनुरूप हैं, और प्रोफ़ाइल का समय क्षेत्र और भाषा प्रॉक्सी के स्थान से मेल खाते हैं।
- लीक की जाँच करें। browserleaks.com पर DNS और WebRTC देखें। DNS सर्वर प्रॉक्सी नेटवर्क से संबंधित होने चाहिए (मोबाइल प्रॉक्सी के लिए - मोबाइल ऑपरेटर से), और WebRTC को आपका वास्तविक IP नहीं दिखाना चाहिए।
- QUIC की जाँच करें। detectme.pro पर सुनिश्चित करें कि QUIC प्रॉक्सी के माध्यम से काम कर रहा है।
- स्टैक की तुलना करें। यदि आप OS को स्पूफ़ करते हैं, तो सुनिश्चित करें कि TCP/IP फ़िंगरप्रिंट और ब्राउज़र फ़िंगरप्रिंट एक दूसरे का खंडन नहीं करते हैं, IPv4 और IPv6 दोनों के लिए।
- और उसके बाद ही अकाउंट में लॉग इन करें। जो प्रोफ़ाइल इनमें से किसी भी जाँच में पास नहीं होती है, उसे वास्तविक अकाउंट को नहीं छूना चाहिए।
SDK और बॉटनेट प्रॉक्सी अक्सर सोशल मीडिया अकाउंट्स को क्यों नष्ट कर देते हैं
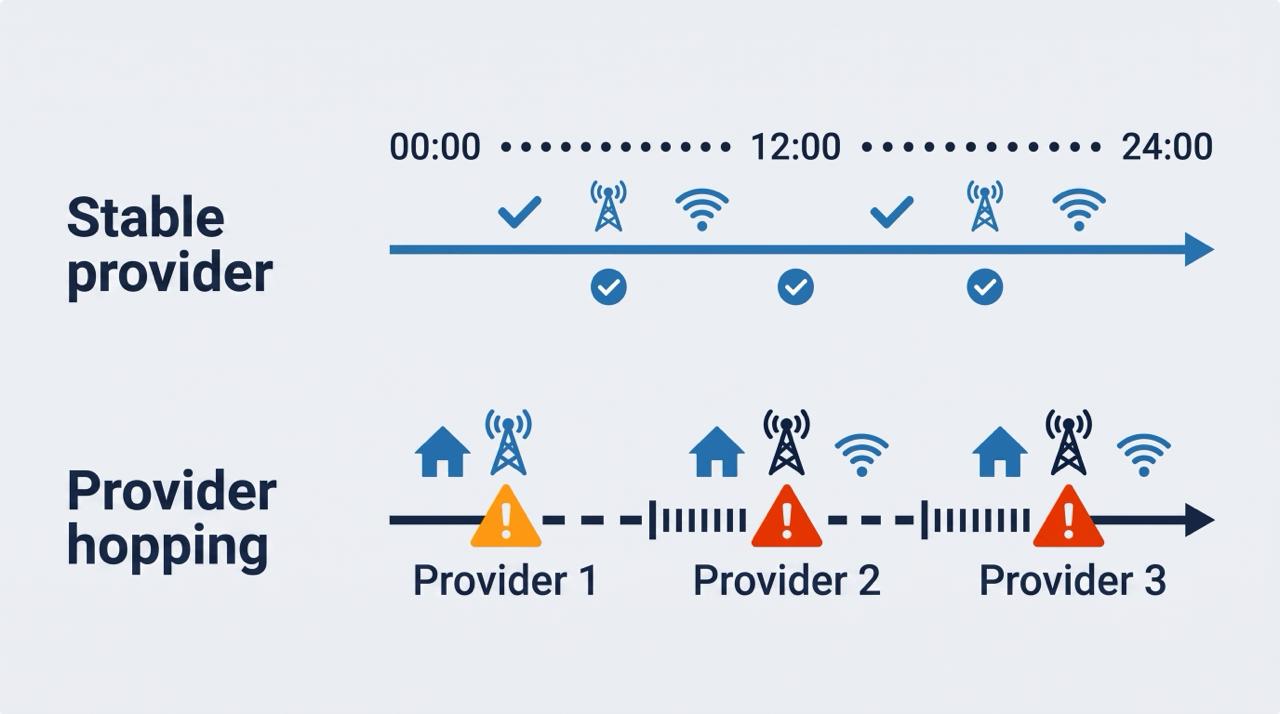
एक वास्तविक उपयोगकर्ता की तरह दिखने के लिए, सोचें कि एक वास्तविक व्यक्ति अपने अकाउंट के साथ कैसे काम करता है। सुबह वह घर के Wi-Fi से लॉग इन करता है। कार्यालय में या रास्ते में वह फोन का उपयोग करता है, और उसका IP एक मोबाइल ऑपरेटर में बदल जाता है। शाम को फिर से घरेलू कनेक्शन वापस आ जाता है। कुल मिलाकर: एक घरेलू प्रदाता, एक मोबाइल ऑपरेटर और एक अनुमानित पैटर्न।
अब इसकी तुलना SDK या बॉटनेट पर आधारित प्रॉक्सी से करें, जिन्हें आमतौर पर "वास्तविक लोगों के उपकरणों पर प्रॉक्सी" के रूप में बेचा जाता है। जब फोन मालिक की बैटरी खत्म हो जाती है या वह किसी दुकान में प्रवेश करता है, तो कनेक्शन टूट जाता है, और आपको बिना किसी पूर्व सूचना के किसी अन्य प्रदाता का दूसरा IP मिल जाता है। प्लेटफ़ॉर्म के दृष्टिकोण से, यह ऐसा दिखता है:
आज सुबह उपयोगकर्ता ने वाशिंगटन में Comcast IP से लॉग इन किया। छह घंटे बाद प्रदाता पहले से ही न्यूयॉर्क में Verizon है। दो घंटे बाद यह फिर से बदल गया। और हर बार TCP/IP फ़िंगरप्रिंट अलग होता है।
यह एक संदिग्ध पैटर्न है, और केवल प्रदाताओं के अचानक बदलाव के कारण ही अकाउंट को एक दिन में बैन किया जा सकता है, भले ही बाकी सब कुछ साफ-सुथरा रहा हो।
WexProxy असीमित अकाउंट निर्माण और 0% बैन की गारंटी नहीं दे सकता है, लेकिन सेटअप को बैन दर को यथासंभव कम रखने के लिए बनाया गया है:
- QUIC और UDP समर्थन - सॉफ्टवेयर अधिक स्थिरता से काम करता है, और fraud score कम होता है
- DNS और WebRTC लीक से सुरक्षा - आप मोबाइल ऑपरेटर के DNS के साथ दिखाई देते हैं
- स्वामित्व वाले और किराए पर लिए गए उपकरण, एक ही प्रदाता पर महीनों के लिए sticky sessions के साथ
- 99.9% प्रॉक्सी अपटाइम - फ़ार्मर्स उपकरणों की देखभाल करते हैं
- वास्तविक मोबाइल IP, बिना किसी वर्चुअल ऑपरेटर के
कारक 2: गतिविधि
यदि आप ऑटोमेशन के साथ काम करते हैं तो यह कारक अत्यंत महत्वपूर्ण है। वेबसाइटें इस बात पर नज़र रखती हैं कि कर्सर कैसे घूमता है, CAPTCHA कितनी तेज़ी से हल होता है और कई अन्य व्यवहार संबंधी संकेतों पर ध्यान देती हैं। यही कारण है कि उच्च गुणवत्ता वाले ऑटो-रजिस्ट्रार पॉज़ और मानव-समान देरी जोड़ते हैं।
इसके अलावा, एक ही समय में एक ही IP से 10 या अधिक अकाउंट पंजीकृत न करें। बैन होने के लिए केवल इतना ही काफी है। इससे कई व्यावहारिक नियम सामने आते हैं:
- पंजीकरणों को समय के अनुसार फैलाएं। वास्तविक लोग कुछ ही मिनटों में ढेर सारे अकाउंट नहीं बनाते हैं।
- पॉज़ को अनियमित बनाएं। कार्रवाइयों के बीच एक समान देरी एक स्क्रिप्ट जैसी दिखती है।
- शुरुआती दिनों में जल्दबाजी न करें। एक नया अकाउंट जो तुरंत भारी या दोहराव वाले कार्य करता है, वह एक सामान्य नए उपयोगकर्ता से अलग दिखता है।
- एक अकाउंट को एक स्थिर वातावरण से जोड़ें (एक प्रोफ़ाइल, एक प्रदाता), न कि उसे एक स्थान से दूसरे स्थान पर स्थानांतरित करें।
कारक 3: एंटीडिटेक्ट ब्राउज़र
चयन और सेटअप करते समय किन बातों पर ध्यान देना चाहिए:
- DNS और WebRTC लीक से सुरक्षा और UDP समर्थन
- स्पूफ़िंग की गुणवत्ता। बदले गए मान एक दूसरे के साथ सुसंगत होने चाहिए।
- ब्राउज़र इंजन संस्करण। जाँचें कि Chrome का कौन सा संस्करण उपयोग किया जा रहा है और इसे कितनी बार अपडेट किया जाता है। पुराने एंटीडिटेक्ट ब्राउज़रों से बचें: प्लेटफ़ॉर्म आमतौर पर पहले से ही उन्हें पहचानना सीख चुके हैं, इसलिए अद्यतित समाधानों पर ध्यान दें।
- उपकरणों की वास्तविकता। सुनिश्चित करें कि प्रोफ़ाइल विशेषताएँ वास्तविक उपकरणों के अनुरूप हैं, क्योंकि कुछ एंटीडिटेक्ट ब्राउज़र गैर-मौजूद उपकरणों की प्रोफ़ाइल उत्पन्न कर सकते हैं।
- OS न बदलें। अपने स्वयं के ऑपरेटिंग सिस्टम का उपयोग करें और प्रोफ़ाइल को इसके साथ सुसंगत रखें।
सामान्य गलतियाँ
- केवल चेकर्स पर भरोसा करना। फ़िंगरप्रिंट परीक्षण का हरा परिणाम व्यवहार, अकाउंट इतिहास और प्रदाता की स्थिरता को कवर नहीं करता है।
- संकेतों को मिलाना। केवल-डेस्कटॉप प्रोफ़ाइल और बेमेल भाषा व समय क्षेत्र के साथ एक मोबाइल प्रॉक्सी ठीक वही विरोधाभास पैदा करता है जिसकी एंटी-फ़्रॉड तलाश करता है।
- लीक को नज़रअंदाज़ करना। DNS, WebRTC और QUIC की समस्याएँ छोटी हैं, लेकिन वे हर बार जोखिम बढ़ाती हैं।
- अकाउंट्स के बैच के लिए एक ही IP का उपयोग करना। यह बैन प्राप्त करने के सबसे तेज़ तरीकों में से एक है।
- अस्थिर नेटवर्क पर काम करना। प्रदाता का बार-बार बदलना किसी वास्तविक उपयोगकर्ता के दिन जैसा बिल्कुल नहीं दिखता है।
लैंडिंग पेज फ़िल्टरिंग की यहाँ क्या भूमिका है
ऊपर सूचीबद्ध सभी चीज़ें अकाउंट पक्ष की रक्षा करती हैं: कौन लॉग इन करता है और वे कैसा व्यवहार करते हैं। एक अभियान का दूसरा पक्ष भी होता है - वह पृष्ठ जिस पर विज्ञापन ले जाता है। मॉडरेटर और बॉट भी इसकी जाँच करते हैं, इसलिए इसे अपनी सुरक्षा परत की आवश्यकता होती है। यहीं पर Cloaking.House जैसी ट्रैफ़िक फ़िल्टरिंग सेवा काम आती है: यह सर्वर साइड पर वास्तविक आगंतुकों को समीक्षकों और बॉट्स से अलग करती है, ताकि अकाउंट सेटअप और लैंडिंग पेज सेटअप एक दूसरे के पूरक हों और कोई कमी न छोड़ें।
संक्षिप्त चेकलिस्ट
- प्रॉक्सी का प्रकार प्लेटफ़ॉर्म की संवेदनशीलता से मेल खाता है (सबसे संवेदनशील के लिए - मोबाइल प्रॉक्सी)
- प्रति IP कुछ से अधिक अकाउंट नहीं, रोटेशन कॉन्फ़िगर किया गया है
- काम शुरू करने से पहले DNS, WebRTC और QUIC की जाँच की गई है
- OS स्पूफ़िंग IPv4 और IPv6 दोनों फ़िंगरप्रिंट को कवर करती है
- सेशन एक ही प्रदाता पर रहते हैं और नेटवर्क के बीच कूदते नहीं हैं
- ऑटोमेशन यथार्थवादी पॉज़ का उपयोग करता है और बैचों में अकाउंट नहीं बनाता है
- एंटीडिटेक्ट ब्राउज़र अद्यतित है और यथार्थवादी डिवाइस उत्पन्न करता है
- लैंडिंग पेज पर आने वाले ट्रैफ़िक को भी फ़िल्टर किया जाता है
निष्कर्ष
हमने मुख्य डिटेक्शन कारकों का विश्लेषण किया है, कुछ अन्य भी हैं जिन्हें हमने नहीं छुआ है। लेकिन यदि आप ऊपर वर्णित बातों को लागू करते हैं, तो आप पहले से ही जानते हैं कि आपके अकाउंट सोशल नेटवर्क के वास्तविक उपयोगकर्ताओं के अकाउंट की तरह दिखें, इसके लिए क्या आवश्यक है।
अपनी राय साझा करने वाले पहले व्यक्ति बनें!
हम आपकी प्रतिक्रिया की सराहना करते हैं — अपनी राय साझा करें।