

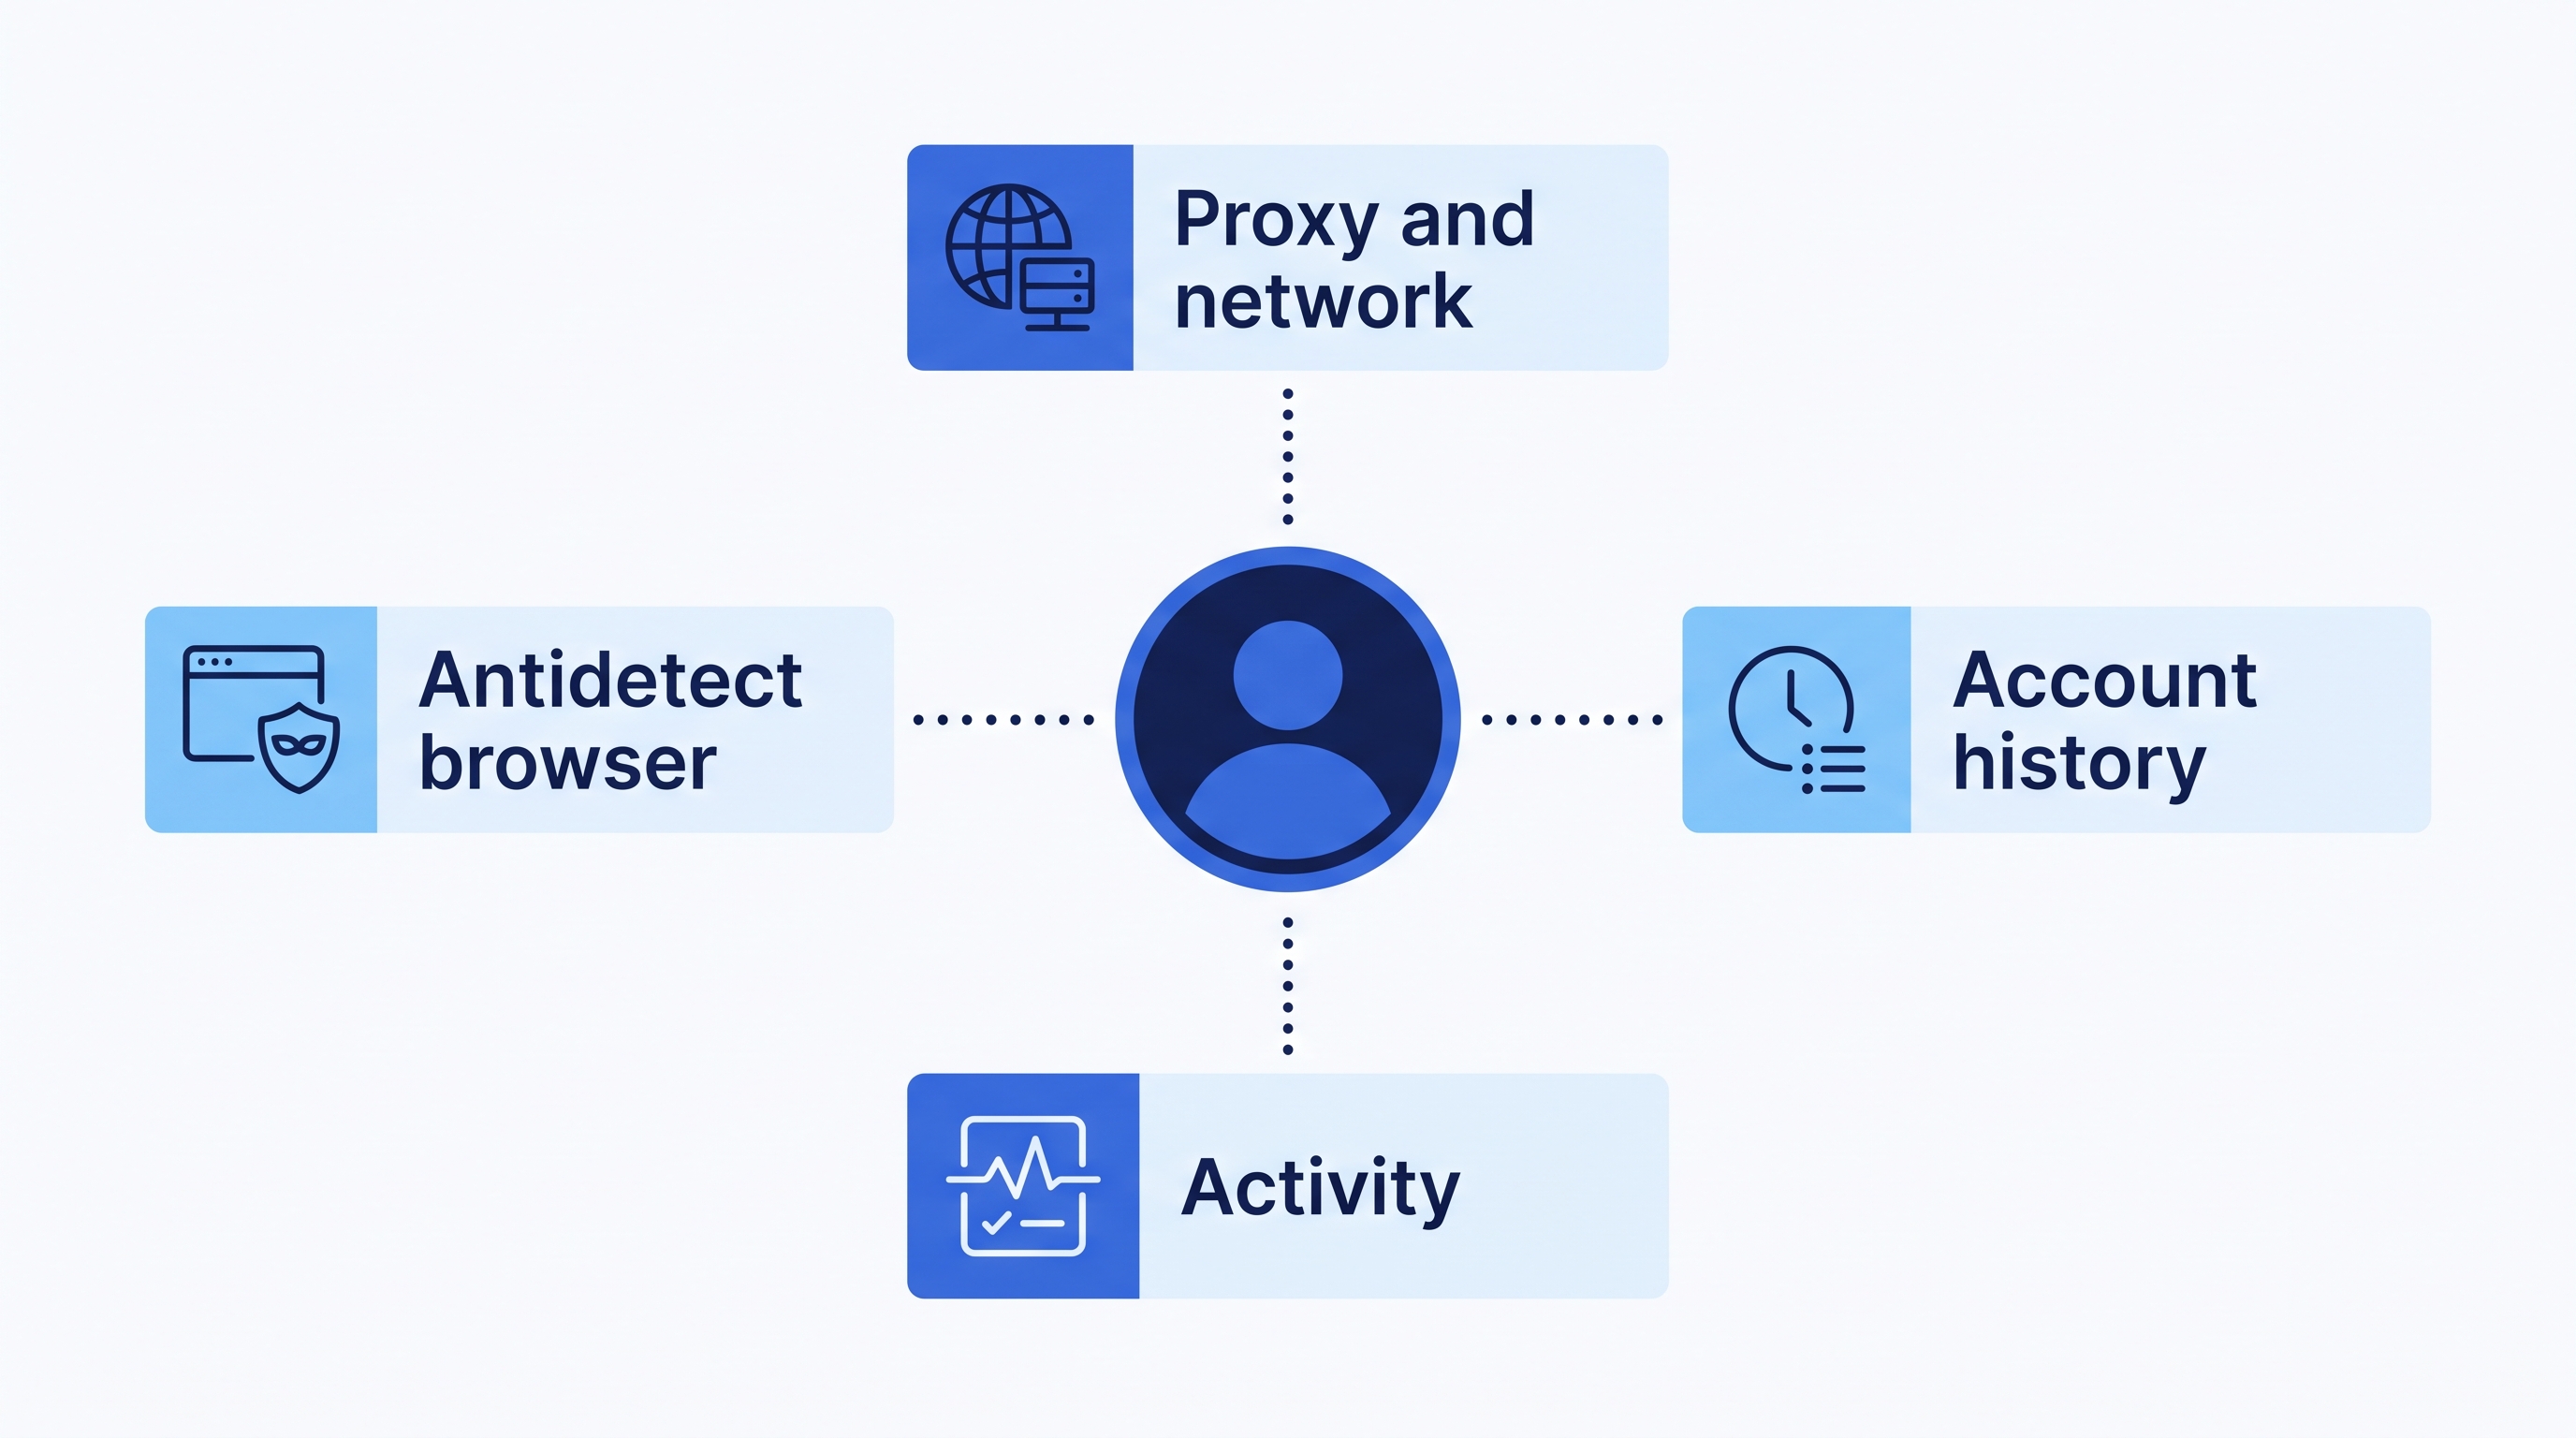
Beaucoup pensent encore que la formule est simple : acheter le « bon » proxy, prendre un bon navigateur antidétect, passer la vérification de l'empreinte et obtenir un nombre illimité de comptes avec un faible taux de bannissement. En 2026, cela ne fonctionne plus ainsi. Les systèmes antifraude examinent simultanément des dizaines de signaux : le comportement du réseau, l'empreinte de l'appareil, la façon dont le curseur se déplace, la vitesse à laquelle le CAPTCHA est résolu et le nombre de comptes créés à partir d'une même adresse IP au cours des derniers jours.
Par conséquent, réussir toutes les vérifications de proxy et d'empreinte ne suffit pas. L'essentiel est - la manière exacte dont vous utilisez vos outils. Dans ce guide, l'équipe de WexProxy analyse les principaux facteurs, en commençant par celui que le site voit en premier : votre IP et votre réseau.
Comment l'antifraude vous évalue réellement
Une plateforme bannit rarement un compte en raison d'un seul signal. Au lieu de cela, elle additionne de nombreux petits signaux pour établir une évaluation des risques (souvent appelée fraud score) et prend des mesures lorsque le score cumulé devient trop élevé. Une seule incohérence, par exemple une connexion QUIC bloquée, n'entraînera pas de bannissement immédiat, mais augmentera le score. Plusieurs petites incohérences réunies peuvent déjà s'avérer suffisantes.
C'est l'idée maîtresse de tout ce qui est décrit ci-dessous : votre objectif n'est - pas d'être « invisible », mais de paraître cohérent et ordinaire. Chaque niveau, de la pile réseau jusqu'au curseur, doit raconter la même histoire à propos d'une personne normale utilisant un appareil normal.
Facteur 1 : proxies et configuration du réseau
L'adresse IP est - presque la première chose qu'un site apprend sur vous, c'est pourquoi il convient d'accorder la plus grande attention à la configuration du proxy. Trois domaines doivent être vérifiés.
SYN exchange (empreinte TCP/IP)
Avant tout, le site examine la manière dont votre connexion transmet les paquets : quels chiffrements sont pris en charge par l'appareil, quel TTL est utilisé et comment se comporte la pile réseau. Chaque système d'exploitation possède ses propres paramètres. Si l'OS déclaré indique une chose et que la pile réseau en indique - une autre, c'est un signal d'alerte. Les proxies mobiles de WexProxy possèdent une empreinte Android, de sorte que la pile réseau correspond à un véritable appareil Android.
Type d'IP et pourquoi les mobiles sont souvent plus sûres
Certaines plateformes, comme LinkedIn, examinent de très près l'adresse IP elle-même. Mais dans la plupart des cas, l'antifraude s'intéresse avant tout à la pile TCP/IP (voir ci-dessus) et à l'activité provenant du compte. Les utilisateurs réels s'inscrivent depuis des IP différentes, c'est pourquoi lorsque dix comptes apparaissent depuis une seule adresse, les bannissements s'ensuivent. Utilisez la rotation d'IP.
Pour les plateformes sensibles, telles qu'Instagram et TikTok, nous recommandons des proxies mobiles. La raison en est le CGNAT : dans les réseaux mobiles, des milliers de personnes réelles peuvent se trouver derrière une seule adresse IP. La plateforme craint de bannir une telle IP, car cela toucherait un grand nombre d'utilisateurs authentiques.
- Les IP de centres de données sont dédiées (une IP - un utilisateur), la plateforme les bannit donc sans hésiter.
- Les IP résidentielles sont généralement partagées par environ 10 à 100 personnes, ce qui représente encore pour la plateforme un faible risque de dommage collatéral.
- Les IP mobiles sont partagées par un nombre bien plus important de personnes, et les plateformes les bannissent rarement.
Des détails qui comptent
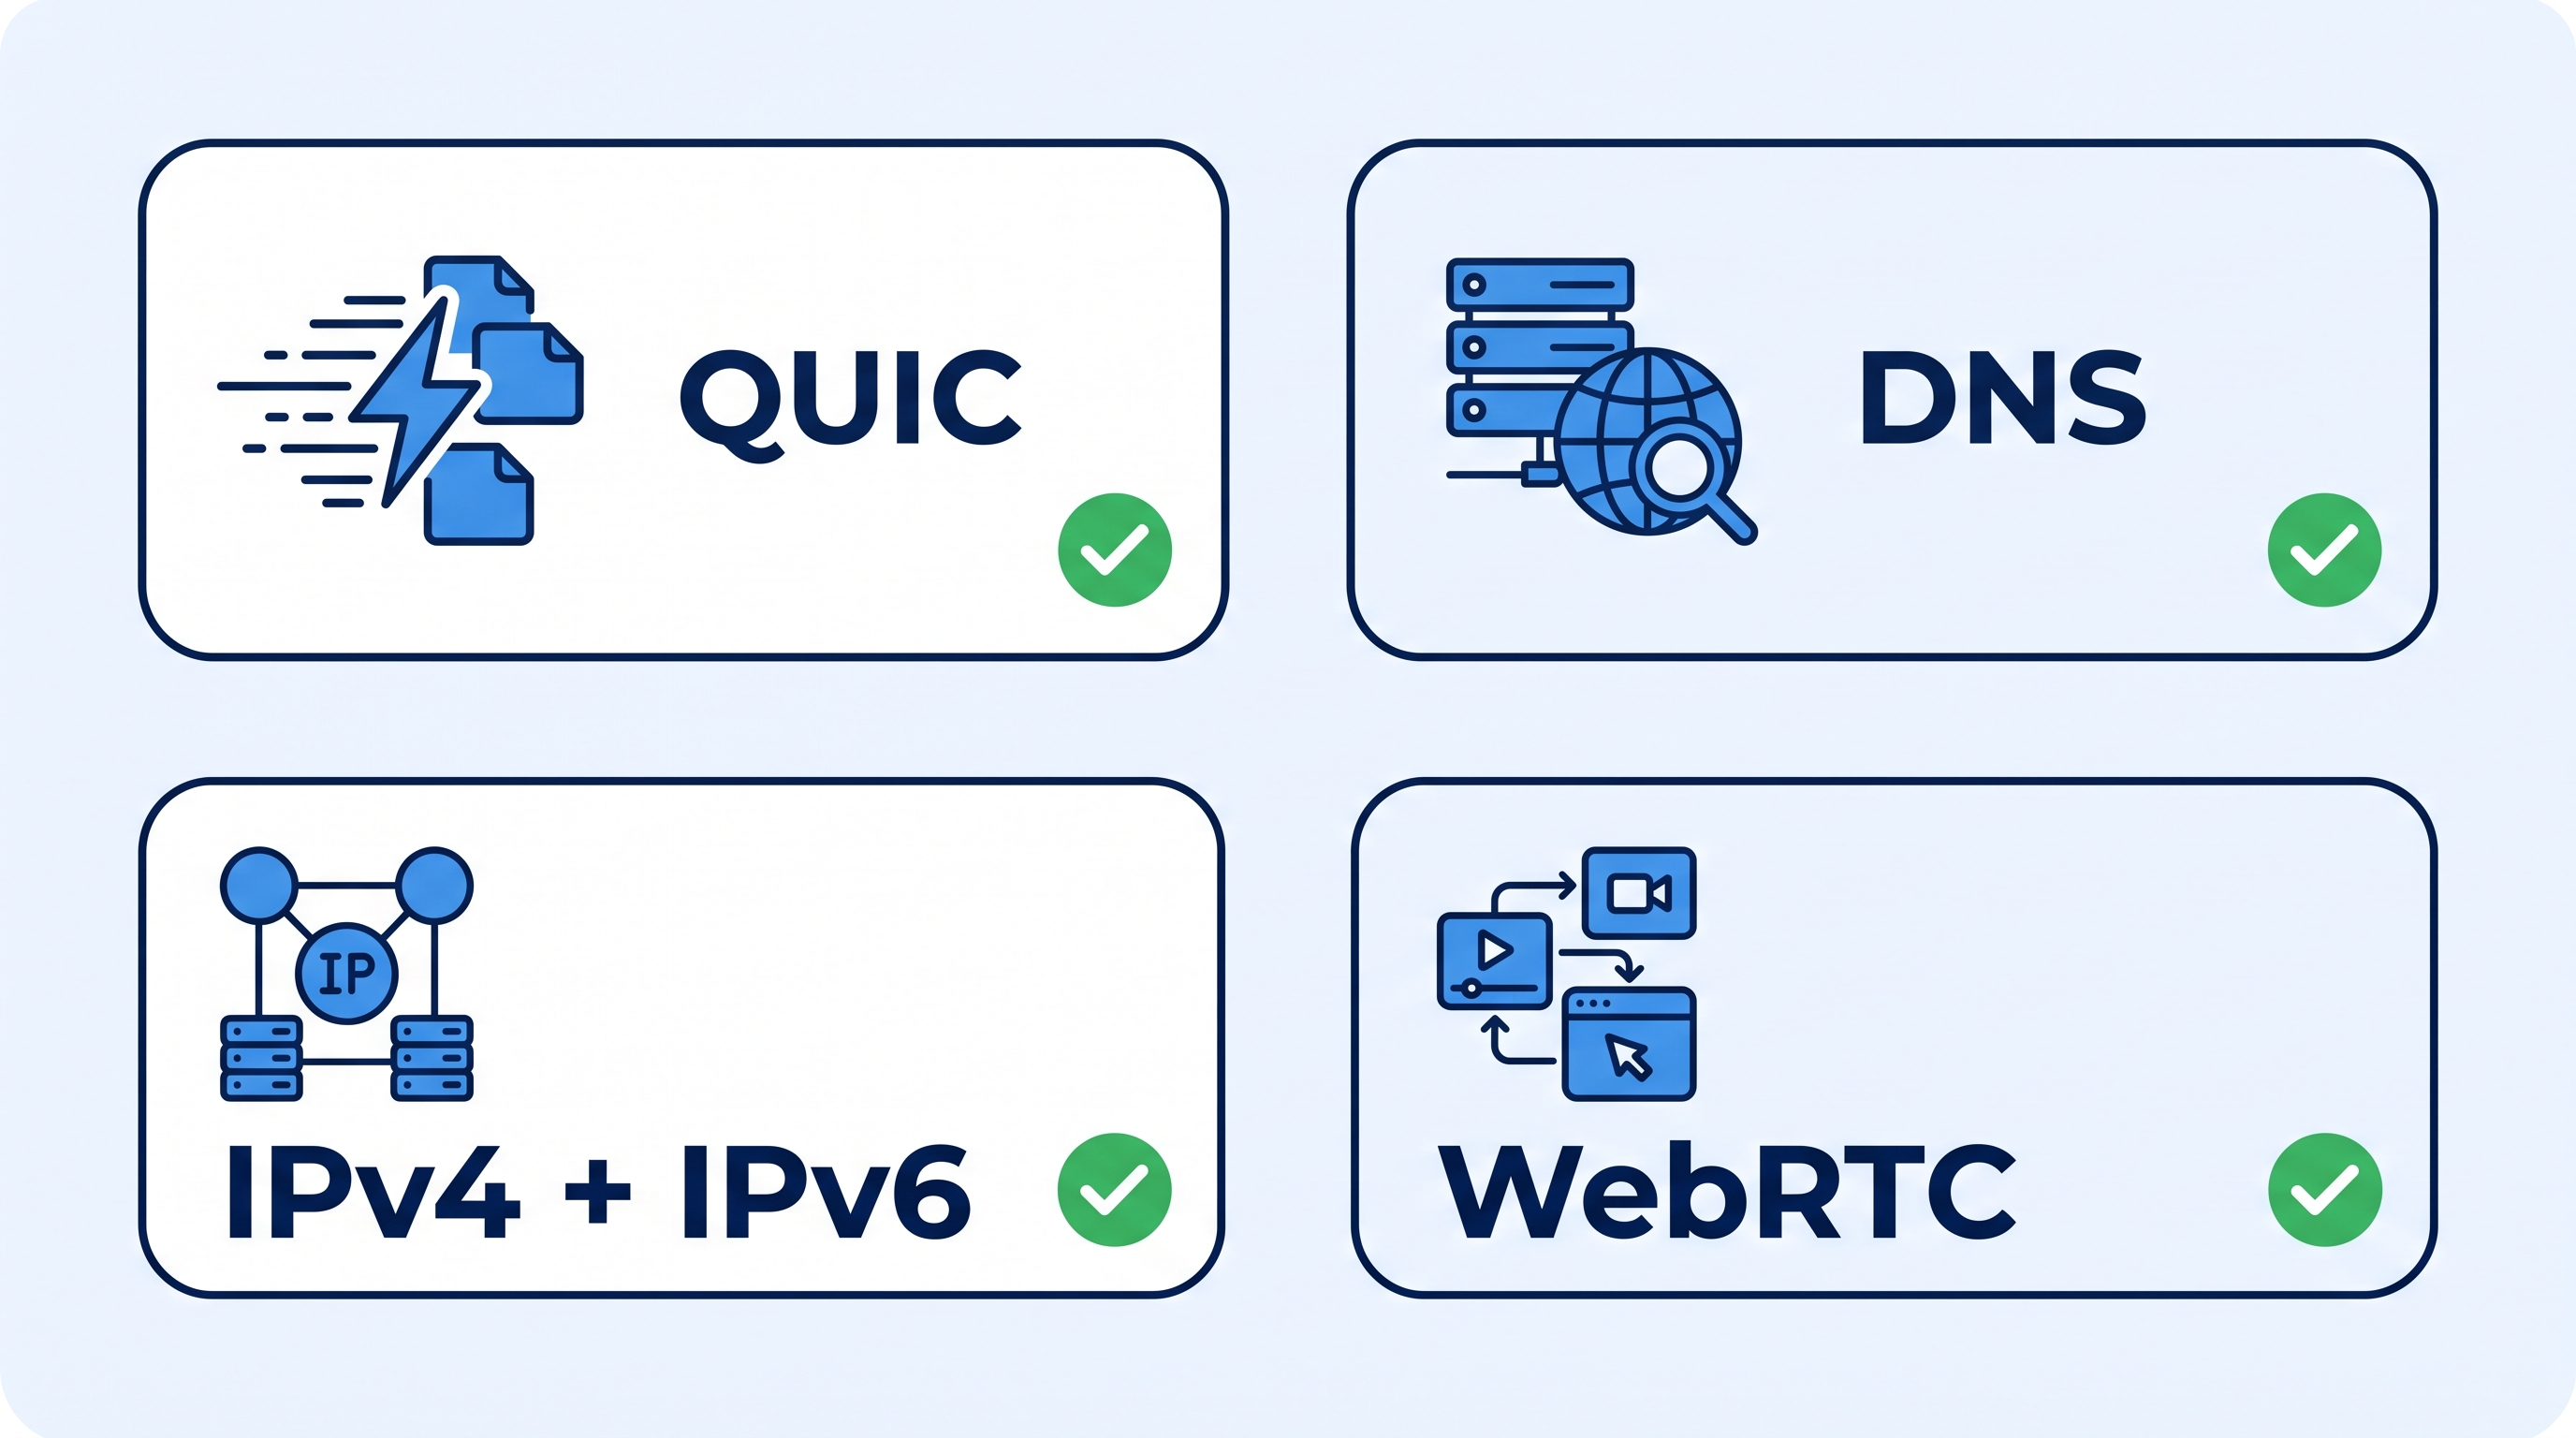
- Prise en charge de QUIC. QUIC est pris en charge par tous les principaux navigateurs. Si le site tente d'établir une connexion via QUIC et que celle-ci est bloquée, il n'y aura pas de bannissement immédiat, mais votre fraud score sera plus élevé que celui d'un utilisateur ordinaire.
- Fuites DNS. Ce détail est oublié par presque tous les services de proxy. Vérifiez le proxy et le navigateur sur browserleaks.com, ainsi que la prise en charge de QUIC - sur detectme.pro. Les proxies mobiles de WexProxy prennent en charge QUIC et protègent contre les fuites DNS.
- Dual stack IPv4 + IPv6. Les adresses IPv4 s'épuisent, les opérateurs utilisent donc de plus en plus IPv6. Disposer des deux peut sembler plus fiable, mais si vous usurpez l'OS, vous devez usurper les empreintes des deux piles.
- Fuites WebRTC. Elles dépendent à la fois du navigateur antidétect et du proxy. Certains proxies « font fuiter » l'IP réelle via UDP, vérifiez donc avant de commencer à travailler qu'il n'y a pas d'incohérence d'IP (à nouveau sur browserleaks.com).
Comment vérifier la configuration avant de commencer
Une courte vérification avant le travail sauve des comptes. Effectuez-la chaque fois que vous changez de proxy, de navigateur ou de profil :
- Ouvrez le profil et vérifiez l'IP. Assurez-vous que l'IP, le pays et la ville correspondent à vos attentes, et que le fuseau horaire ainsi que la langue du profil coïncident avec l'emplacement du proxy.
- Vérifiez les fuites. Sur browserleaks.com, examinez le DNS et WebRTC. Les serveurs DNS doivent appartenir au réseau du proxy (pour les proxies mobiles - à l'opérateur mobile), et WebRTC ne doit pas afficher votre véritable IP.
- Vérifiez QUIC. Sur detectme.pro, assurez-vous que QUIC fonctionne à travers le proxy.
- Comparez les piles. Si vous usurpez l'OS, assurez-vous que l'empreinte TCP/IP et l'empreinte du navigateur ne se contredisent pas, tant pour IPv4 que pour IPv6.
- Et seulement après cela, connectez-vous au compte. Un profil qui n'a pas réussi l'une de ces vérifications ne doit pas toucher à un compte réel.
Pourquoi les proxies SDK et de botnets détruisent souvent les comptes sur les réseaux sociaux
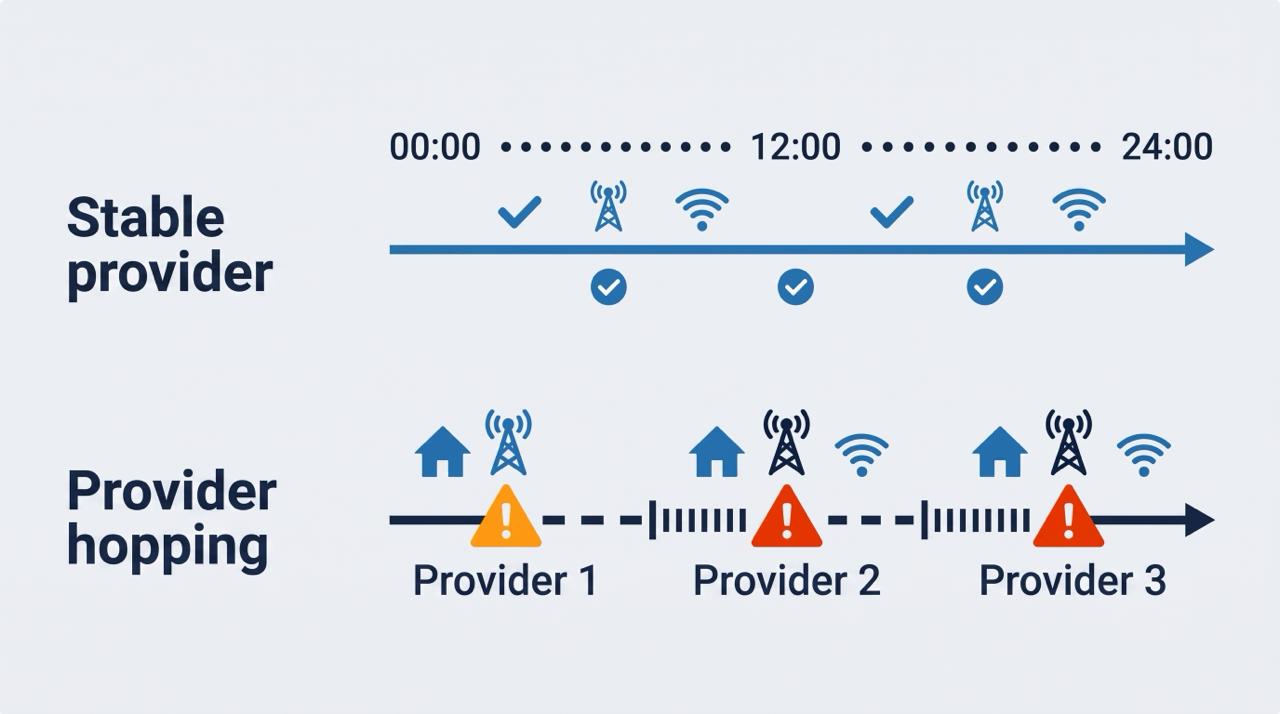
Pour ressembler à un utilisateur réel, réfléchissez à la manière dont une vraie personne utilise son compte. Le matin, elle se connecte depuis le Wi-Fi domestique. Au bureau ou en déplacement, elle utilise son téléphone, et son IP bascule sur celle d'un opérateur mobile. Le soir, la connexion à domicile est de nouveau rétablie. Au total : un fournisseur d'accès fixe, un opérateur mobile et un schéma prévisible.
Comparez maintenant cela aux proxies basés sur des SDK ou des botnets, généralement vendus comme des « proxies sur les appareils de personnes réelles ». Lorsque la batterie du propriétaire du téléphone est déchargée ou qu'il entre dans un magasin, la connexion est coupée et vous recevez sans avertissement une autre IP d'un autre fournisseur. Du point de vue de la plateforme, cela ressemble à ceci :
Ce matin, l'utilisateur s'est connecté depuis une IP Comcast à Washington. Six heures plus tard, le fournisseur est déjà Verizon à New York. Deux heures après, il a encore changé. Et à chaque fois, l'empreinte TCP/IP est différente.
Il s'agit d'un comportement suspect, et le compte peut être banni au bout d'une seule journée uniquement en raison des sauts de fournisseurs, même si tout le reste était irréprochable.
WexProxy ne peut garantir une création illimitée de comptes et 0 % de bannissements, mais la configuration est conçue pour maintenir le taux de bannissement aussi bas que possible :
- Prise en charge de QUIC et UDP - le logiciel fonctionne de manière plus stable et le fraud score est plus bas
- Protection contre les fuites DNS et WebRTC - vous apparaissez avec le DNS de l'opérateur mobile
- Appareils propres et loués avec des sessions persistantes (sticky sessions) pendant des mois chez le même fournisseur
- 99.9 % de disponibilité (uptime) des proxies - les gestionnaires de fermes veillent sur les appareils
- Véritables IP mobiles, sans opérateurs virtuels
Facteur 2 : activité
Ce facteur est critique si vous travaillez avec l'automatisation. Les sites surveillent la manière dont se déplace le curseur, la rapidité avec laquelle le CAPTCHA est résolu et de nombreux autres signaux comportementaux. C'est précisément pour cela que les outils d'enregistrement automatique de qualité intègrent des pauses et des délais semblables à ceux des humains.
De même, il ne faut pas enregistrer 10 comptes ou plus à partir d'une seule IP simultanément. Cela suffit à lui seul pour écoper de bannissements. Il en découle plusieurs règles pratiques :
- Échelonnez les inscriptions dans le temps. Les personnes réelles ne créent pas un lot de comptes en quelques minutes.
- Rendez les pauses irrégulières. Des délais identiques entre les actions ressemblent à un script.
- Ne vous précipitez pas les premiers jours. Un nouveau compte qui effectue immédiatement des actions lourdes ou répétitives se distingue d'un utilisateur ordinaire venant de s'inscrire.
- Associez un compte à un environnement stable unique (un profil, un fournisseur), plutôt que de le transférer d'un endroit à un autre.
Facteur 3 : navigateur antidétect
Ce à quoi il faut faire attention lors du choix et de la configuration :
- Protection contre les fuites DNS et WebRTC et prise en charge d'UDP
- Qualité de l'usurpation. Les valeurs modifiées doivent être cohérentes entre elles.
- Version du moteur de navigateur. Vérifiez quelle version de Chrome est utilisée et à quelle fréquence elle est mise à jour. Évitez les navigateurs antidétect obsolètes : en règle générale, les plateformes ont déjà appris à les détecter, privilégiez donc les solutions actuelles.
- Réalisme des appareils. Assurez-vous que les caractéristiques du profil correspondent à des appareils réels, car certains navigateurs antidétect peuvent générer des profils d'appareils inexistants.
- Ne changez pas d'OS. Utilisez votre propre système d'exploitation et conservez le profil en cohérence avec celui-ci.
Erreurs fréquentes
- Se fier uniquement aux outils de vérification. Un résultat vert au test d'empreinte ne couvre ni le comportement, ni l'historique du compte, ni la stabilité du fournisseur.
- Mélanger les signaux. Un proxy mobile associé à un profil exclusivement pour ordinateur de bureau avec une langue et un fuseau horaire discordants crée précisément les contradictions recherchées par l'antifraude.
- Ignorer les fuites. Les problèmes de DNS, WebRTC et QUIC sont mineurs, mais ils augmentent le risque à chaque fois.
- Utiliser une seule IP pour des lots de comptes. C'est l'un des moyens les plus rapides d'écoper de bannissements.
- Travailler sur des réseaux instables. Un changement fréquent de fournisseur ne ressemble en rien à la journée d'un utilisateur réel.
Quelle est la place du filtrage de la page de destination ici
Tout ce qui est mentionné ci-dessus protège le côté compte : qui se connecte et comment il se comporte. Une campagne possède également un second côté - la page vers laquelle renvoie la publicité. Les modérateurs et les bots la vérifient également, elle a donc besoin de sa propre couche de protection. C'est là qu'intervient un service de filtrage du trafic comme Cloaking.House : il sépare les visiteurs réels des vérificateurs et des bots côté serveur, de sorte que la configuration des comptes et celle de la page d'atterrissage se complètent mutuellement sans laisser de brèche.
Liste de contrôle rapide
- Le type de proxy correspond à la sensibilité de la plateforme (pour les plus sensibles - les mobiles)
- Pas plus de quelques comptes par adresse IP, la rotation est configurée
- DNS, WebRTC et QUIC sont vérifiés avant de commencer le travail
- L'usurpation d'OS couvre à la fois les empreintes IPv4 et IPv6
- Les sessions restent sur un seul fournisseur et ne sautent pas d'un réseau à l'autre
- L'automatisation utilise des pauses réalistes et ne crée pas de comptes par lots
- Le navigateur antidétect est à jour et génère des appareils réalistes
- Le trafic vers la page d'atterrissage est également filtré
Conclusion
Nous avons analysé les principaux facteurs de détection, il en existe d'autres que nous n'avons pas abordés. Mais en appliquant ce qui est décrit ci-dessus, vous maîtrisez déjà l'essentiel de ce qui est nécessaire pour que vos comptes ressemblent à des comptes de véritables utilisateurs de réseaux sociaux.
Soyez le premier à partager votre avis !
Nous apprécions vos retours — partagez votre avis.