

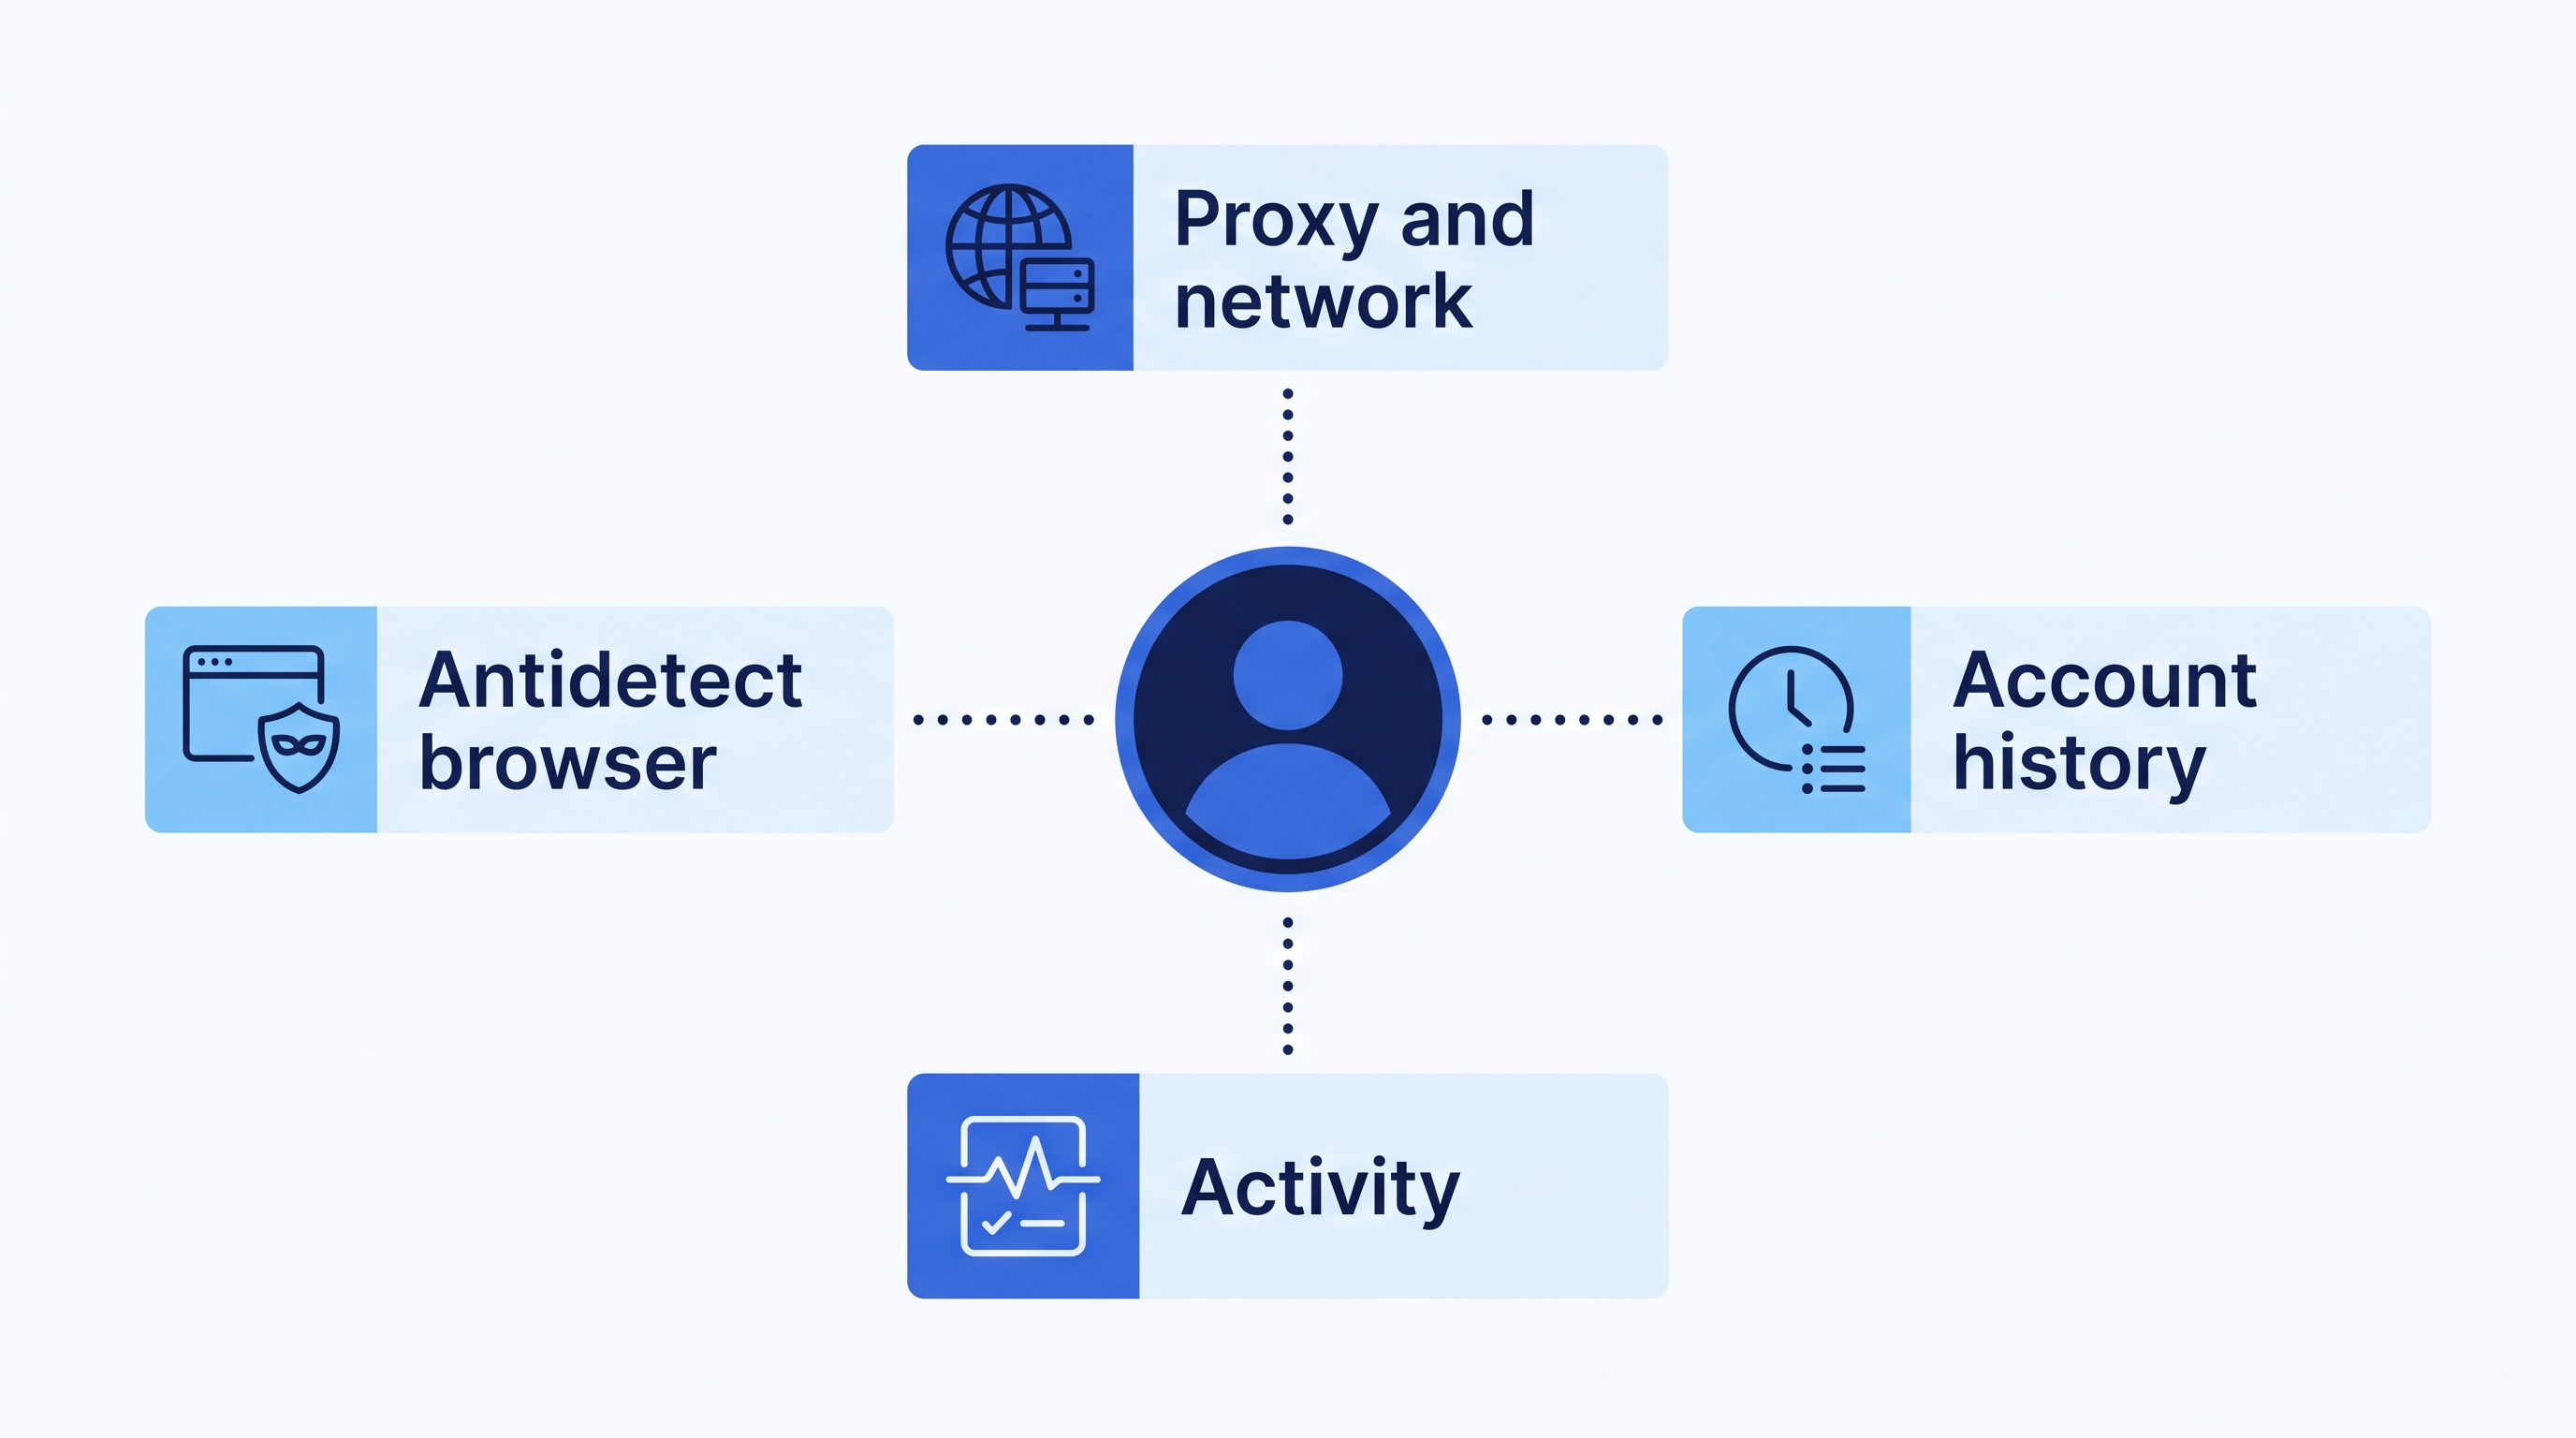
Muchos todavía creen que la fórmula es simple: comprar el proxy «correcto», utilizar un buen navegador antidetect, pasar la verificación de huella digital y obtener una cantidad ilimitada de cuentas con un bajo índice de bloqueos. En 2026 esto ya no funciona así. Los sistemas antifraude analizan simultáneamente decenas de señales: el comportamiento de la red, la huella digital del dispositivo, cómo se mueve el cursor, qué tan rápido se resuelve el CAPTCHA y cuántas cuentas se han creado desde una misma IP en los últimos días.
Por lo tanto, superar todas las comprobaciones de proxy y huella digital no es suficiente. Lo principal es - cómo utiliza exactamente sus herramientas. En esta guía, el equipo de WexProxy analiza los factores principales, comenzando por el primero que ve el sitio web: su IP y su red.
Cómo le evalúa realmente el antifraude
Una plataforma rara vez bloquea una cuenta por una sola señal. En su lugar, compone a partir de múltiples señales pequeñas una evaluación de riesgo (a menudo denominada fraud score) y toma medidas cuando la suma resulta demasiado alta. Una sola discrepancia, como por ejemplo una conexión QUIC bloqueada, no provocará un bloqueo inmediato, pero elevará la puntuación. Varias pequeñas discrepancias juntas ya pueden ser suficientes.
Esta es la idea clave de todo lo que se describe a continuación: su objetivo es - no ser «invisible», sino parecer coherente y ordinario. Cada nivel, desde la pila de red hasta el cursor, debe contar la misma historia sobre una persona normal con un dispositivo normal.
Factor 1: proxies y configuración de red
La dirección IP es - casi lo primero que el sitio web conoce sobre usted, por lo que a la configuración del proxy se le debe prestar la mayor atención. Es necesario comprobar tres áreas.
SYN exchange (huella digital TCP/IP)
En primer lugar, el sitio web observa cómo su conexión envía los paquetes: qué cifrados admite el dispositivo, qué TTL se utiliza y cómo se comporta la pila de red. Cada sistema operativo tiene sus propios parámetros. Si el sistema operativo declarado dice una cosa y la pila de red - otra, esto es una señal de alerta. Los proxies móviles de WexProxy cuentan con una huella digital de Android, por lo que la pila de red coincide con la de un dispositivo Android real.
Tipo de IP y por qué las móviles suelen ser más seguras
Algunas plataformas, como LinkedIn, examinan con mucha atención la propia IP. Sin embargo, en la mayoría de los casos, al antifraude le interesa ante todo la pila TCP/IP (véase más arriba) y la actividad procedente de la cuenta. Los usuarios reales se registran desde diferentes IP, por lo que cuando aparecen diez cuentas desde una sola dirección, se producen bloqueos. Utilice la rotación de IP.
Para plataformas sensibles, tales como Instagram y TikTok, recomendamos proxies móviles. La razón es - CGNAT: en las redes móviles, detrás de una sola IP pueden encontrarse miles de personas reales. La plataforma teme bloquear dicha IP porque afectaría a una gran cantidad de usuarios auténticos.
- Las IP de centros de datos son dedicadas (una IP - un usuario), por lo que la plataforma las bloquea sin vacilar.
- Las IP residenciales suelen ser compartidas por aproximadamente 10 a 100 personas, y para la plataforma esto sigue representando un riesgo bajo de daño colateral.
- Las IP móviles son compartidas por muchas más personas, y las plataformas rara vez las bloquean.
Detalles que importan
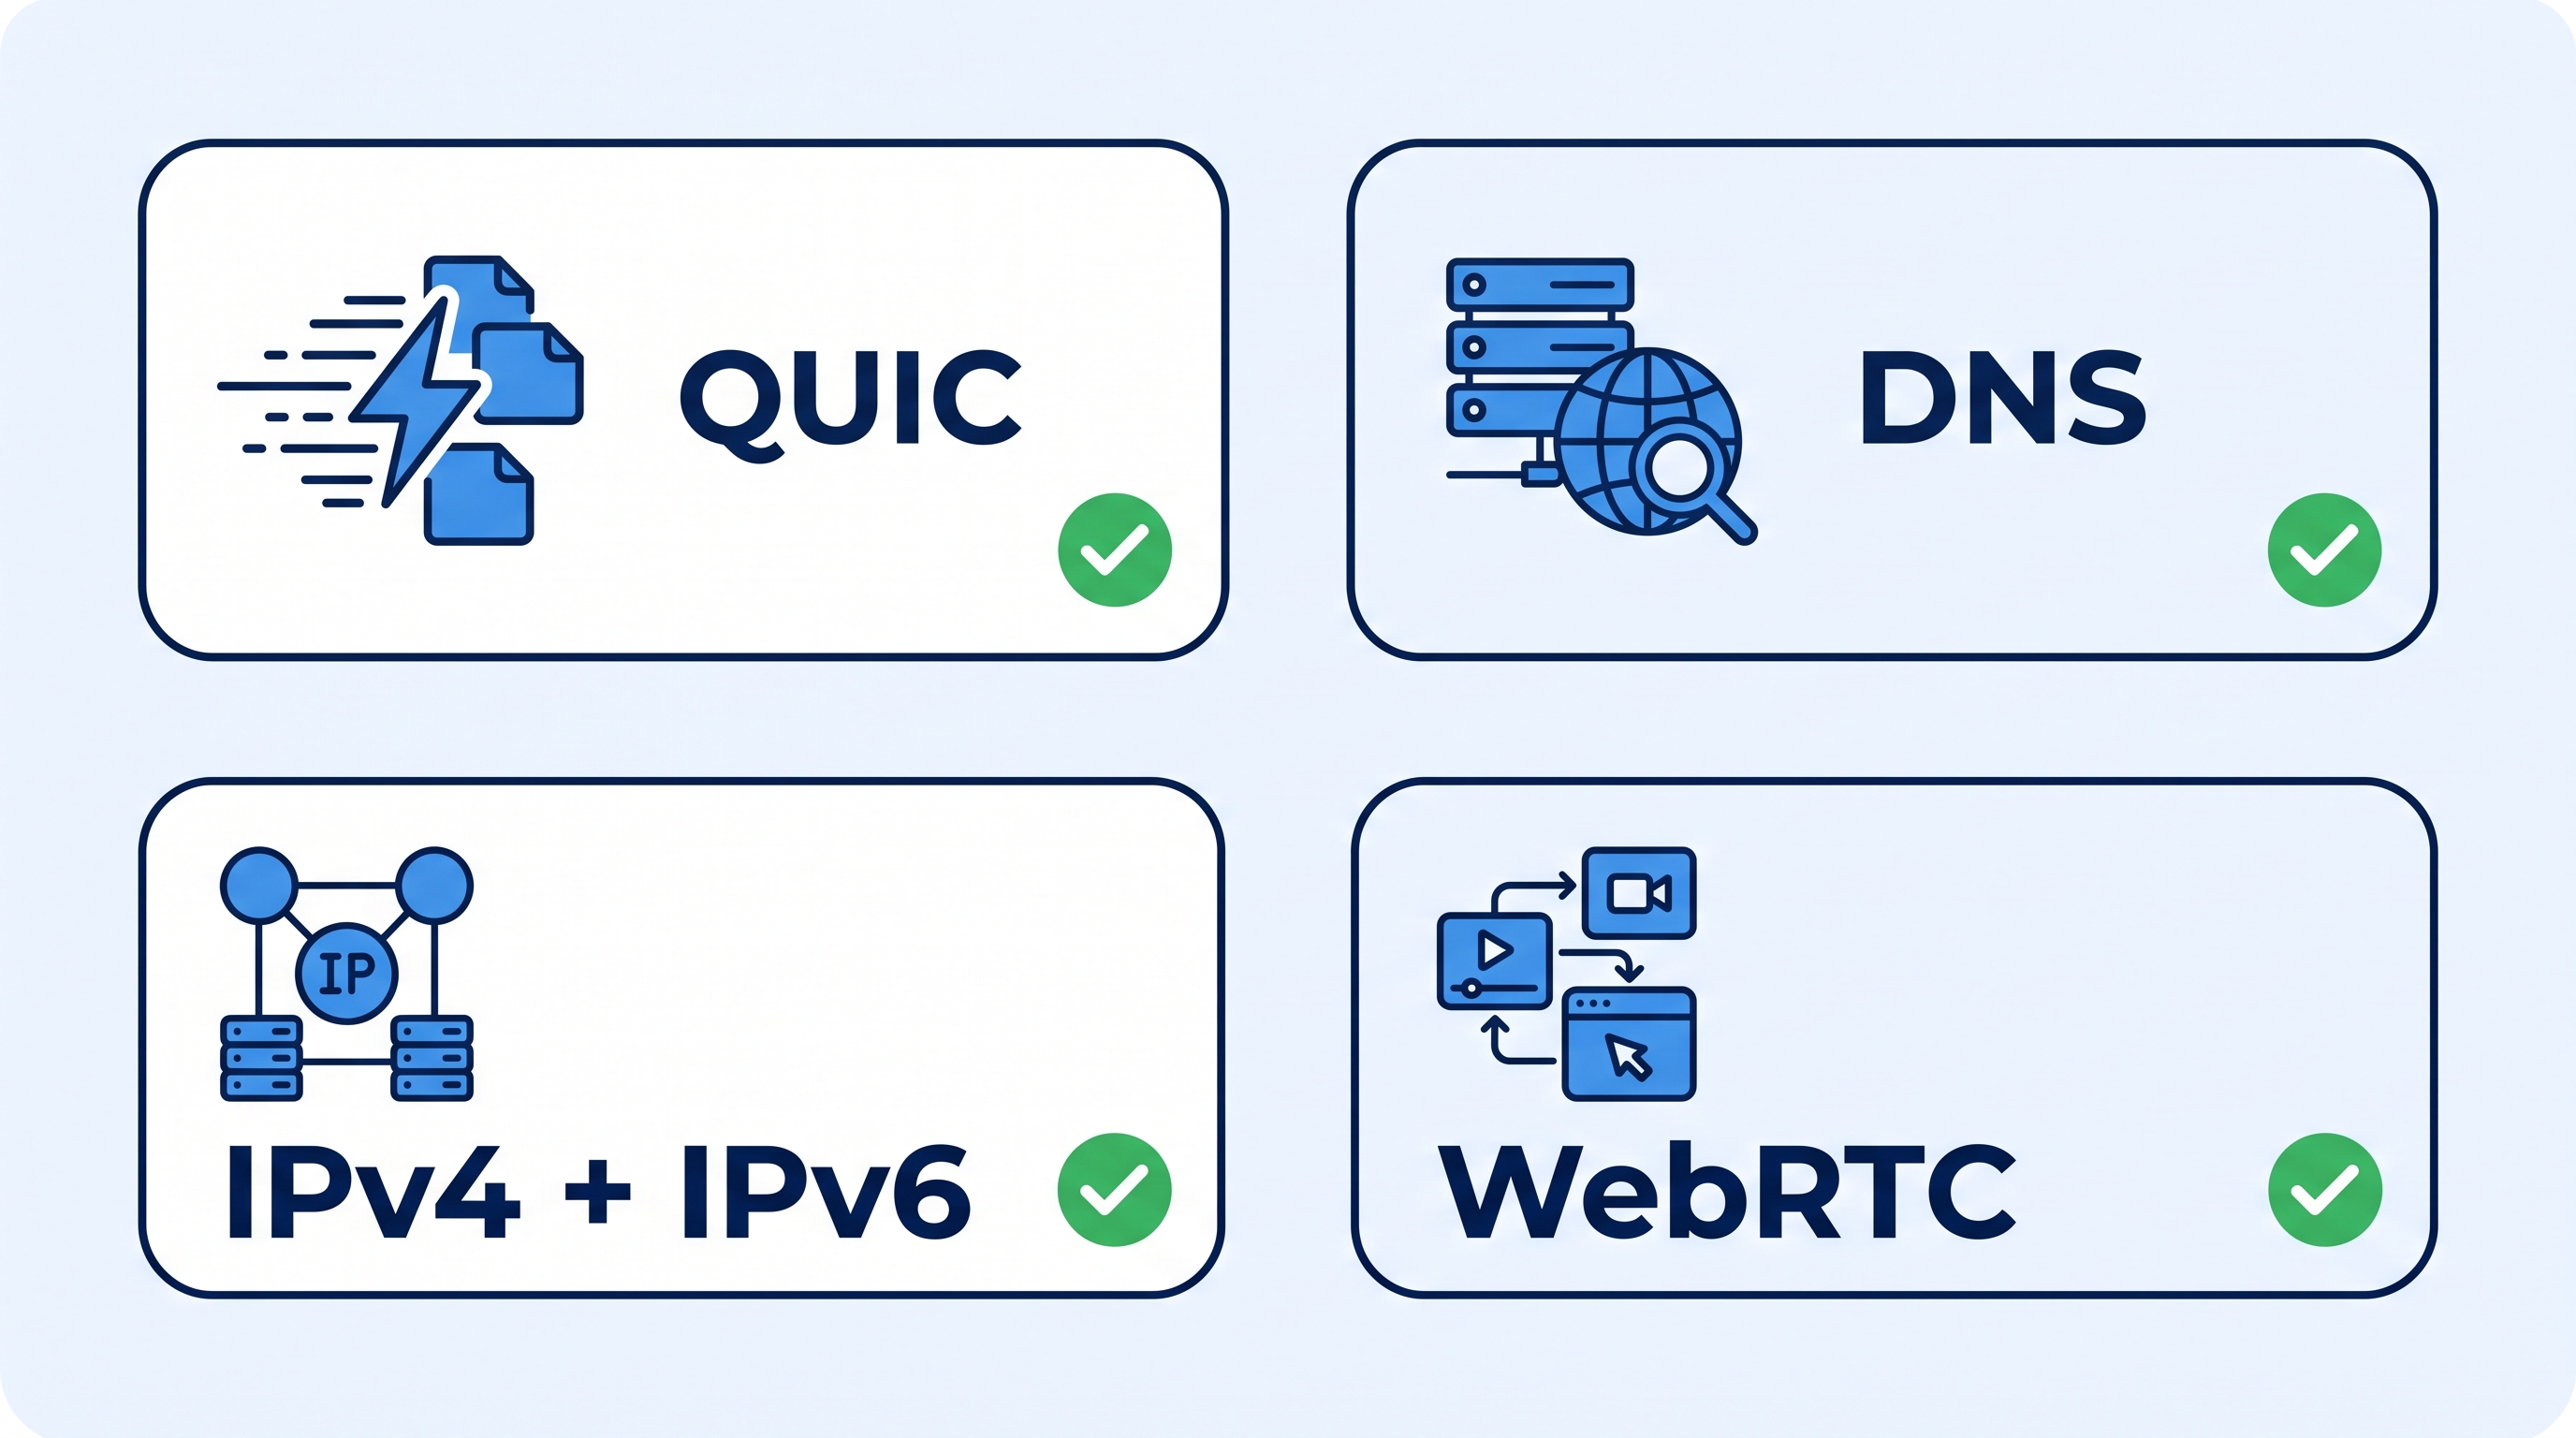
- Soporte de QUIC. QUIC es compatible con todos los navegadores principales. Si el sitio web intenta establecer una conexión a través de QUIC y esta se encuentra bloqueada, no habrá un bloqueo inmediato, pero su fraud score resultará más alto que el de un usuario habitual.
- Fugas de DNS. Casi todos los servicios de proxy pasan por alto este detalle. Compruebe el proxy y el navegador en browserleaks.com, y el soporte de QUIC - en detectme.pro. Los proxies móviles de WexProxy admiten QUIC y protegen contra fugas de DNS.
- Dual stack IPv4 + IPv6. Las direcciones IPv4 se están agotando, por lo que los operadores recurren cada vez más a IPv6. Disponer de ambos puede parecer más fiable, pero si falsea el sistema operativo, es necesario falsear las huellas de ambas pilas.
- Fugas de WebRTC. Estas dependen tanto del navegador antidetect como del proxy. Algunos proxies «filtran» la IP real a través de UDP, por lo que antes de comenzar a trabajar debe comprobar que no existan discrepancias de IP (nuevamente en browserleaks.com).
Cómo comprobar la configuración antes de comenzar
Una breve comprobación antes de trabajar salva cuentas. Realícela cada vez que cambie de proxy, navegador o perfil:
- Abra el perfil y compruebe la IP. Asegúrese de que la IP, el país y la ciudad coincidan con lo previsto, y de que la zona horaria y el idioma del perfil concuerden con la ubicación del proxy.
- Compruebe si hay fugas. En browserleaks.com revise DNS y WebRTC. Los servidores DNS deben pertenecer a la red del proxy (en el caso de proxies móviles - al operador móvil), y WebRTC no debe mostrar su IP real.
- Compruebe QUIC. En detectme.pro asegúrese de que QUIC funcione a través del proxy.
- Compare las pilas. Si falsea el sistema operativo, verifique que la huella digital TCP/IP y la huella digital del navegador no se contradigan entre sí, tanto para IPv4 como para IPv6.
- Y solo después acceda a la cuenta. Un perfil que no haya superado cualquiera de estas comprobaciones no debe tocar una cuenta real.
Por qué los proxies basados en SDK y botnets a menudo acaban con las cuentas en redes sociales
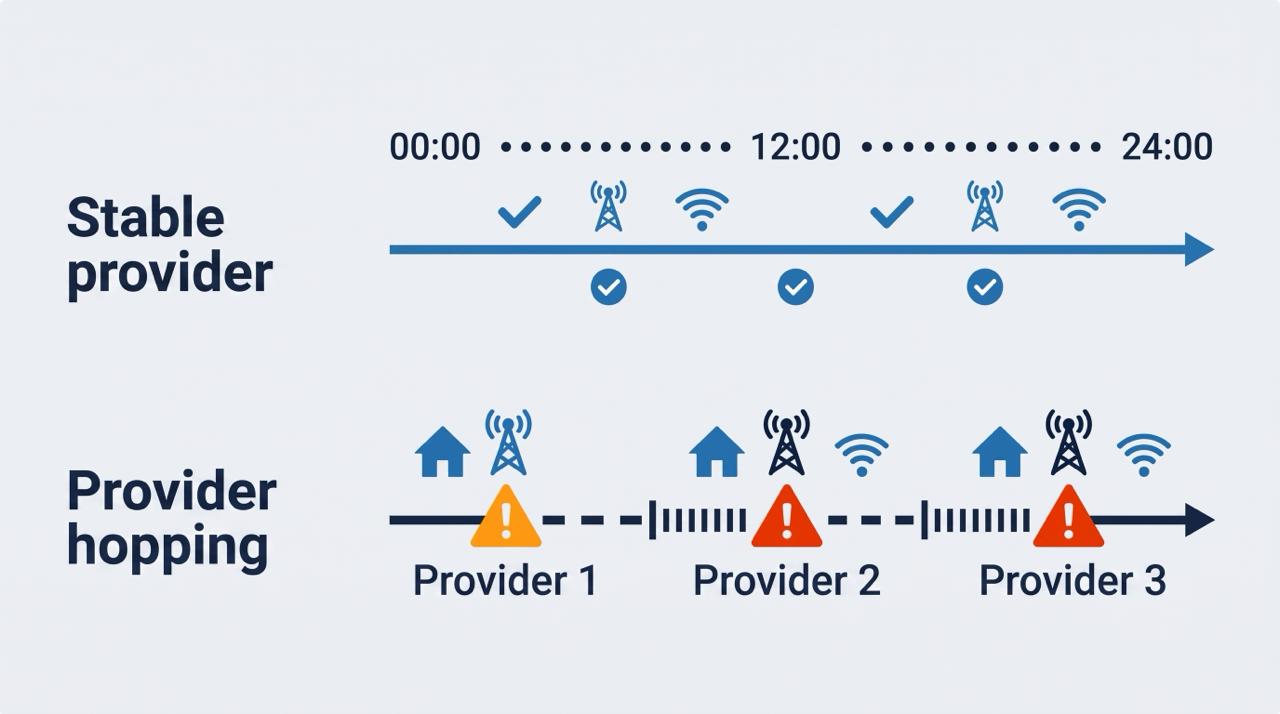
Para parecer un usuario real, piense en cómo una persona de verdad interactúa con su cuenta. Por la mañana inicia sesión desde el Wi-Fi doméstico. En la oficina o durante el trayecto utiliza su teléfono, y su IP cambia a la de un operador móvil. Por la noche vuelve a conectarse desde casa. En resumen: un proveedor doméstico, un operador móvil y un patrón predecible.
Ahora compare esto con los proxies basados en SDK o botnets, que habitualmente se venden como «proxies en dispositivos de personas reales». Cuando al propietario del teléfono se le agota la batería o entra en una tienda, la conexión se interrumpe y usted recibe sin previo aviso otra IP de otro proveedor. Desde el punto de vista de la plataforma, esto se ve así:
Esta mañana el usuario inició sesión desde una IP de Comcast en Washington. Seis horas después, el proveedor ya es Verizon en Nueva York. Dos horas más tarde, volvió a cambiar. Y cada vez la huella digital TCP/IP es diferente.
Se trata de un patrón sospechoso, y la cuenta puede ser bloqueada al cabo de un solo día únicamente debido a los saltos entre proveedores, incluso si todo lo demás estaba limpio.
WexProxy no puede garantizar una creación ilimitada de cuentas ni un 0% de bloqueos, pero la configuración está diseñada para mantener la tasa de bloqueos lo más baja posible:
- Soporte de QUIC y UDP - el software funciona con mayor estabilidad y el fraud score es más bajo
- Protección contra fugas de DNS y WebRTC - usted se presenta con el DNS del operador móvil
- Dispositivos propios y alquilados con sesiones persistentes (sticky sessions) durante meses con el mismo proveedor
- 99.9% de tiempo de actividad (uptime) del proxy - los administradores de granjas cuidan los dispositivos
- IP móviles reales, sin operadores virtuales
Factor 2: actividad
Este factor resulta crítico si trabaja con automatización. Los sitios web supervisan cómo se mueve el cursor, con qué rapidez se resuelve el CAPTCHA y muchas otras señales de comportamiento. Precisamente por eso, las herramientas de registro automático de calidad incorporan pausas y retrasos que imitan la conducta humana.
Tampoco conviene registrar 10 o más cuentas desde una misma IP simultáneamente. Esto por sí solo basta para recibir bloqueos. De aquí se derivan varias reglas prácticas:
- Espacie los registros en el tiempo. Las personas reales no crean un paquete de cuentas en pocos minutos.
- Haga que las pausas sean irregulares. Los retrasos idénticos entre acciones se asemejan a un script.
- No se apresure durante los primeros días. Una cuenta nueva que realiza de inmediato acciones pesadas o repetitivas difiere de un usuario nuevo convencional.
- Vincule una cuenta a un único entorno estable (un perfil, un proveedor), en lugar de transferirla de un lugar a otro.
Factor 3: navegador antidetect
Aspectos a tener en cuenta al elegir y configurar:
- Protección contra fugas de DNS y WebRTC y soporte de UDP
- Calidad de la sustitución. Los valores falseados deben guardar coherencia entre sí.
- Versión del motor del navegador. Verifique qué versión de Chrome se emplea y con qué frecuencia se actualiza. Evite navegadores antidetect obsoletos: por regla general, las plataformas ya han aprendido a detectarlos, por lo que debe optar por soluciones actualizadas.
- Realismo de los dispositivos. Asegúrese de que las características del perfil correspondan a dispositivos reales, dado que algunos navegadores antidetect pueden generar perfiles de dispositivos inexistentes.
- No cambie de sistema operativo. Utilice su propio sistema operativo y mantenga el perfil en consonancia con este.
Errores frecuentes
- Confiar únicamente en los verificadores. Un resultado verde en la prueba de huella digital no abarca el comportamiento, el historial de la cuenta ni la estabilidad del proveedor.
- Mezclar señales. Un proxy móvil con un perfil exclusivo para escritorio y con discrepancias en el idioma y la zona horaria crea precisamente las contradicciones que busca el sistema antifraude.
- Ignorar las fugas. Los problemas con DNS, WebRTC y QUIC son menores, pero en cada ocasión suman riesgo.
- Utilizar una sola IP para lotes de cuentas. Es una de las vías más rápidas para recibir bloqueos.
- Trabajar en redes inestables. El cambio frecuente de proveedor no se parece en nada a la jornada de un usuario real.
Qué lugar ocupa aquí la filtración de páginas de destino
Todo lo expuesto anteriormente protege el lado de la cuenta: quién accede y cómo se comporta. Toda campaña tiene también un segundo lado - la página a la que conduce la publicidad. Los moderadores y bots también la examinan, por lo que esta requiere su propia capa de protección. Aquí es donde entra en acción un servicio de filtración de tráfico como Cloaking.House: separa a los visitantes reales de los revisores y bots en el lado del servidor, de modo que la configuración de las cuentas y la configuración de la página de destino se complementan mutuamente sin dejar brechas.
Lista de comprobación rápida
- El tipo de proxy se corresponde con la sensibilidad de la plataforma (para las más sensibles - móviles)
- No más de unas pocas cuentas por cada IP, con rotación configurada
- DNS, WebRTC y QUIC verificados antes de comenzar el trabajo
- La sustitución del sistema operativo cubre las huellas tanto de IPv4 como de IPv6
- Las sesiones permanecen en el mismo proveedor y no saltan entre redes
- La automatización emplea pausas realistas y no crea cuentas por lotes
- El navegador antidetect está actualizado y genera dispositivos realistas
- El tráfico hacia la página de destino también se filtra
Conclusión
Hemos analizado los principales factores de detección, aunque existen otros que no hemos abordado. No obstante, al aplicar lo descrito anteriormente, ya conoce la mayor parte de lo necesario para que sus cuentas parezcan cuentas de usuarios reales en redes sociales.
¡Sé el primero en compartir tu opinión!
Valoramos tus comentarios — comparte tu opinión.