

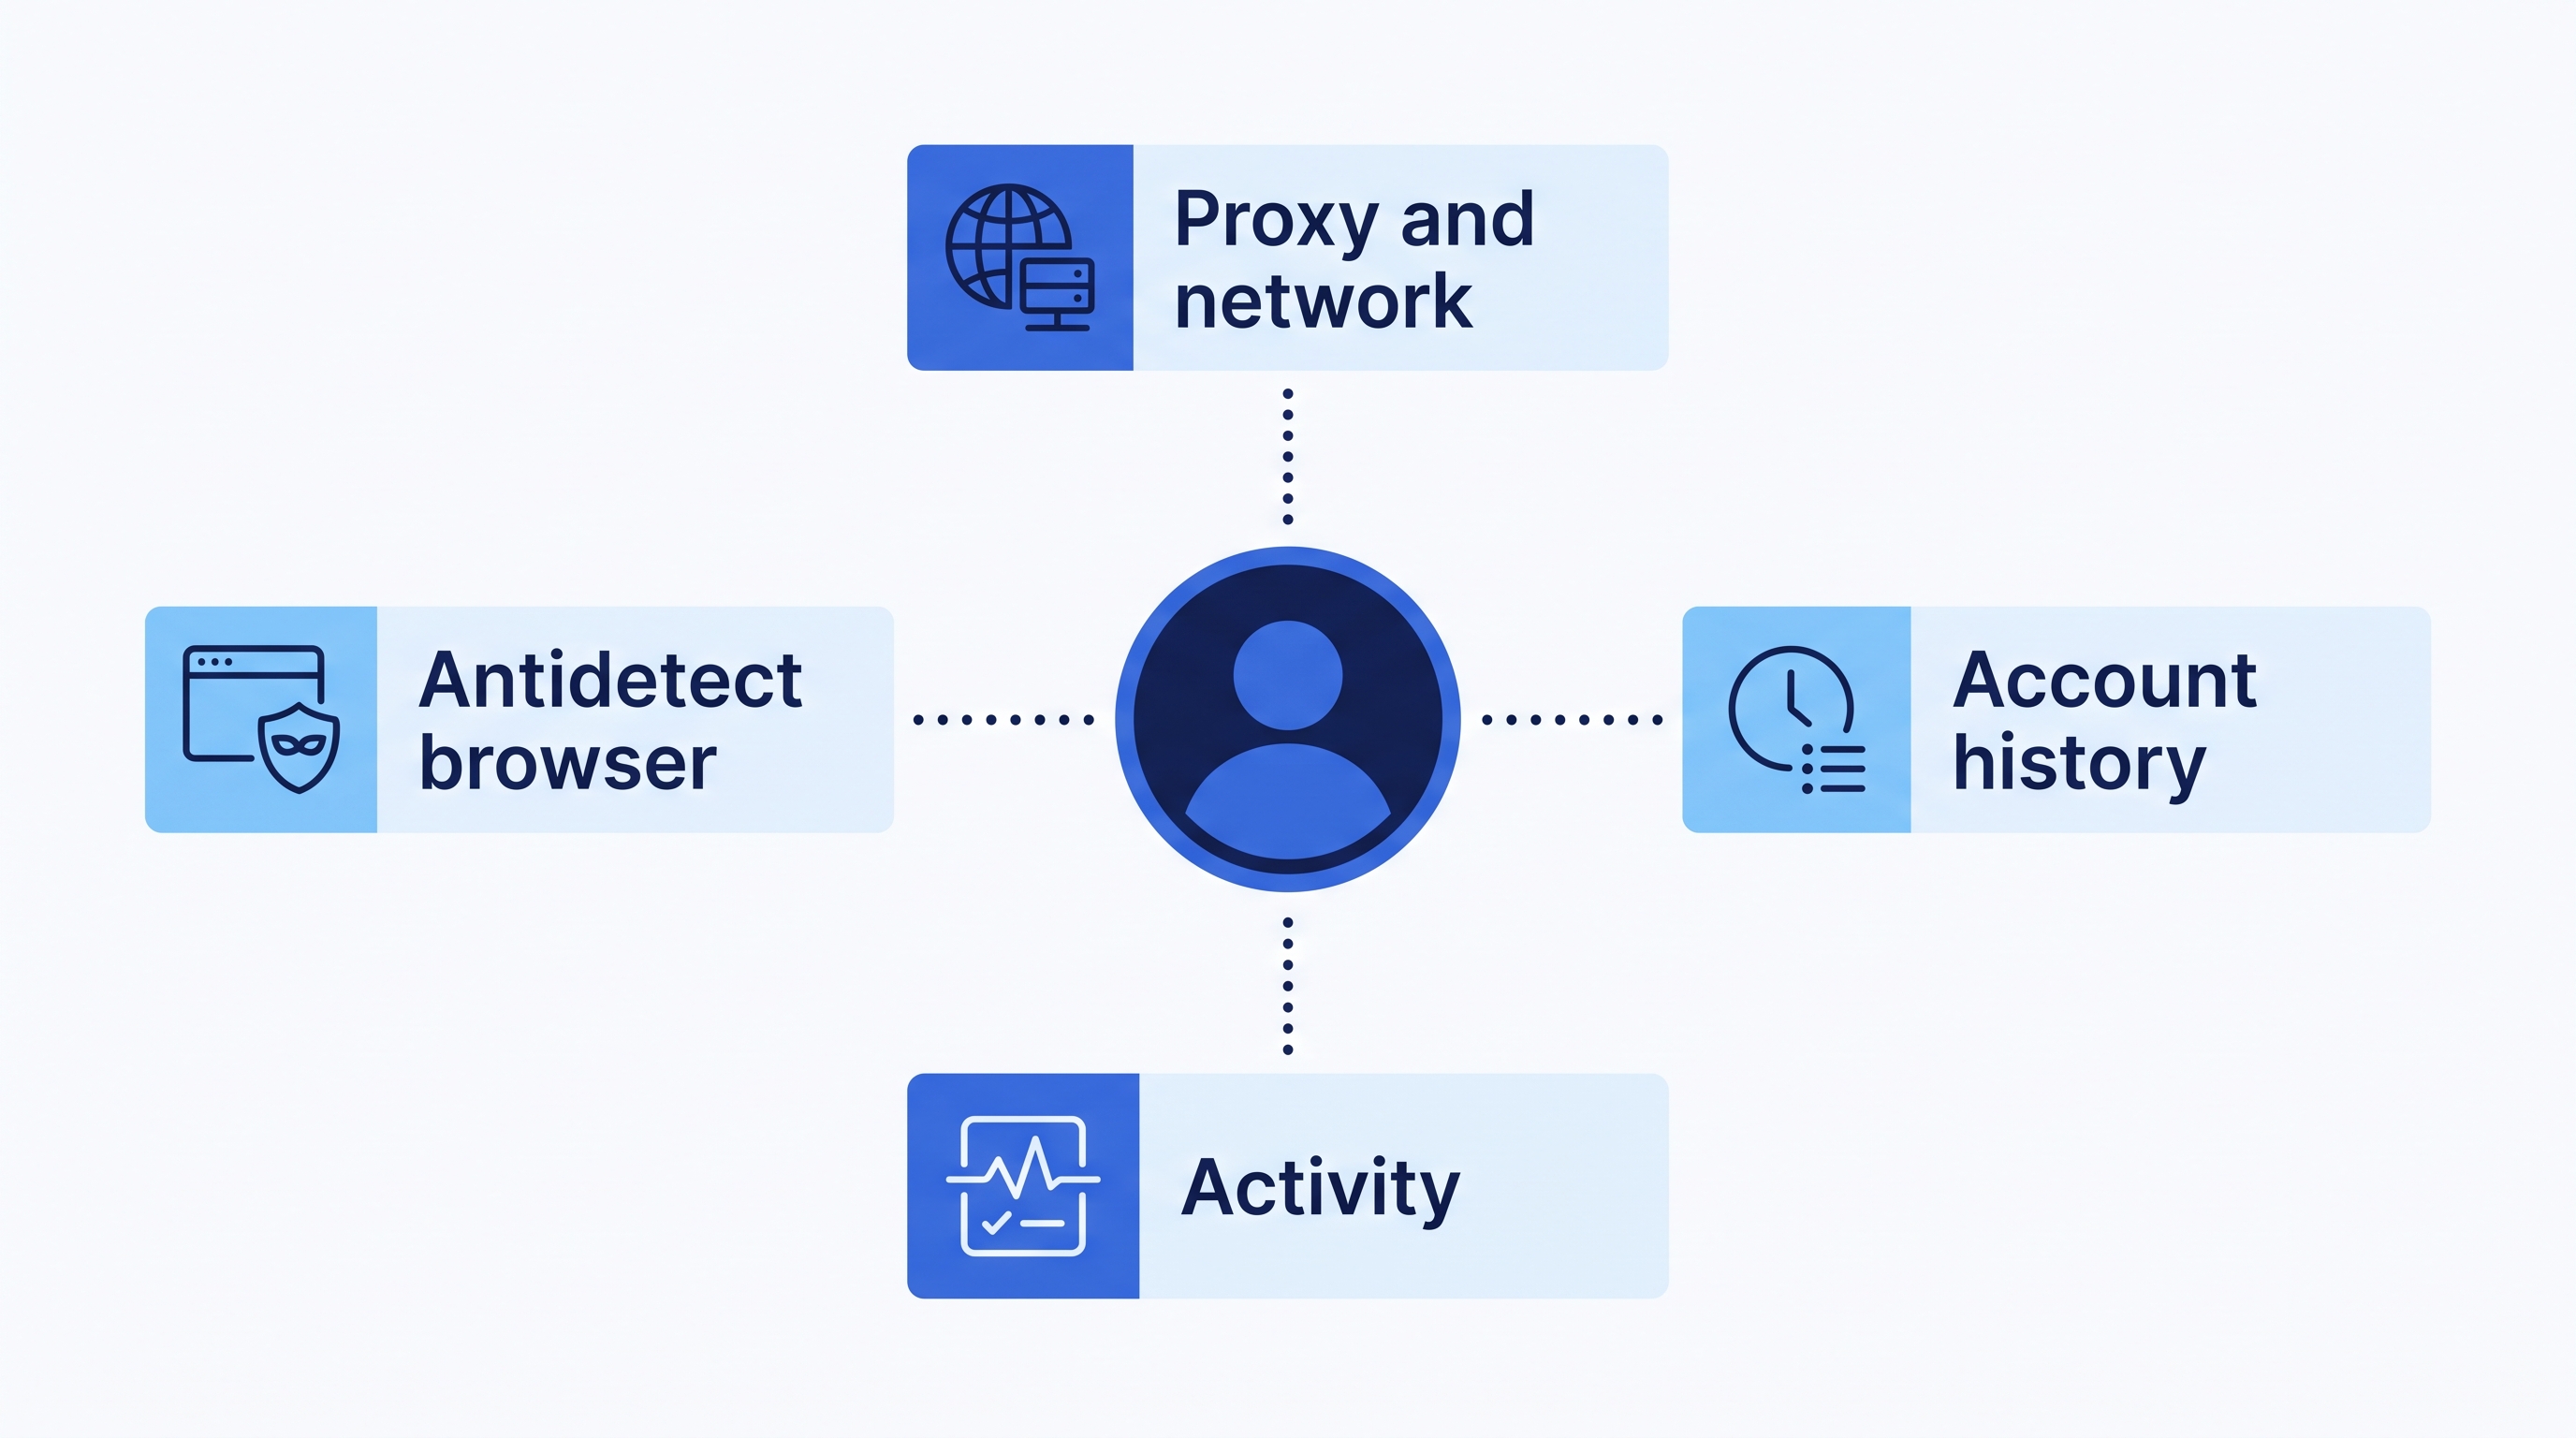
Viele glauben immer noch, dass die Formel einfach ist: den „richtigen“ Proxy kaufen, einen guten Antidetect-Browser nehmen, die Fingerprint-Prüfung bestehen und eine unbegrenzte Anzahl von Accounts mit einer niedrigen Sperrrate erhalten. Im Jahr 2026 funktioniert das nicht mehr so. Anti-Fraud-Systeme achten gleichzeitig auf Dutzende von Signalen: Netzwerkverhalten, Geräte-Fingerprint, die Art und Weise, wie sich der Cursor bewegt, wie schnell das CAPTCHA gelöst wird und wie viele Accounts in den letzten Tagen von einer einzigen IP-Adresse aus erstellt wurden.
Daher reicht es nicht aus, alle Proxy- und Fingerprint-Prüfungen zu bestehen. Das Wichtigste ist - wie genau Sie Ihre Werkzeuge einsetzen. In diesem Leitfaden analysiert das WexProxy-Team die wichtigsten Faktoren, beginnend mit dem, den die Website als Erstes sieht: Ihre IP und Ihr Netzwerk.
Wie Anti-Fraud Sie wirklich bewertet
Eine Plattform sperrt einen Account selten wegen eines einzelnen Signals. Stattdessen setzt sie aus vielen kleinen Signalen einen Risiko-Score zusammen (oft als fraud score bezeichnet) und ergreift Maßnahmen, wenn die Gesamtsumme zu hoch wird. Eine einzelne Unstimmigkeit, wie beispielsweise eine blockierte QUIC-Verbindung, führt nicht zu einer sofortigen Sperre, erhöht jedoch die Bewertung. Mehrere kleine Unstimmigkeiten zusammen können jedoch bereits ausreichen.
Das ist die Kernidee von allem, was im Folgenden beschrieben wird: Ihr Ziel ist es - nicht „unsichtbar“ zu sein, sondern konsistent und gewöhnlich zu wirken. Jede Ebene, vom Netzwerk-Stack bis zum Cursor, sollte dieselbe Geschichte über einen ganz normalen Menschen mit einem normalen Gerät erzählen.
Faktor 1: Proxys und Netzwerkkonfiguration
Die IP-Adresse ist - fast das Erste, was eine Website über Sie erfährt, weshalb der Proxy-Konfiguration die größte Aufmerksamkeit gewidmet werden sollte. Es müssen drei Bereiche überprüft werden.
SYN exchange (TCP/IP-Fingerprint)
Zuallererst prüft die Website, wie Ihre Verbindung Pakete sendet: Welche Chiffren das Gerät unterstützt, welcher TTL verwendet wird und wie sich der Netzwerk-Stack verhält. Jedes Betriebssystem hat seine eigenen Parameter. Wenn das angegebene Betriebssystem das eine besagt, der Netzwerk-Stack jedoch - etwas anderes, ist dies ein Warnsignal. Die mobilen Proxys von WexProxy verfügen über einen Android-Fingerprint, sodass der Netzwerk-Stack mit einem echten Android-Gerät übereinstimmt.
IP-Typ und warum mobile oft sicherer sind
Einige Plattformen wie beispielsweise LinkedIn achten sehr genau auf die IP selbst. In den meisten Fällen interessiert Anti-Fraud jedoch in erster Linie der TCP/IP-Stack (siehe oben) und die Aktivität, die von dem Account ausgeht. Echte Nutzer registrieren sich von unterschiedlichen IPs aus; wenn also von einer einzigen Adresse zehn Accounts auftauchen, folgen Sperren. Nutzen Sie IP-Rotation.
Für empfindliche Plattformen wie Instagram und TikTok empfehlen wir mobile Proxys. Der Grund ist - CGNAT: In Mobilfunknetzen können sich hinter einer einzigen IP Tausende echter Menschen befinden. Die Plattform scheut sich davor, eine solche IP zu sperren, da dies viele echte Nutzer treffen würde.
- Rechenzentrums-IPs sind dediziert (eine IP - ein Nutzer), weshalb die Plattform sie ohne Zögern sperrt.
- Residential-IPs werden in der Regel von etwa 10 bis 100 Personen geteilt, was für die Plattform immer noch ein geringes Risiko für Begleitschäden darstellt.
- Mobile IPs werden von weitaus mehr Menschen geteilt, und Plattformen sperren sie nur selten.
Details, die wichtig sind
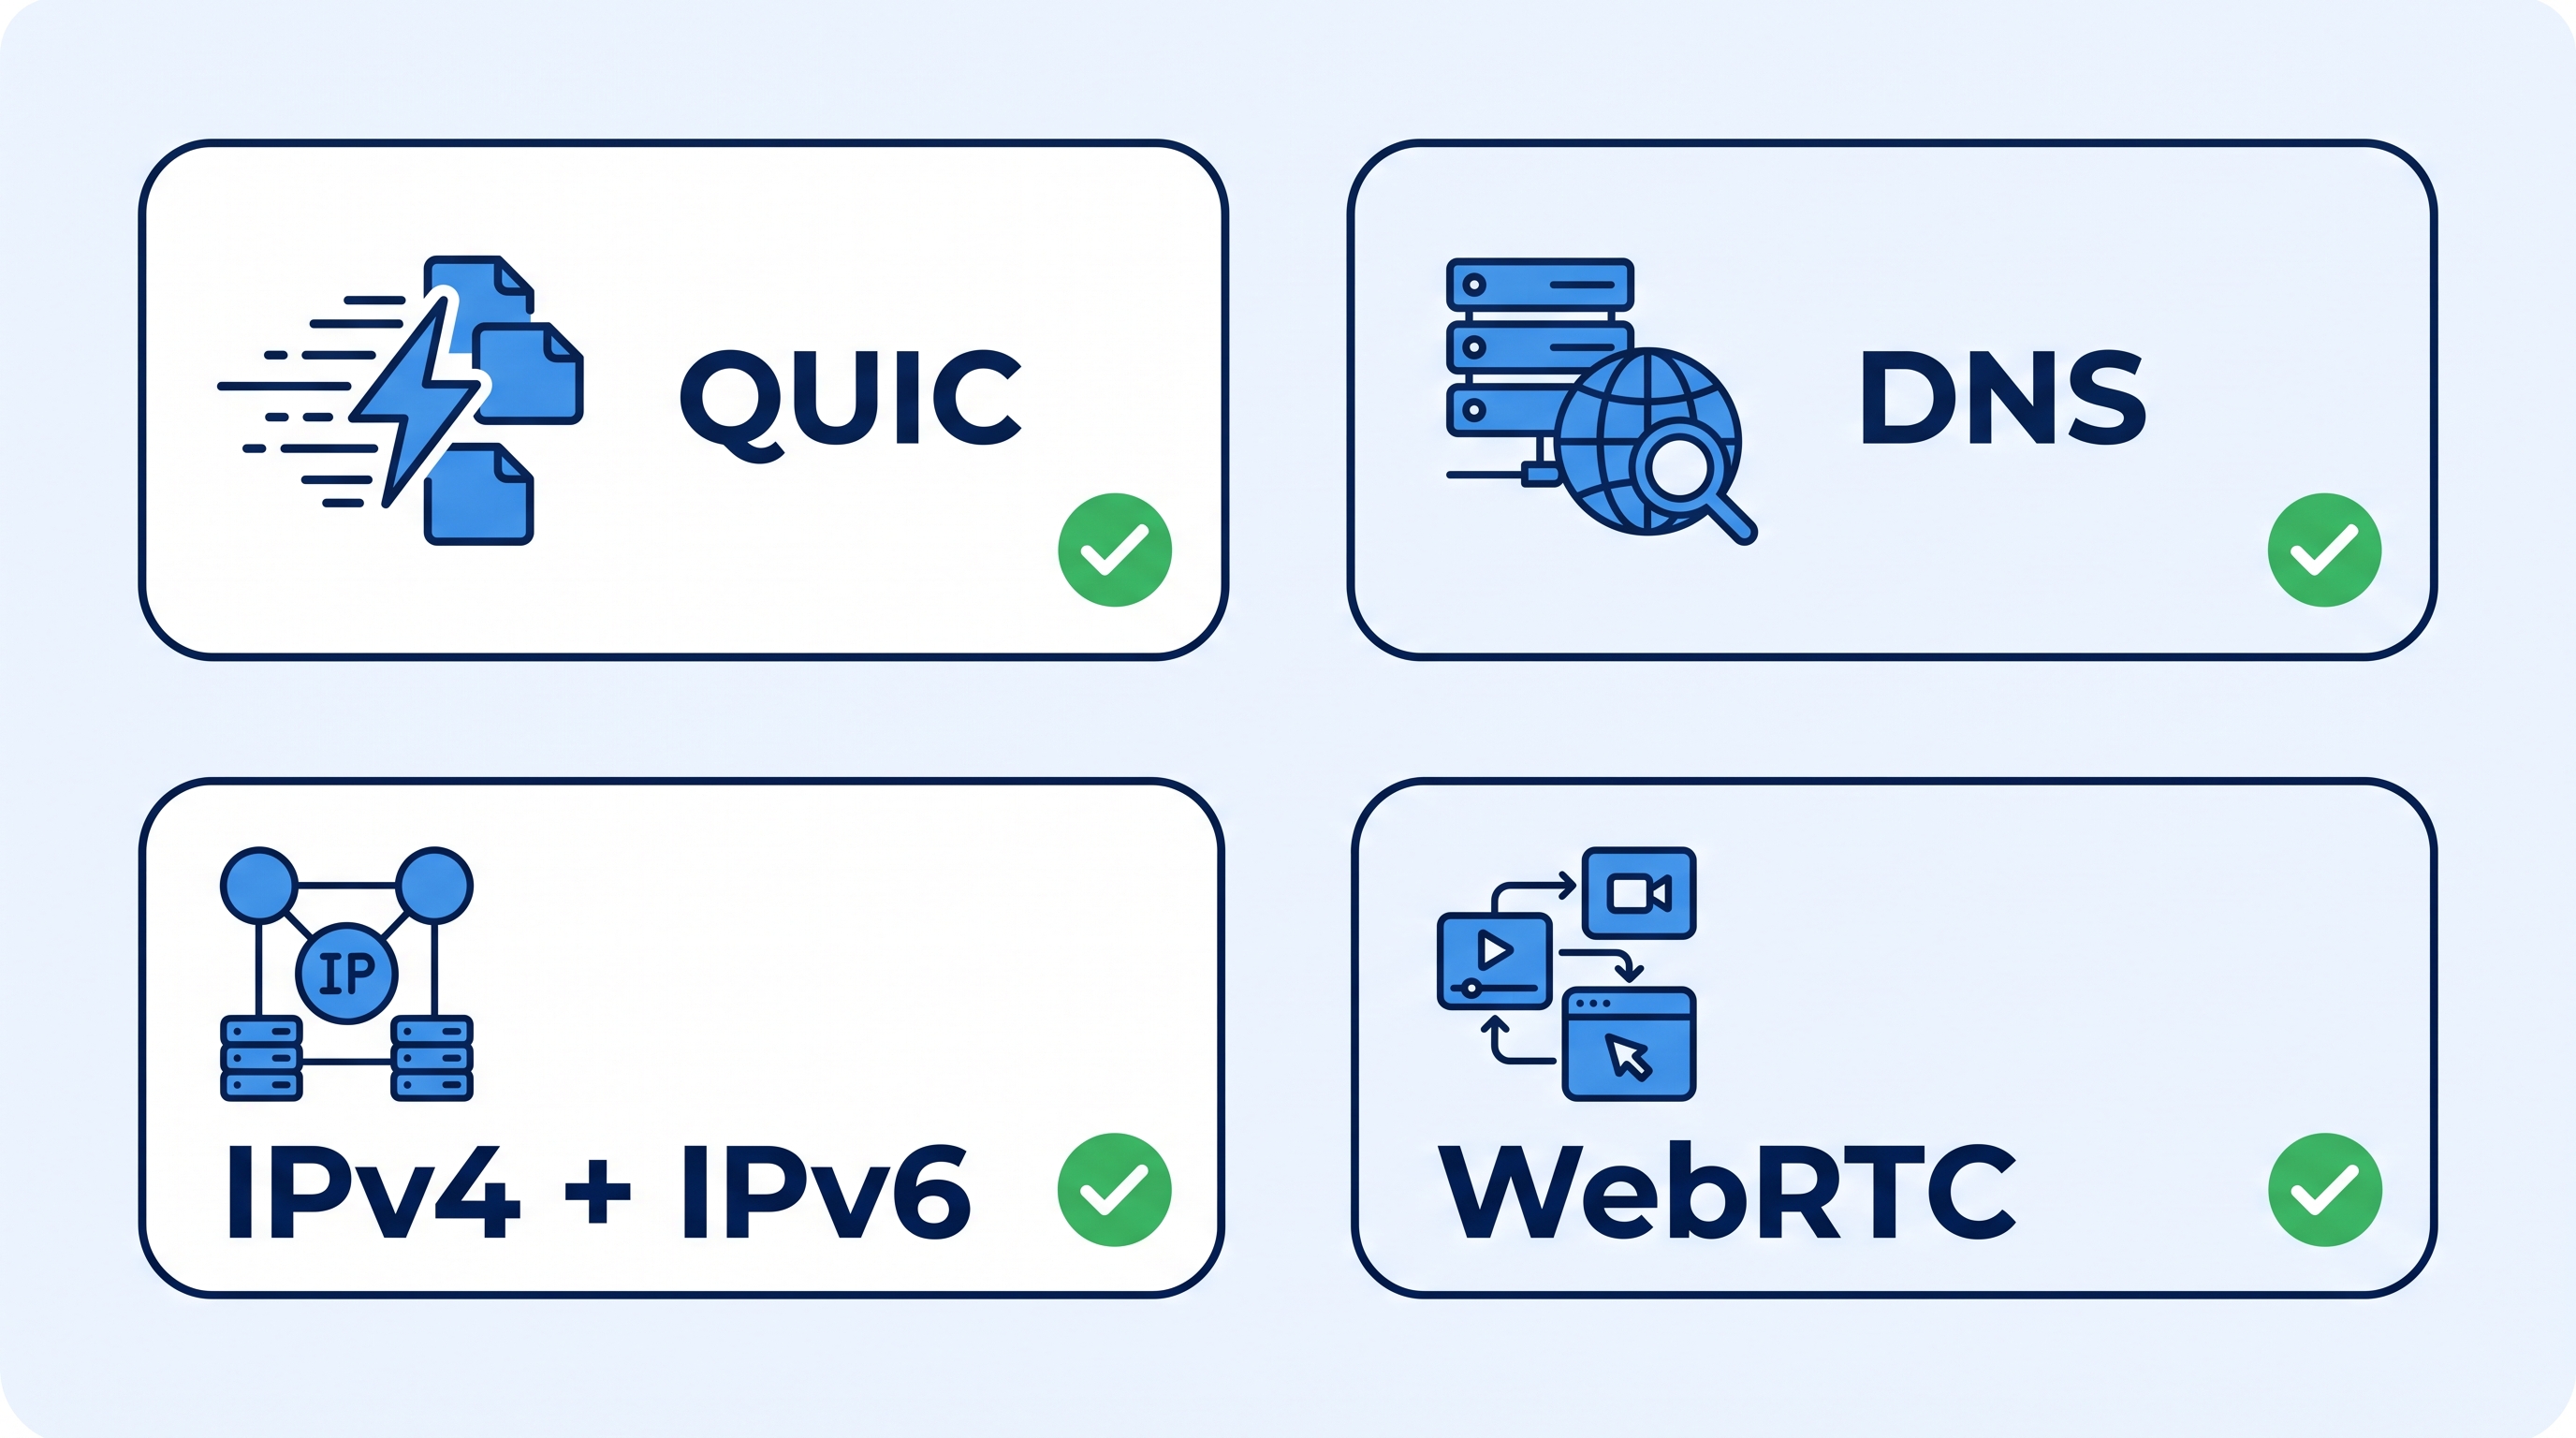
- QUIC-Unterstützung. QUIC wird von allen gängigen Browsern unterstützt. Wenn eine Website versucht, eine Verbindung über QUIC aufzubauen, und diese blockiert ist, erfolgt zwar keine sofortige Sperre, aber Ihr fraud score fällt höher aus als bei einem normalen Nutzer.
- DNS-Leaks. Dieses Detail wird von fast allen Proxy-Diensten vergessen. Überprüfen Sie Proxy und Browser auf browserleaks.com und den QUIC-Support auf detectme.pro. Die mobilen Proxys von WexProxy unterstützen QUIC und schützen vor DNS-Leaks.
- Dual stack IPv4 + IPv6. IPv4-Adressen gehen zur Neige, weshalb Betreiber immer häufiger IPv6 einsetzen. Die Verfügbarkeit beider Protokolle kann vertrauenswürdiger wirken, doch wenn Sie das Betriebssystem fälschen, müssen Sie die Fingerprints beider Stacks anpassen.
- WebRTC-Leaks. Diese hängen sowohl vom Antidetect-Browser als auch vom Proxy ab. Einige Proxys „leaken“ die reale IP über UDP, prüfen Sie daher vor Beginn der Arbeit, ob eine IP-Diskrepanz vorliegt (erneut auf browserleaks.com).
Wie man die Konfiguration vor dem Start überprüft
Eine kurze Überprüfung vor der Arbeit rettet Accounts. Führen Sie diese jedes Mal durch, wenn Sie den Proxy, den Browser oder das Profil wechseln:
- Öffnen Sie das Profil und überprüfen Sie die IP. Stellen Sie sicher, dass IP, Land und Stadt Ihren Erwartungen entsprechen und dass Zeitzone sowie Profilsprache mit dem Standort des Proxys übereinstimmen.
- Überprüfen Sie auf Leaks. Sehen Sie sich auf browserleaks.com DNS und WebRTC an. DNS-Server müssen zum Netzwerk des Proxys gehören (bei mobilen Proxys - zum Mobilfunkanbieter), und WebRTC darf Ihre reale IP nicht anzeigen.
- Prüfen Sie QUIC. Vergewissern Sie sich auf detectme.pro, dass QUIC über den Proxy funktioniert.
- Vergleichen Sie die Stacks. Wenn Sie das Betriebssystem fälschen, stellen Sie sicher, dass der TCP/IP-Fingerprint und der Browser-Fingerprint einander nicht widersprechen, und zwar sowohl für IPv4 als auch für IPv6.
- Und loggen Sie sich erst danach in den Account ein. Ein Profil, das eine dieser Prüfungen nicht bestanden hat, sollte keinen echten Account berühren.
Warum SDK- und Botnetz-Proxys oft Social-Media-Accounts zerstören
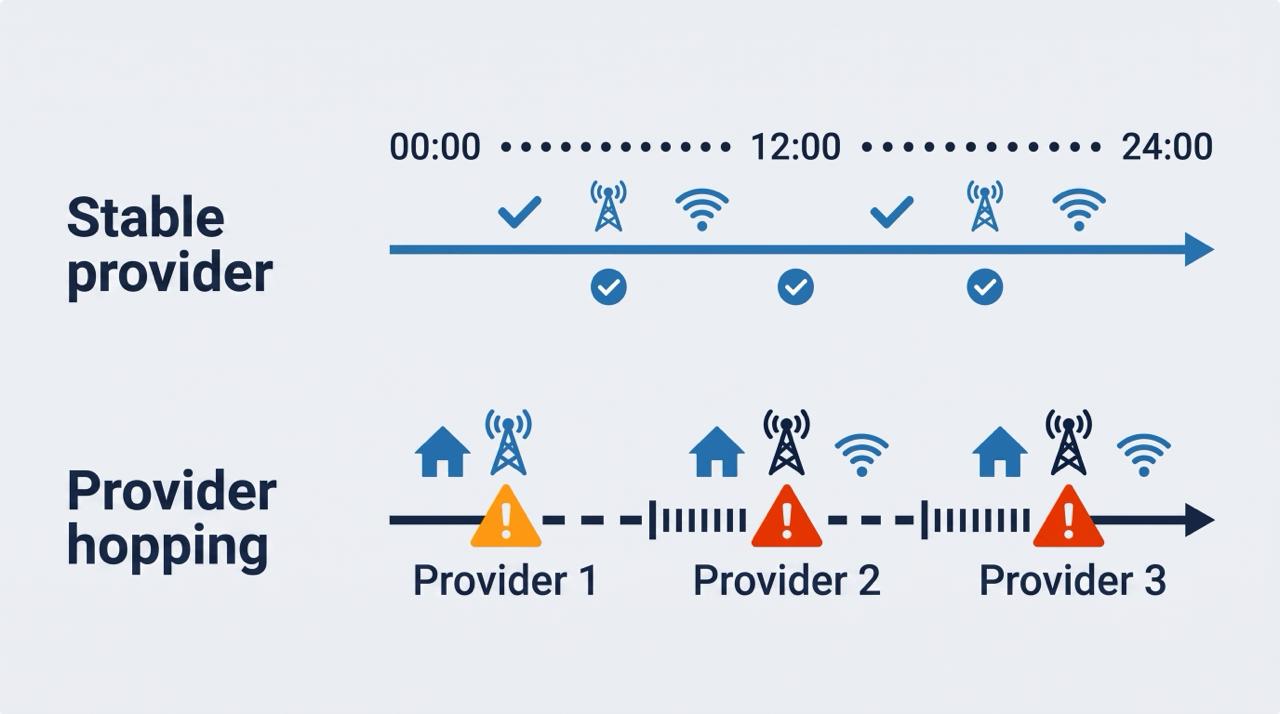
Um wie ein echter Nutzer zu wirken, überlegen Sie, wie eine reale Person mit ihrem Account arbeitet. Morgens loggt sie sich über das heimische WLAN ein. Im Büro oder unterwegs nutzt sie das Smartphone, und ihre IP wechselt zu einem Mobilfunkanbieter. Abends kehrt wieder die heimische Verbindung zurück. Fazit: ein Festnetzanbieter, ein Mobilfunkanbieter und ein vorhersehbares Muster.
Vergleichen Sie dies nun mit Proxys auf Basis von SDKs oder Botnetzen, die üblicherweise als „Proxys auf Geräten echter Menschen“ verkauft werden. Wenn der Akku des Telefonbesitzers leer ist oder er ein Geschäft betritt, bricht die Verbindung ab, und Sie erhalten ohne Vorwarnung eine andere IP eines anderen Anbieters. Aus Sicht der Plattform sieht das folgendermaßen aus:
Heute Morgen hat sich der Nutzer von einer Comcast-IP in Washington aus eingeloggt. Sechs Stunden später ist der Anbieter bereits Verizon in New York. Nach weiteren zwei Stunden hat er erneut gewechselt. Und jedes Mal ist der TCP/IP-Fingerprint ein anderer.
Dies ist ein verdächtiges Verhaltensmuster, und der Account kann bereits nach einem Tag allein aufgrund von Anbieter-Sprüngen gesperrt werden, selbst wenn alles andere sauber war.
WexProxy kann keine unbegrenzte Accounterstellung und 0 % Sperren garantieren, aber das Setup ist so aufgebaut, dass die Sperrrate so niedrig wie möglich gehalten wird:
- QUIC- und UDP-Unterstützung - die Software arbeitet stabiler und der Fraud Score ist niedriger
- Schutz vor DNS- und WebRTC-Leaks - Sie erscheinen mit dem DNS des Mobilfunkanbieters
- Eigene und gemietete Geräte mit Sticky Sessions über Monate beim selben Anbieter
- 99,9 % Proxy-Uptime - Device-Farmer pflegen die Geräte
- Echte mobile IPs, ohne virtuelle Netzbetreiber
Faktor 2: Aktivität
Dieser Faktor ist entscheidend, wenn Sie mit Automatisierung arbeiten. Websites beobachten, wie sich der Cursor bewegt, wie schnell CAPTCHA gelöst wird und viele andere Verhaltenssignale. Genau aus diesem Grund fügen hochwertige Autoregistrierungs-Tools Pausen und menschenähnliche Verzögerungen ein.
Ebenso sollten Sie nicht 10 oder mehr Accounts gleichzeitig von einer einzigen IP aus registrieren. Dies allein reicht bereits aus, um Sperren zu kassieren. Daraus ergeben sich mehrere praktische Regeln:
- Verteilen Sie Registrierungen über die Zeit. Echte Menschen erstellen nicht innerhalb weniger Minuten ein ganzes Paket von Accounts.
- Gestalten Sie Pausen unregelmäßig. Identische Verzögerungen zwischen Aktionen wirken wie ein Skript.
- Übereilen Sie in den ersten Tagen nichts. Ein neuer Account, der sofort anspruchsvolle oder monotone Aktionen ausführt, unterscheidet sich deutlich von einem normalen neuen Nutzer.
- Binden Sie einen Account an eine einzige stabile Umgebung (ein Profil, ein Anbieter), anstatt ihn von Ort zu Ort zu verschieben.
Faktor 3: Antidetect-Browser
Worauf bei der Auswahl und Konfiguration zu achten ist:
- Schutz vor DNS- und WebRTC-Leaks und UDP-Unterstützung
- Qualität des Spoofings. Die manipulierten Werte müssen untereinander konsistent sein.
- Version der Browser-Engine. Prüfen Sie, welche Version von Chrome verwendet wird und wie oft sie aktualisiert wird. Vermeiden Sie veraltete Antidetect-Browser: Plattformen haben in der Regel bereits gelernt, diese zu erkennen, setzen Sie daher auf aktuelle Lösungen.
- Realitätsnähe der Geräte. Stellen Sie sicher, dass die Profileigenschaften realen Geräten entsprechen, da manche Antidetect-Browser Profile nicht existierender Geräte generieren können.
- Wechseln Sie das Betriebssystem nicht. Verwenden Sie Ihr eigenes Betriebssystem und halten Sie das Profil damit konsistent.
Häufige Fehler
- Nur Checkern vertrauen. Ein grünes Ergebnis beim Fingerprint-Test deckt weder Verhalten noch Account-Historie oder die Stabilität des Anbieters ab.
- Signale vermischen. Ein mobiler Proxy mit einem reinen Desktop-Profil sowie nicht übereinstimmender Sprache und Zeitzone erzeugt genau die Widersprüche, nach denen Anti-Fraud sucht.
- Leaks ignorieren. Probleme mit DNS, WebRTC und QUIC sind zwar klein, erhöhen aber jedes Mal das Risiko.
- Eine einzige IP für Account-Pakete nutzen. Dies ist einer der schnellsten Wege, um Sperren zu erhalten.
- In instabilen Netzwerken arbeiten. Ein häufiger Anbieterwechsel ähnelt keineswegs dem Alltag eines echten Nutzers.
Welche Rolle spielt hier die Landingpage-Filterung
Alles oben Genannte schützt die Account-Seite: wer sich einloggt und wie er sich verhält. Eine Kampagne hat jedoch auch eine zweite Seite - die Seite, auf die die Werbung führt. Moderatoren und Bots überprüfen auch diese, weshalb sie eine eigene Schutzschicht benötigt. Hier kommt ein Dienst zur Traffic-Filterung wie Cloaking.House ins Spiel: Er trennt echte Besucher von Prüfern und Bots auf Serverseite, sodass sich Account-Konfiguration und Landingpage-Konfiguration gegenseitig ergänzen und keine Lücken hinterlassen.
Kurze Checkliste
- Der Proxy-Typ entspricht der Empfindlichkeit der Plattform (für die empfindlichsten - mobile Proxys)
- Nicht mehr als wenige Accounts pro IP, Rotation ist eingerichtet
- DNS, WebRTC und QUIC sind vor Arbeitsbeginn geprüft
- Das OS-Spoofing deckt sowohl IPv4- als auch IPv6-Fingerprints ab
- Sessions verbleiben bei einem Anbieter und springen nicht zwischen Netzwerken hin und her
- Automatisierung nutzt realistische Pausen und erstellt Accounts nicht paketweise
- Der Antidetect-Browser ist aktuell und generiert realistische Geräte
- Traffic zur Landingpage wird ebenfalls gefiltert
Fazit
Wir haben die wichtigsten Erkennungsfaktoren analysiert; es gibt noch weitere, auf die wir nicht eingegangen sind. Wenn Sie jedoch das oben Beschriebene anwenden, wissen Sie bereits das Meiste von dem, was erforderlich ist, damit Ihre Accounts wie die Accounts echter Social-Media-Nutzer aussehen.
Seien Sie der Erste, der seine Meinung teilt!
Wir schätzen Ihr Feedback — teilen Sie uns Ihre Meinung mit.