

许多人至今仍认为公式很简单:购买“正确”的代理,使用优秀的防关联浏览器,通过指纹检测,即可获得无限数量且封禁率极低的账号。在2026年,这套逻辑已经行不通了。反欺诈系统会同时关注数十个信号:网络行为、设备指纹、光标的移动方式、解决CAPTCHA的速度,以及最近几天从同一个IP创建了多少个账号。
因此,仅仅通过代理和指纹的所有检查是远远不够的。核心在于 - 您究竟如何使用自己的工具。在本指南中,WexProxy团队将解析主要影响因素,首先从网站最先看到的因素开始:您的IP和网络。
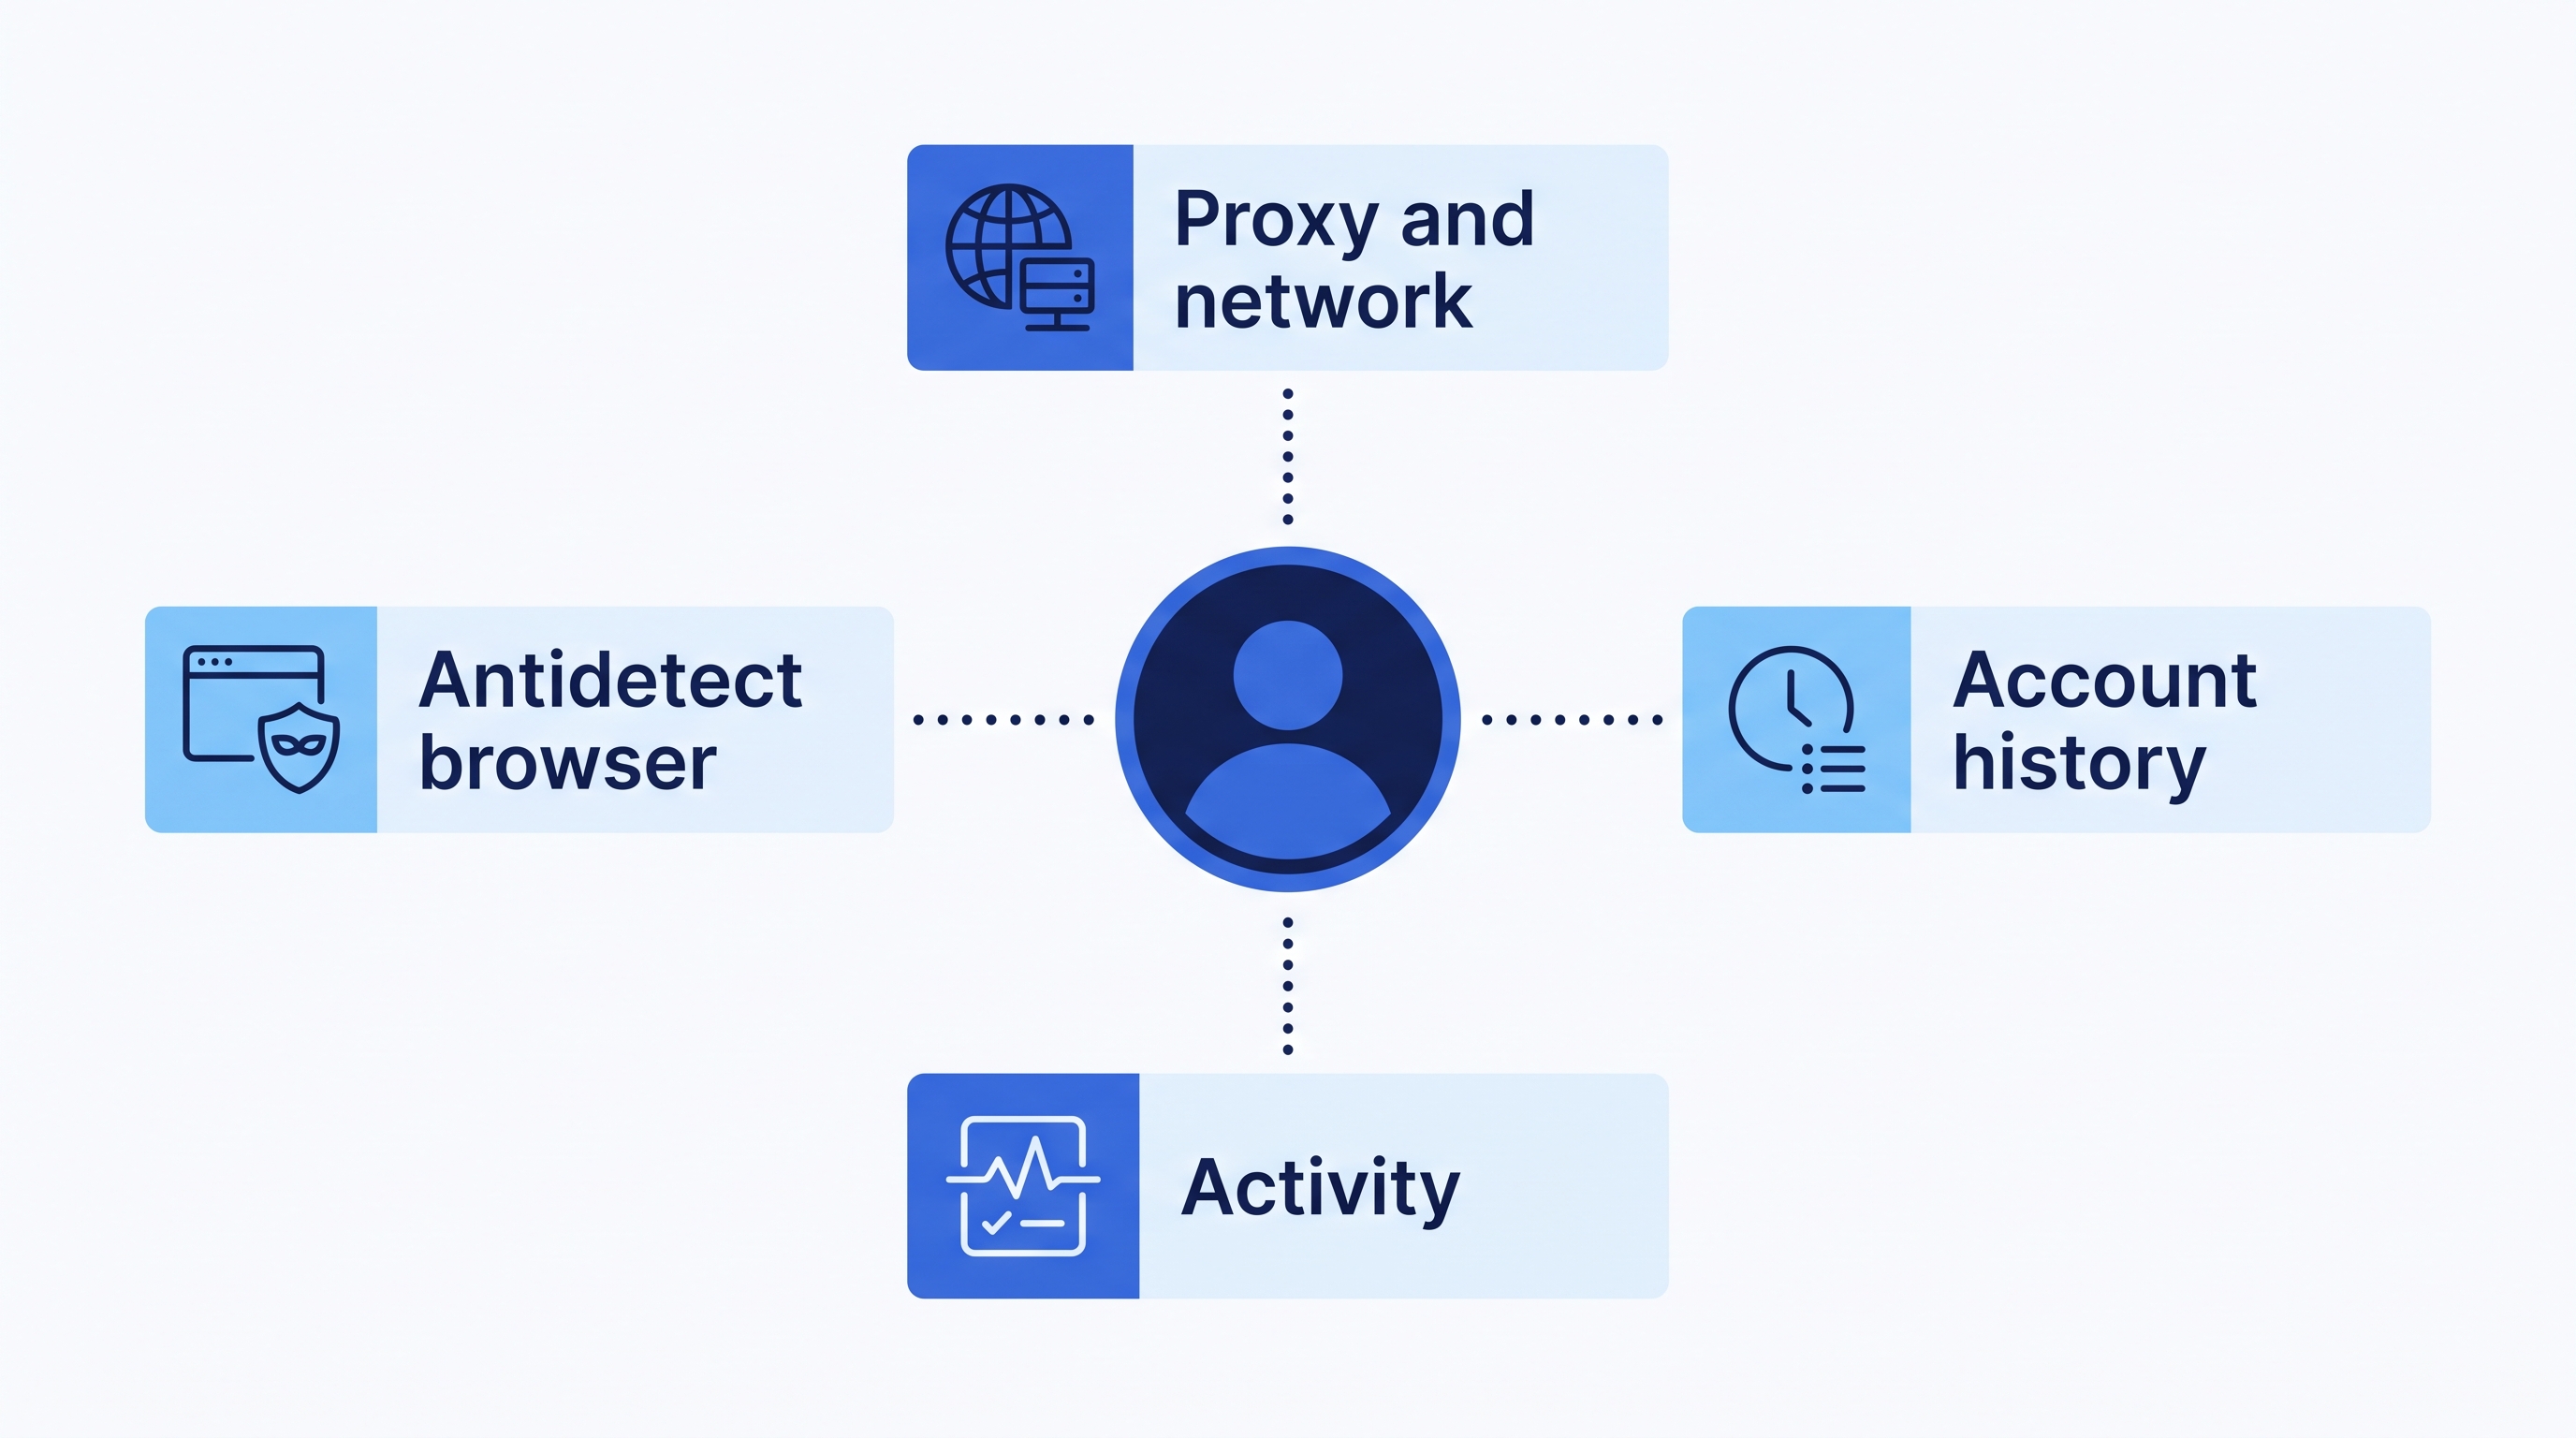
反欺诈系统实际上是如何评估您的
平台很少仅仅因为单一信号就封禁账号。相反,它会整合大量微小信号形成风险评分(通常被称为fraud score),并在总分过高时采取措施。单一的不一致,例如被阻止的QUIC连接,不会导致立即封号,但会提高评分。而几个微小的不一致叠加在一起,可能就已经足以触发封禁了。
这是下文所述一切内容的核心理念:您的目标 - 不是变得“隐形”,而是看起来连贯且正常。从网络协议栈到光标移动的每一个层级,都应该讲述同一个关于“使用正常设备的正常人”的故事。
因素1:代理与网络设置
IP地址 - 几乎是网站了解您的第一项信息,因此代理设置最值得重点关注。需要检查三个方面。
SYN exchange (TCP/IP指纹)
首先,网站会查看您的连接如何发送数据包:设备支持哪些加密套件、使用何种TTL以及网络栈的表现如何。每个操作系统都有自己的参数。如果声明的操作系统是一回事,而网络栈表现出的是另一回事,这就是一个风险标记。WexProxy移动代理具有Android指纹,因此网络栈与真实的Android设备完全一致。
IP类型以及为何移动IP通常更安全
某些平台(例如LinkedIn)会非常仔细地审查IP本身。但在大多数情况下,反欺诈系统首先关注的是TCP/IP栈(见上文)以及来自该账号的活动。真实用户会从不同的IP进行注册,因此当一个地址出现十个账号时,封禁随之而来。请使用IP轮换。
对于像Instagram和TikTok这样敏感的平台,我们建议使用移动代理。原因在于 - CGNAT:在移动网络中,一个IP背后可能有成千上万的真实用户。平台不敢轻易封禁此类IP,因为这会波及大量真正的用户。
- 数据中心IP是专用的(一个IP - 一个用户),因此平台会毫不犹豫地将其封禁。
- 住宅IP通常由大约10到100人共享,对平台而言,误伤的附带损害风险依然较低。
- 移动IP由更多的人共享,平台很少封禁它们。
至关重要的细节
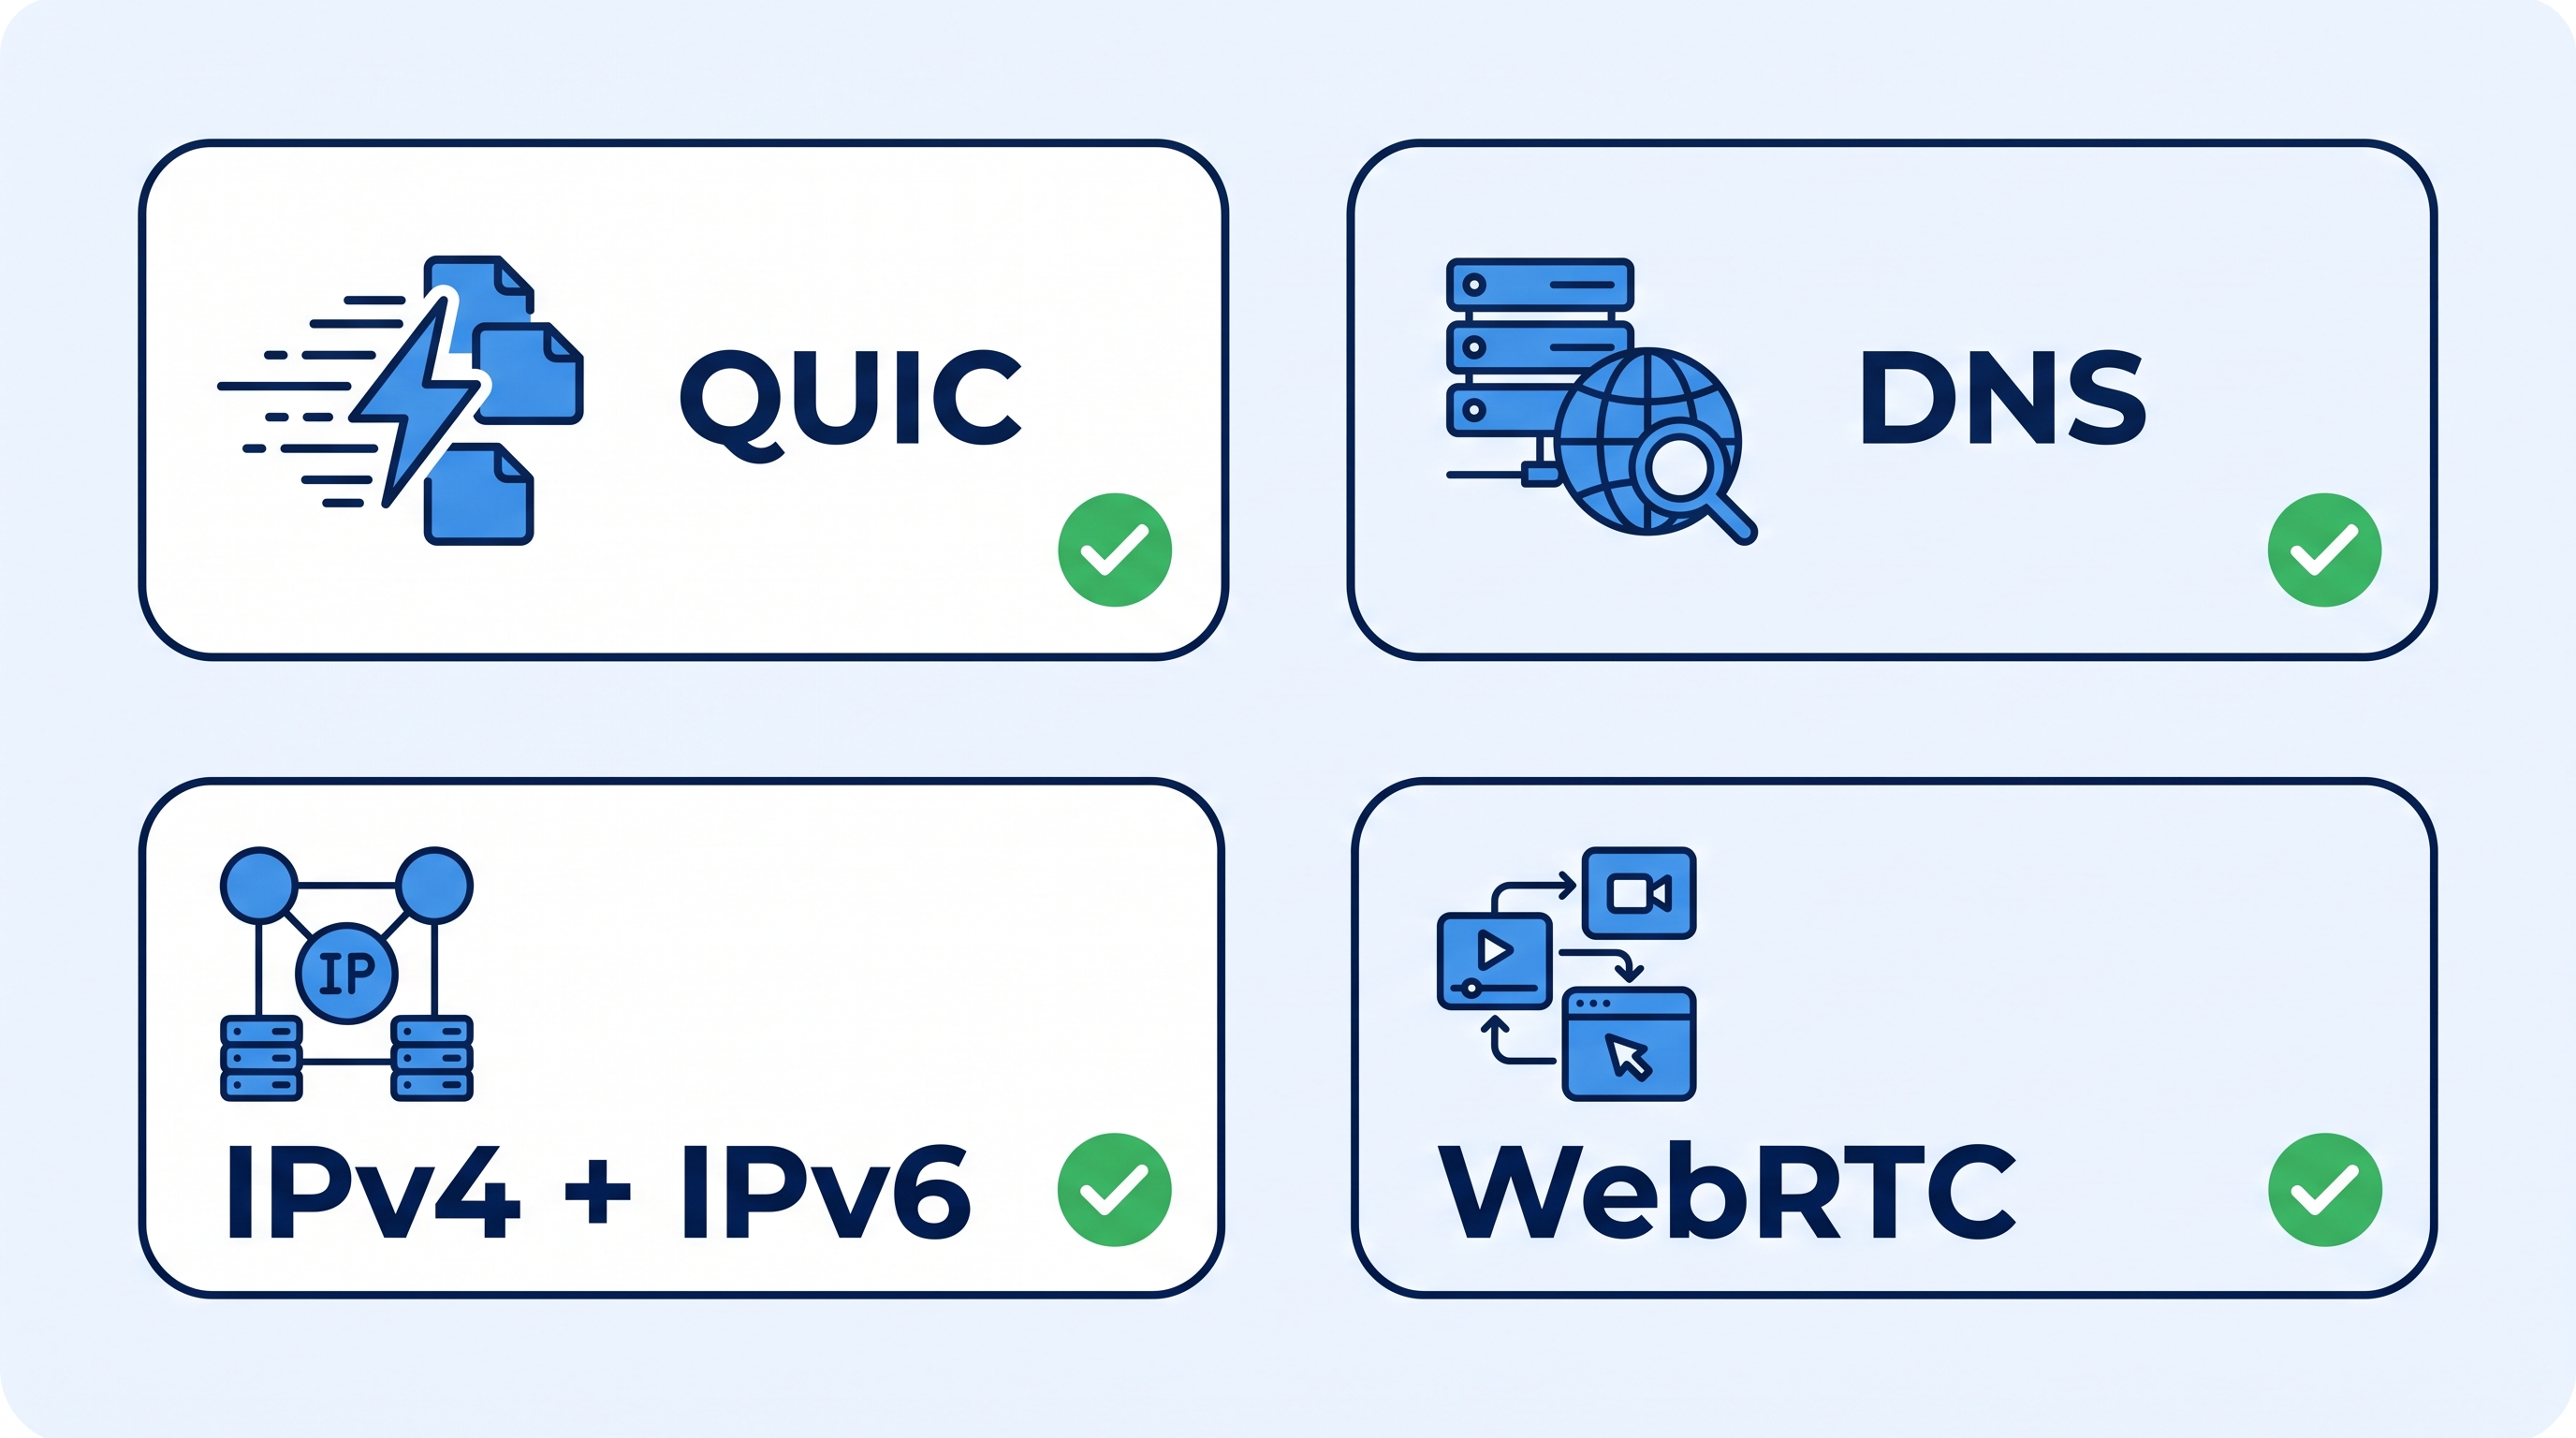
- QUIC支持。 所有主流浏览器均支持QUIC。如果网站尝试通过QUIC建立连接而该连接被阻止,虽然不会立即导致封号,但您的fraud score会高于普通用户。
- DNS泄漏。 几乎所有代理服务都会忽略这一细节。请在browserleaks.com上检查代理和浏览器,并在detectme.pro上检查QUIC支持。WexProxy移动代理支持QUIC并可防止DNS泄漏。
- Dual stack IPv4 + IPv6。 IPv4地址即将耗尽,因此运营商越来越多地使用IPv6。同时拥有两者可能看起来更可信,但如果您伪装操作系统,则需要同时伪装两个协议栈的指纹。
- WebRTC泄漏。 这取决于防关联浏览器和代理双方。某些代理会通过UDP泄漏真实IP,因此在开始工作前请检查是否存在IP不一致(同样可在browserleaks.com进行测试)。
开始前如何检查配置
工作前的一项简短检查可以保住您的账号。每当您更换代理、浏览器或配置文件时,请务必执行此项检查:
- 打开配置文件并检查IP。 确保IP、国家和城市符合您的预期,且配置文件的时区和语言与代理所在地一致。
- 检查泄漏。 在browserleaks.com上查看DNS和WebRTC。DNS服务器必须属于代理网络(对于移动代理 - 属于移动运营商),且WebRTC不得显示您的真实IP。
- 检查QUIC。 在detectme.pro上确认QUIC能够通过代理正常工作。
- 对比协议栈。 如果您伪装了操作系统,请确保TCP/IP指纹与浏览器指纹互不冲突,无论是IPv4还是IPv6。
- 然后才登录账号。 未通过上述任何一项检查的配置文件,都不应接触真实账号。
为什么SDK代理和僵尸网络代理经常导致社交网络账号报废
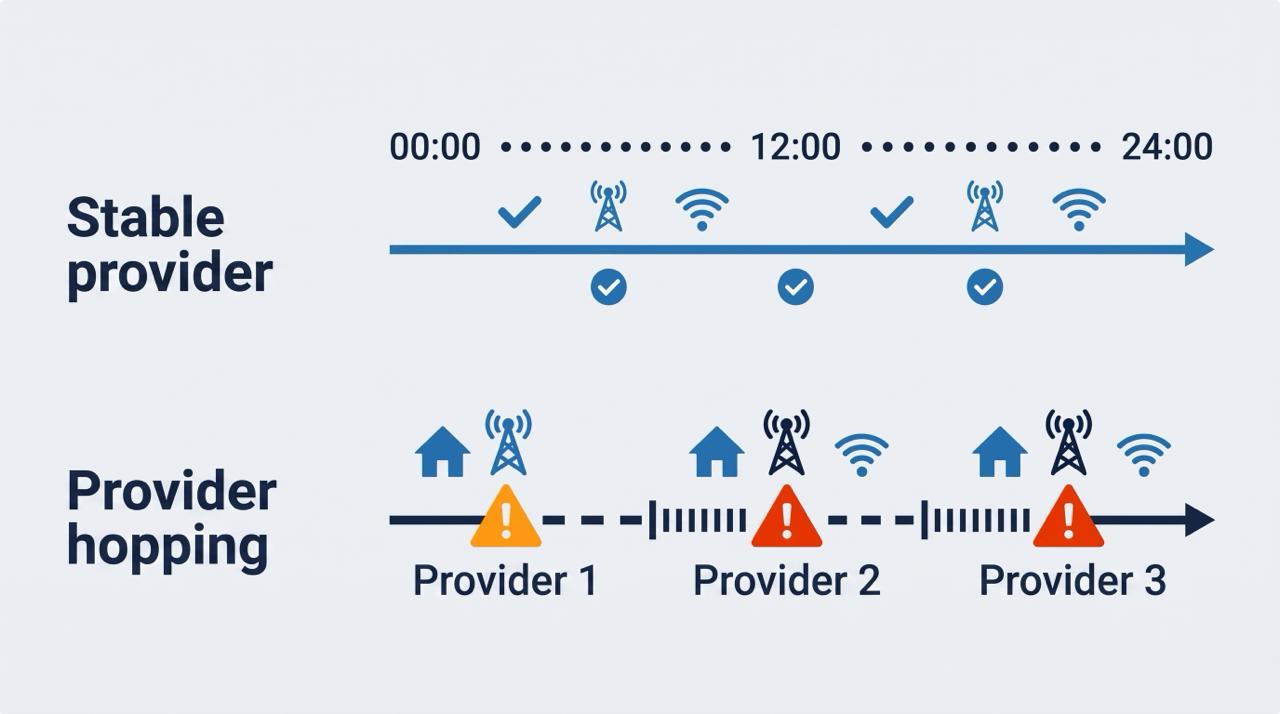
要想看起来像真实用户,请思考真实个人是如何使用其账号的。早晨他通过家里的Wi-Fi登录。在办公室或路上使用手机,其IP会切换为移动运营商。晚上又恢复为家庭连接。综上所述:一个家庭宽带提供商,一个移动运营商,以及一个可预测的行为模式。
现在将其与基于SDK或僵尸网络的代理进行对比,这类代理通常被包装为“真实用户设备上的代理”进行销售。当手机主人的电量耗尽或走进一家商店时,连接便会中断,您会在没有任何预警的情况下获得另一个提供商的另一个IP。从平台的角度来看,情况是这样的:
今天早晨用户从华盛顿特区的Comcast IP登录。六个小时后,提供商变成了纽约的Verizon。又过了两个小时,它再次改变。而且每次的TCP/IP指纹都截然不同。
这是一个可疑的模式,哪怕其他一切操作都很干净,仅凭提供商的频繁跳变,账号就可能在一天之内被封禁。
WexProxy无法保证无限创建账号以及0%封禁率,但其配置架构旨在尽可能将封禁率降至最低:
- 支持QUIC与UDP - 软件运行更稳定,fraud score更低
- 防止DNS与WebRTC泄漏 - 您呈现出的是移动运营商的DNS
- 自有及租用设备,在同一提供商上支持长达数月的sticky会话
- 99.9%的代理在线率 - 农场主悉心维护设备
- 真实的移动IP,无虚拟运营商
因素2:活跃度
如果您从事自动化操作,这一因素至关重要。网站会监控光标如何移动、解决CAPTCHA的速度以及许多其他行为信号。正因如此,高质量的自动注册程序会加入停顿和类似人类的操作延迟。
此外,切勿同时从同一个IP注册10个或更多账号。仅此一项就足以招致封禁。由此衍生出几条实用规则:
- 拉长注册时间间隔。 真实用户不会在几分钟内批量创建一堆账号。
- 保持停顿的不规则性。 操作之间完全相同的延迟看起来就像脚本。
- 前几天切忌操之过急。 一个刚注册就立即执行繁重或重复操作的新账号,明显有别于普通新用户。
- 将单个账号绑定到单一稳定的环境中(一个配置文件,一个提供商),而不是频繁转移其运行环境。
因素3:防关联浏览器
在选择和配置时应注意的事项:
- 防止DNS与WebRTC泄漏以及UDP支持
- 伪装质量。 替换的各项参数之间必须保持自洽一致。
- 浏览器内核版本。 检查使用的是哪个版本的Chrome以及其更新频率。避免使用过时的防关联浏览器:平台通常已经掌握了识别它们的方法,因此请关注最新的解决方案。
- 设备的真实性。 确保配置文件的硬件参数符合真实设备,因为某些防关联浏览器可能会生成不存在的设备的配置文件。
- 不要更改操作系统。 使用您原生的操作系统,并使配置文件与其保持一致。
常见错误
- 仅盲信检测工具。 指纹测试全绿的结果并不涵盖行为表现、账号历史以及提供商的稳定性。
- 信号混杂。 移动代理搭配纯桌面端配置文件,再加上不匹配的语言和时区,恰恰会制造出反欺诈系统正在寻找的矛盾。
- 忽视泄漏。 DNS、WebRTC和QUIC的问题看似轻微,但每次都会增加风险。
- 用单个IP批量跑账号。 这是导致批量封号最快的方式之一。
- 在不稳定的网络上工作。 频繁更换网络提供商完全不符合真实用户的日常轨迹。
着陆页过滤在此扮演何种角色
上述所有内容保护的都是账号端:谁在登录以及如何行动。推广活动还有另一端 - 广告所导向的页面。审核人员和机器人同样会对其进行检查,因此它也需要专门的防护层。此时像 Cloaking.House 这样的流量过滤服务便派上了用场:它在服务器端将真实访客与审核人员及机器人隔离开来,从而使账号配置与着陆页配置相辅相成,不留任何漏洞。
简要检查清单
- 代理类型符合平台的敏感程度(针对最敏感的平台 - 移动代理)
- 单个IP分配的账号不超过几个,并已配置轮换
- 在开始工作前已检测DNS、WebRTC和QUIC
- 操作系统伪装覆盖了IPv4和IPv6的指纹
- 会话维持在同一提供商上,不会在网络之间频繁跳动
- 自动化工具采用逼真的停顿,不批量创建账号
- 防关联浏览器保持最新,并能生成真实的设备环境
- 流向着陆页的流量同样经过过滤
结语
我们剖析了主要的检测因素,当然还有一些其他因素我们未曾涉及。但只要应用上述方法,您就已经掌握了让自己的账号在社交网络中呈现为真实用户所需的大部分要领。
成为第一个分享看法的人!
我们重视您的反馈——欢迎分享您的看法。