

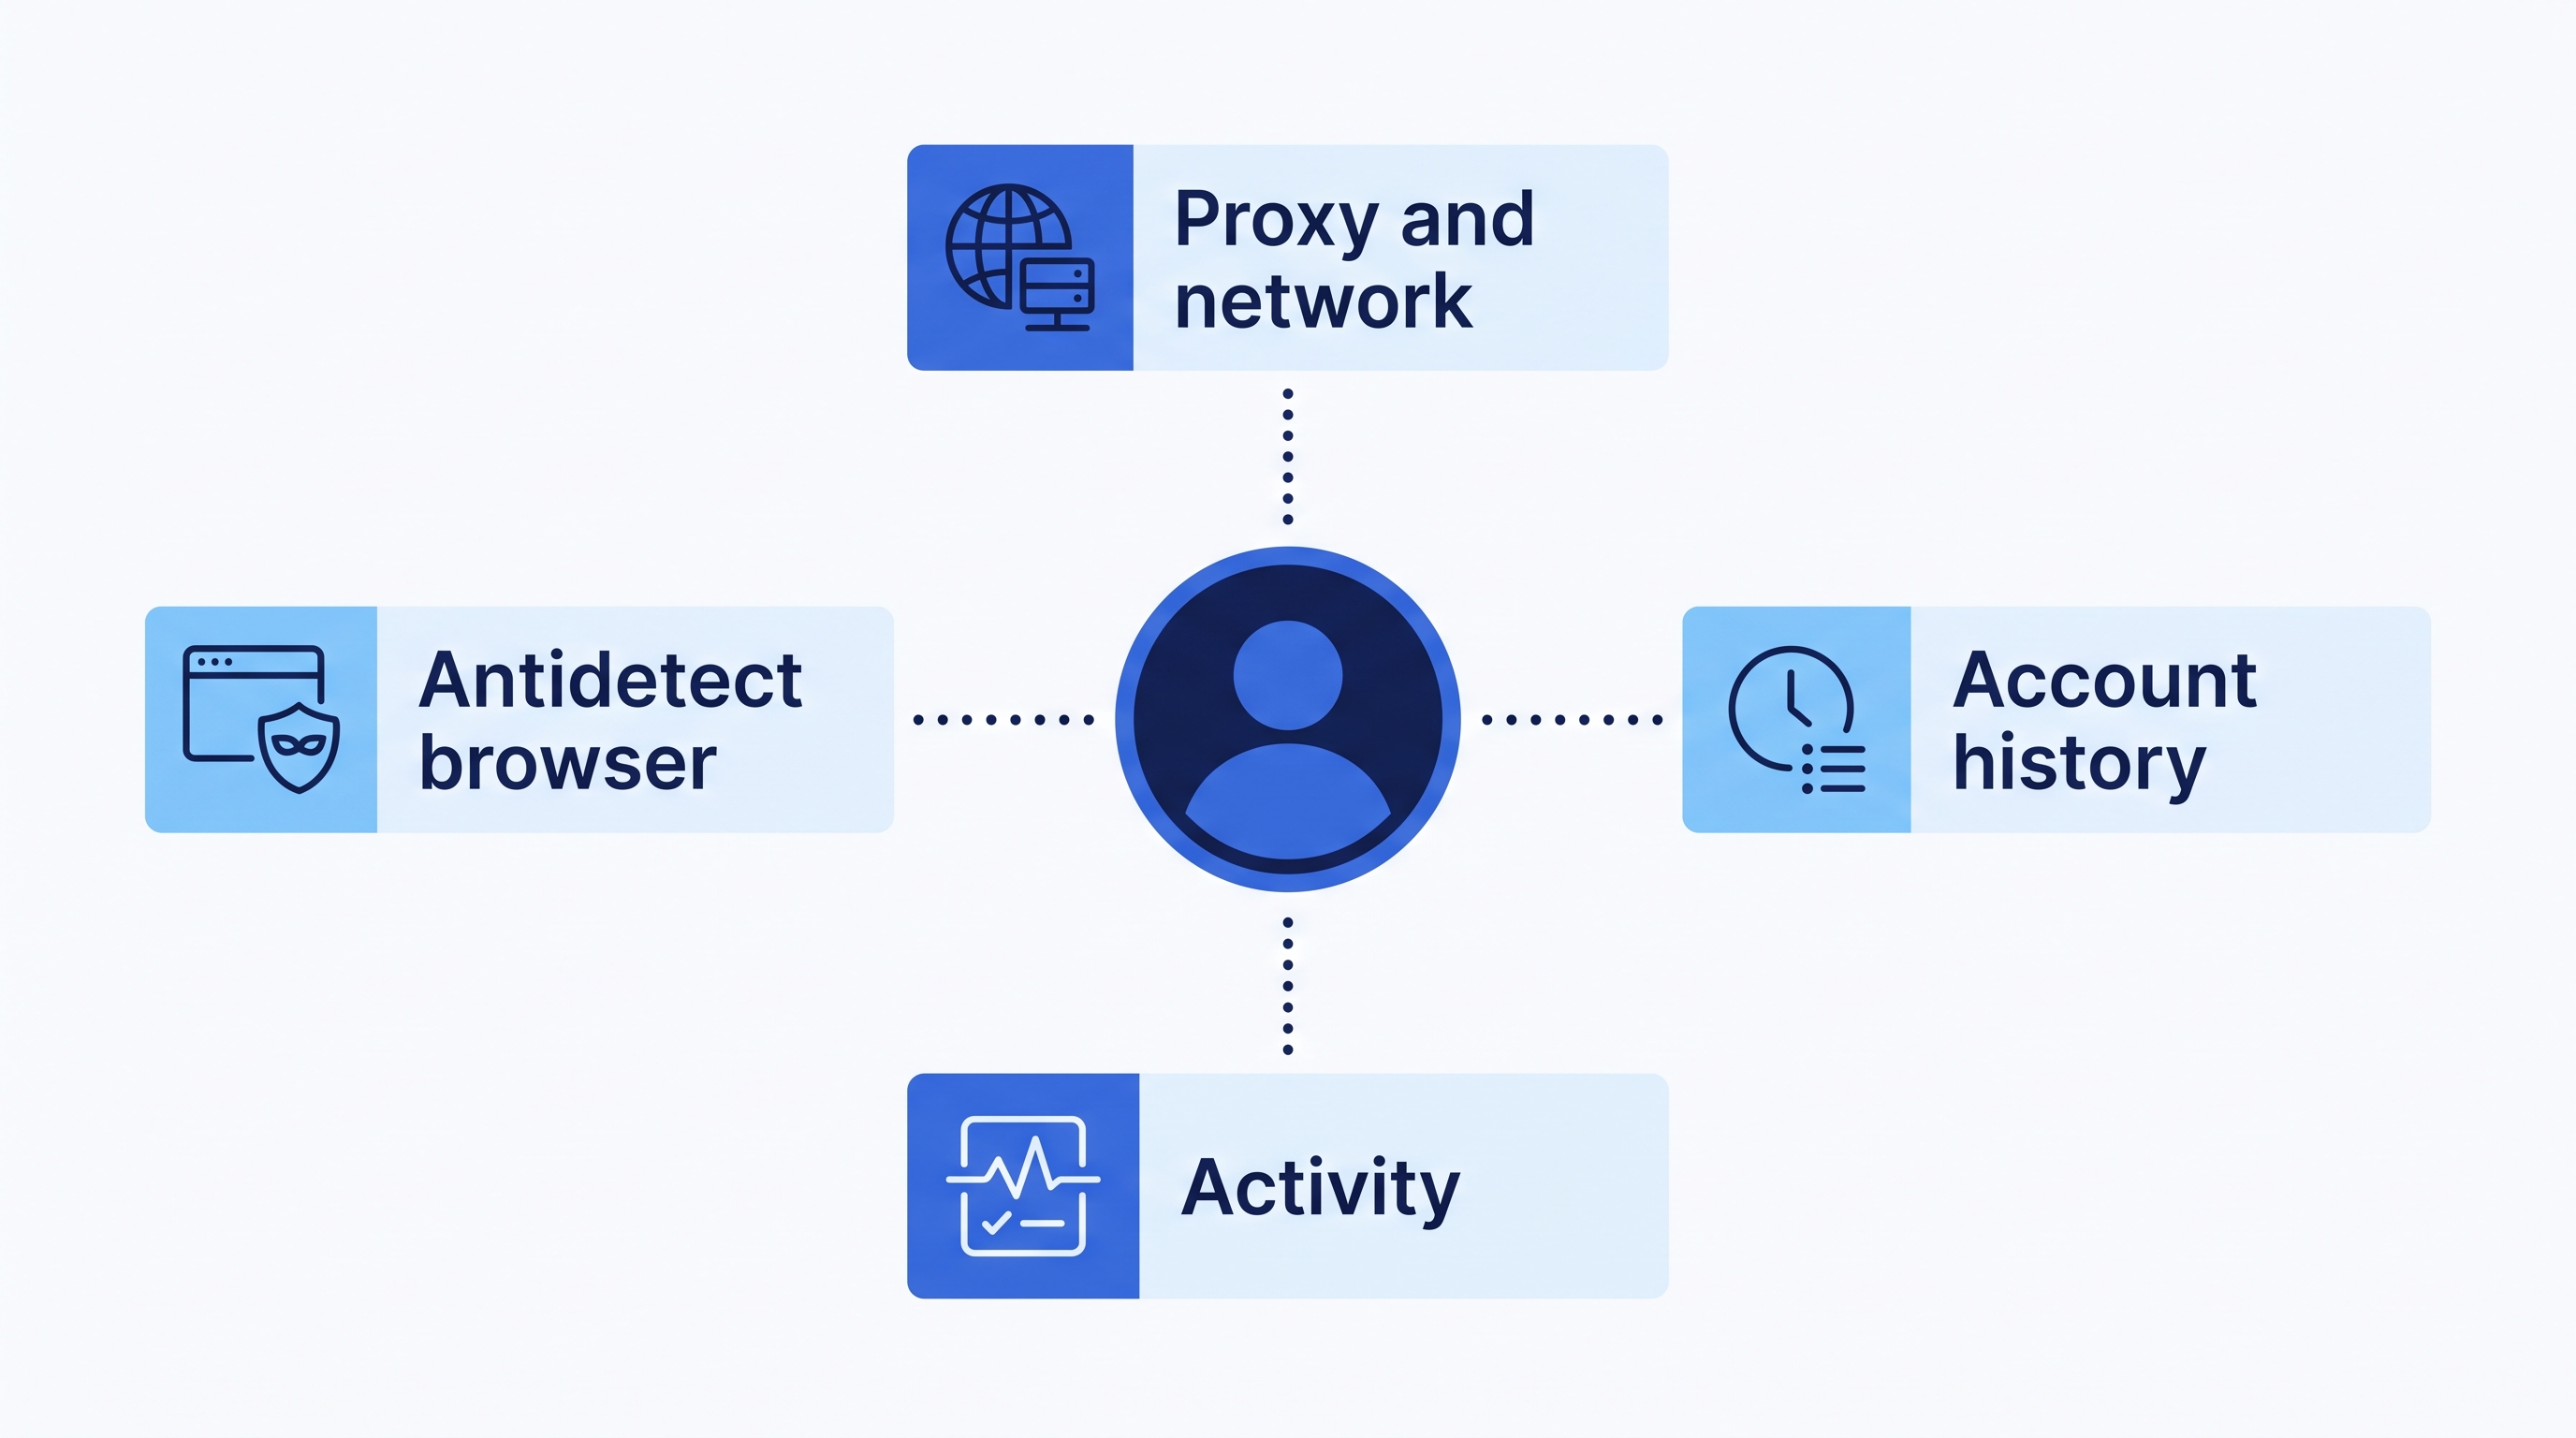
لا يزال الكثيرون يعتقدون أن المعادلة بسيطة: شراء البروكسي "المناسب"، واستخدام متصفح مضاد للاكتشاف جيد، واجتياز فحص البصمة والحصول على عدد غير محدود من الحسابات بمستوى منخفض من الحظر. في عام 2026، لا يعمل هذا الأمر بهذه الطريقة. تنظر أنظمة مكافحة الاحتيال إلى عشرات الإشارات في وقت واحد: سلوك الشبكة، بصمة الجهاز، كيفية تحرك المؤشر، سرعة حل CAPTCHA، وكم عدد الحسابات التي تم إنشاؤها من عنوان IP واحد في الأيام الأخيرة.
لذلك، لا يكفي اجتياز جميع فحوصات البروكسي والبصمة. الشيء الرئيسي - كيف تستخدم أدواتك بالضبط. في هذا الدليل، يحلل فريق WexProxy العوامل الرئيسية، بدءا من العامل الذي يراه الموقع أولا: عنوان IP والشبكة الخاصة بك.
كيف تقيمك أنظمة مكافحة الاحتيال في الواقع
نادرا ما تقوم المنصة بحظر الحساب بسبب إشارة واحدة. بدلا من ذلك، تقوم بجمع العديد من الإشارات الصغيرة في تقييم المخاطر (غالبا ما يسمى fraud score) وتتخذ إجراءات عندما يصبح المجموع مرتفعا جدا. عدم تطابق واحد، على سبيل المثال اتصال QUIC محظور، لن يؤدي إلى حظر فوري، ولكنه سيرفع التقييم. قد تكون العديد من حالات عدم التطابق الصغيرة معا كافية بالفعل.
هذه هي الفكرة الرئيسية لكل ما هو موضح أدناه: هدفك - ليس أن تكون "غير مرئي"، بل أن تبدو متسقا وطبيعيا. يجب أن يروي كل مستوى، من مكدس الشبكة إلى المؤشر، نفس القصة عن شخص طبيعي يستخدم جهازا طبيعيا.
العامل 1: البروكسي وإعداد الشبكة
يعد عنوان IP - أول شيء يعرفه الموقع عنك تقريبا، لذلك يجب إيلاء أكبر قدر من الاهتمام لإعداد البروكسي. هناك ثلاثة مجالات تحتاج إلى التحقق منها.
SYN exchange (بصمة TCP/IP)
أولا وقبل كل شيء، ينظر الموقع في كيفية إرسال اتصالك للحزم: ما هي التشفيرات التي يدعمها الجهاز، وما هو TTL المستخدم وكيف يتصرف مكدس الشبكة. كل نظام تشغيل لديه معاييره الخاصة. إذا كان نظام التشغيل المعلن يقول شيئا، ومكدس الشبكة - شيئا آخر، فهذه علامة تحذير. تمتلك بروكسيات الهاتف المحمول WexProxy بصمة Android، لذلك يتطابق مكدس الشبكة مع جهاز Android حقيقي.
نوع IP ولماذا تكون بروكسيات الهاتف المحمول غالبا أكثر أمانا
تنظر بعض المنصات، مثل LinkedIn، بعناية شديدة إلى عنوان IP نفسه. ولكن في معظم الحالات، تهتم أنظمة مكافحة الاحتيال في المقام الأول بـ مكدس TCP/IP (انظر أعلاه) والنشاط الذي يأتي من الحساب. يسجل المستخدمون الحقيقيون من عناوين IP مختلفة، لذلك عندما تظهر عشرة حسابات من عنوان واحد، يتبع ذلك الحظر. استخدم تدوير IP.
بالنسبة للمنصات الحساسة، مثل Instagram و TikTok، نوصي باستخدام بروكسيات الهاتف المحمول. السبب - CGNAT: في شبكات الهاتف المحمول، يمكن أن يكون هناك الآلاف من الأشخاص الحقيقيين خلف عنوان IP واحد. تخشى المنصة حظر مثل هذا الـ IP لأن ذلك سيؤثر على العديد من المستخدمين الحقيقيين.
- عناوين IP لمراكز البيانات مخصصة (عنوان IP واحد - مستخدم واحد)، لذلك تحظرها المنصة دون تردد.
- عناوين IP السكنية يشاركها عادة ما يقرب من 10 إلى 100 شخص، وبالنسبة للمنصة لا يزال هذا خطرا صغيرا للأضرار الجانبية.
- عناوين IP للهاتف المحمول يشاركها عدد أكبر بكثير من الأشخاص، ونادرا ما تحظرها المنصات.
التفاصيل الصغيرة التي تهم
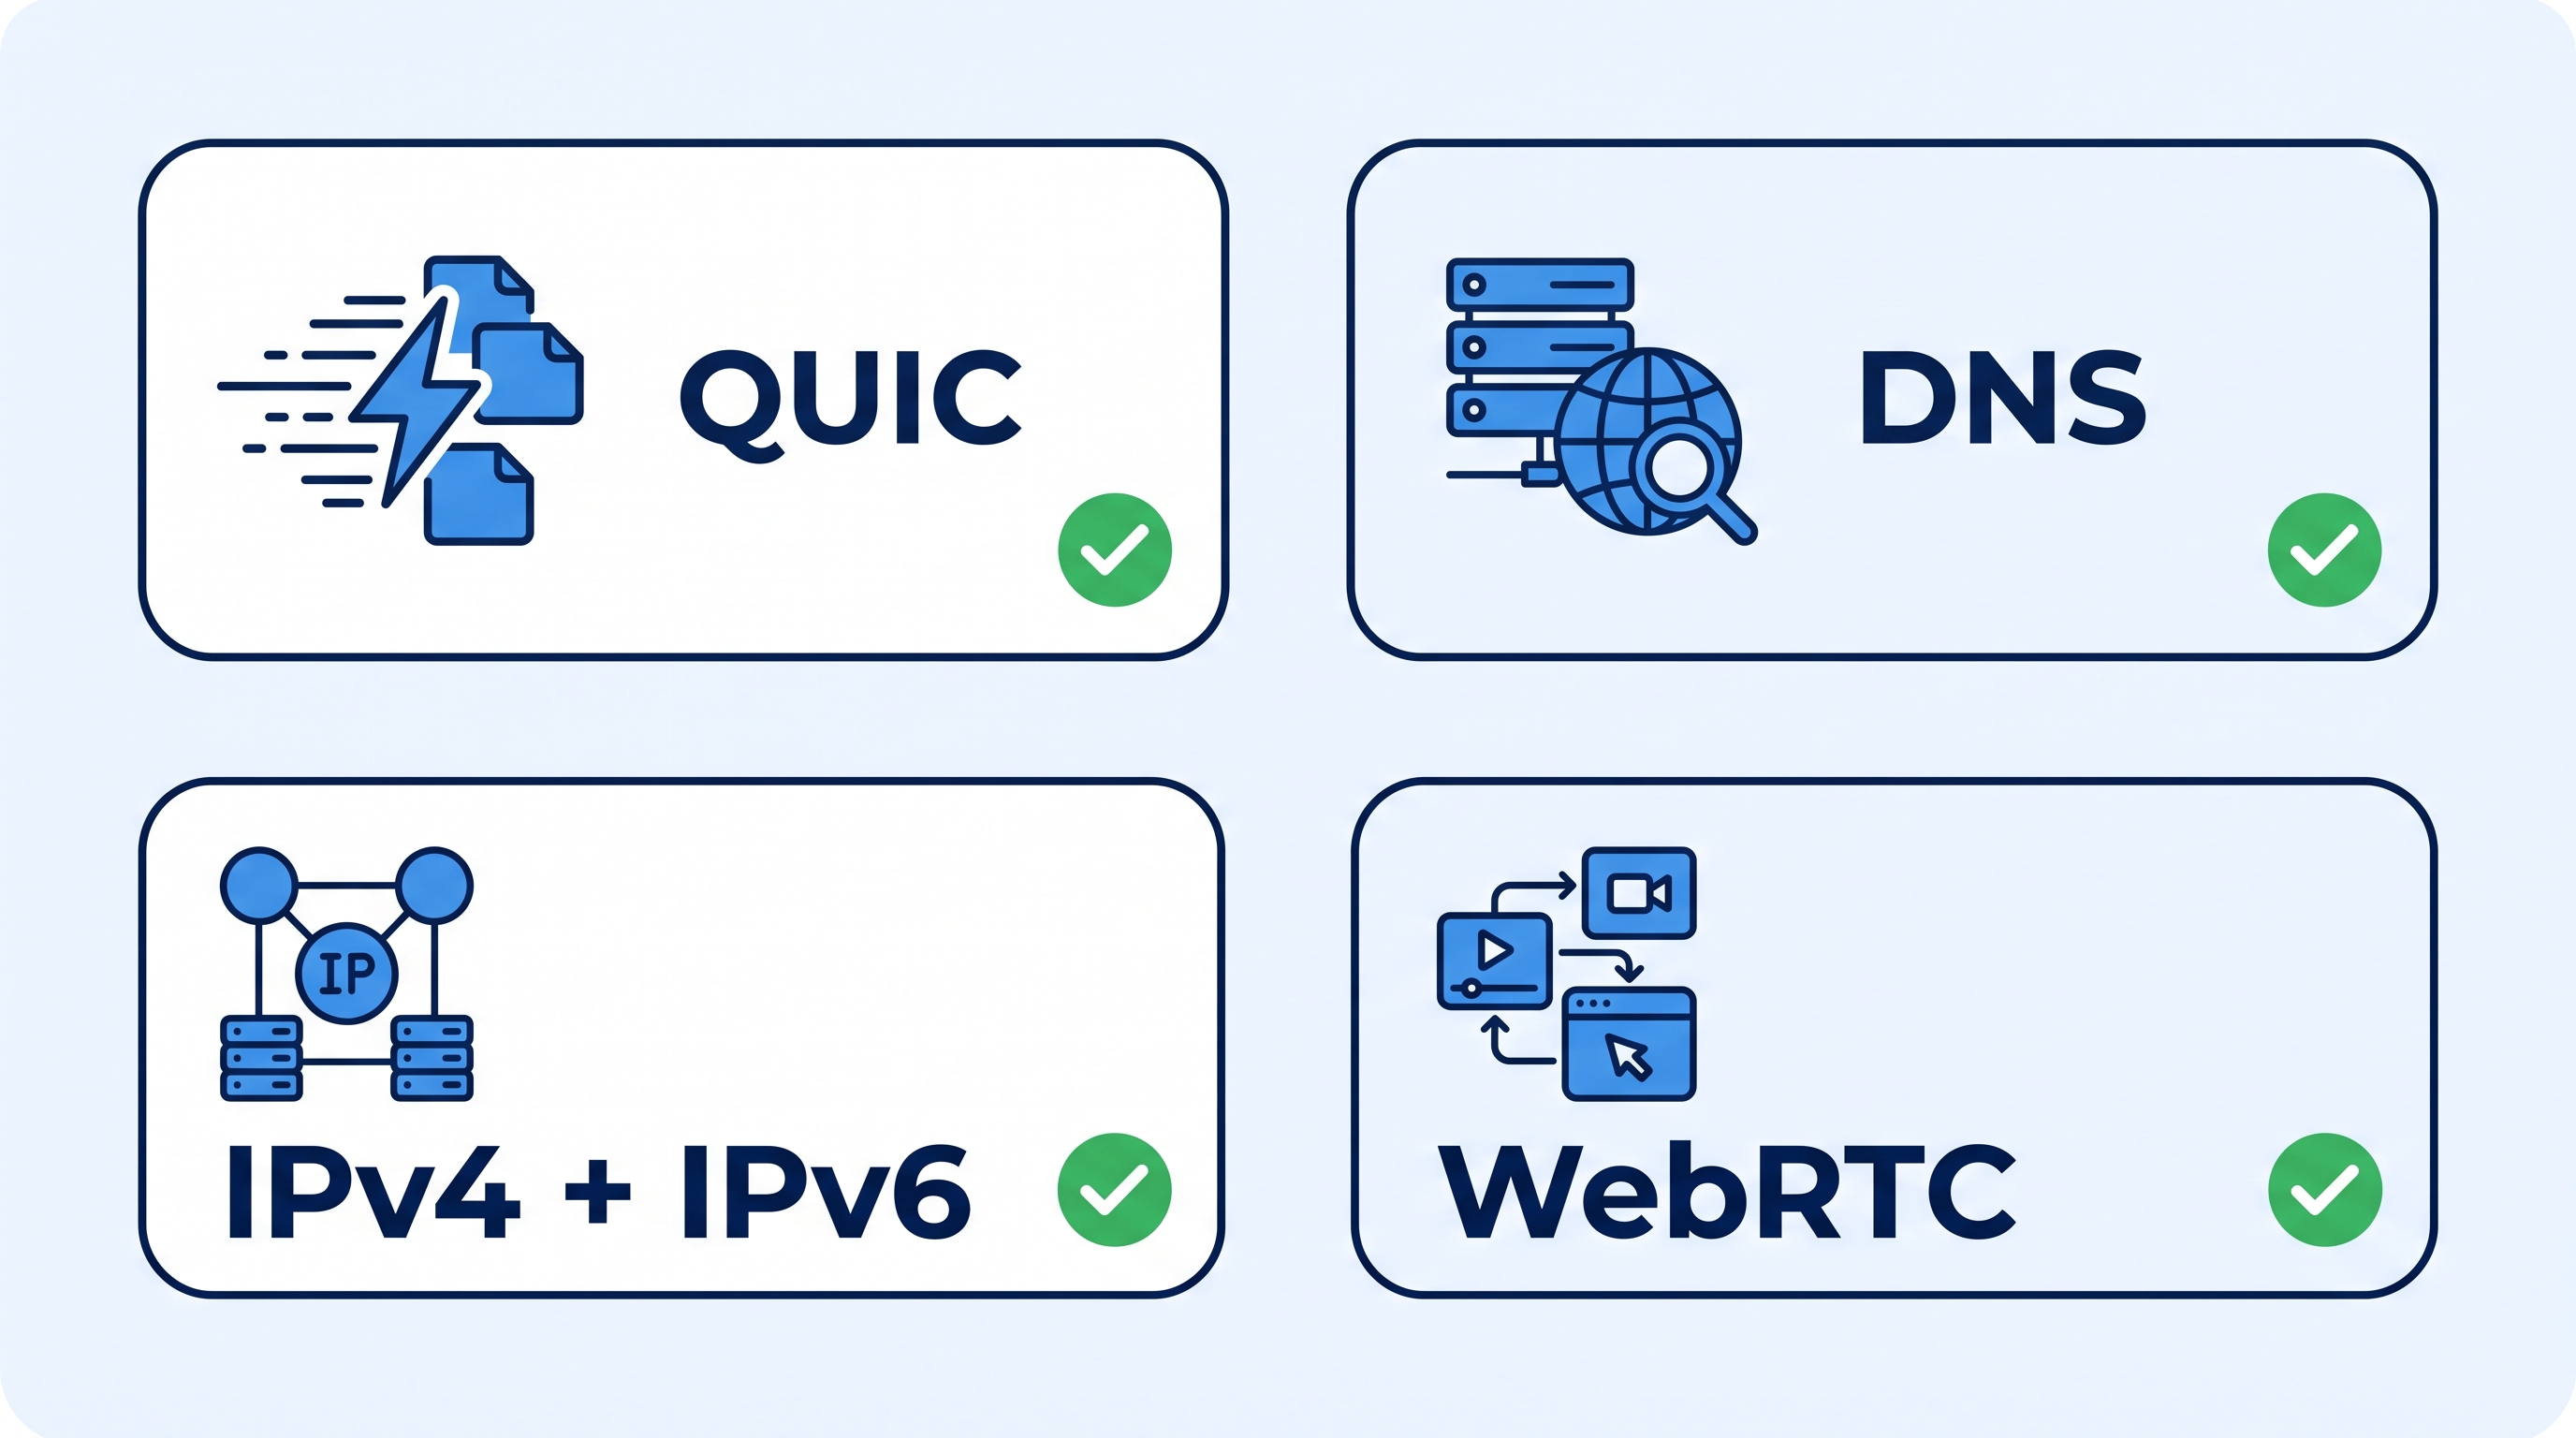
- دعم QUIC. يتم دعم QUIC من قبل جميع المتصفحات الرئيسية. إذا حاول الموقع إنشاء اتصال عبر QUIC، وكان محظورا، فلن يكون هناك حظر فوري، ولكن fraud score الخاص بك سيكون أعلى من المستخدم العادي.
- تسريبات DNS. يتم نسيان هذا التفصيل من قبل جميع خدمات البروكسي تقريبا. تحقق من البروكسي والمتصفح على browserleaks.com، ودعم QUIC - على detectme.pro. تدعم بروكسيات الهاتف المحمول WexProxy اتصال QUIC وتحمي من تسريبات DNS.
- Dual stack IPv4 + IPv6. بدأت عناوين IPv4 في النفاد، لذلك يستخدم المشغلون IPv6 بشكل متزايد. قد يبدو وجود كلاهما أكثر موثوقية، ولكن إذا كنت تقوم بتزييف نظام التشغيل، فأنت بحاجة إلى تزييف بصمات كلا المكدسين.
- تسريبات WebRTC. إنها تعتمد على كل من المتصفح المضاد للاكتشاف والبروكسي. "تسرب" بعض البروكسيات عنوان IP الحقيقي عبر UDP، لذلك قبل بدء العمل، تحقق مما إذا كان هناك عدم تطابق في الـ IP (مرة أخرى browserleaks.com).
كيف تتحقق من الإعداد قبل البدء
فحص قصير قبل العمل ينقذ الحسابات. قم بإجرائه في كل مرة تقوم فيها بتغيير البروكسي أو المتصفح أو الملف الشخصي:
- افتح الملف الشخصي وتحقق من عنوان IP. تأكد من أن الـ IP والبلد والمدينة كما تتوقع، وأن المنطقة الزمنية ولغة الملف الشخصي تتطابق مع موقع البروكسي.
- تحقق من التسريبات. على browserleaks.com، انظر إلى DNS و WebRTC. يجب أن تنتمي خوادم DNS إلى شبكة البروكسي (بالنسبة لبروكسيات الهاتف المحمول - إلى مشغل الهاتف المحمول)، ويجب ألا يظهر WebRTC عنوان IP الحقيقي الخاص بك.
- تحقق من QUIC. على detectme.pro، تأكد من أن QUIC يعمل عبر البروكسي.
- قارن المكدسات. إذا كنت تقوم بتزييف نظام التشغيل، فتأكد من أن بصمة TCP/IP وبصمة المتصفح لا تتعارضان مع بعضهما البعض، لكل من IPv4 و IPv6.
- وبعد ذلك فقط قم بتسجيل الدخول إلى الحساب. لا ينبغي أن يلمس الملف الشخصي الذي لم يجتز أيا من هذه الفحوصات حسابا حقيقيا.
لماذا غالبا ما تقتل بروكسيات SDK وشبكات الروبوت (botnets) الحسابات على الشبكات الاجتماعية
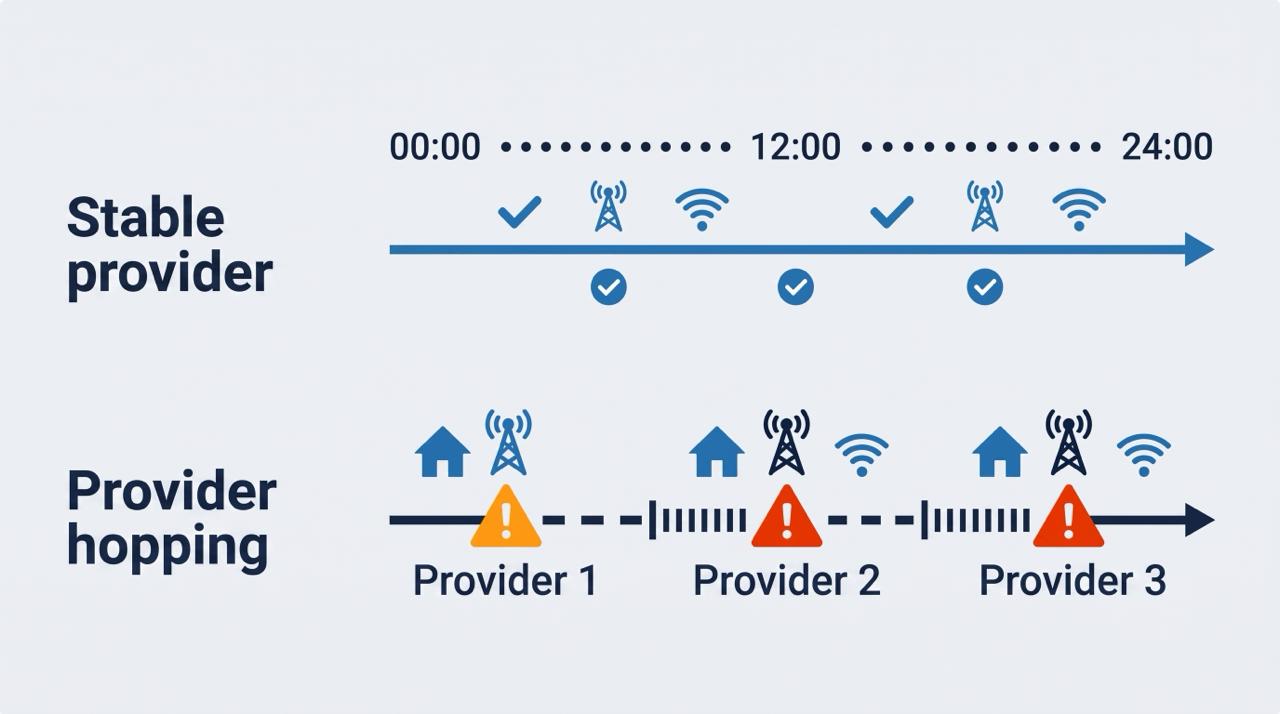
لتبدو كمستخدم حقيقي، فكر في كيفية تعامل الشخص الحقيقي مع حسابه. في الصباح يقوم بتسجيل الدخول من شبكة Wi-Fi المنزلية. في المكتب أو على الطريق، يستخدم الهاتف، ويتغير الـ IP الخاص به إلى مشغل الهاتف المحمول. في المساء، يعود اتصال المنزل مرة أخرى. المجموع: مزود منزلي واحد، مشغل هاتف محمول واحد، ونمط يمكن التنبؤ به.
قارن هذا الآن بالبروكسيات المستندة إلى SDK أو شبكات الروبوت، والتي تباع عادة على أنها "بروكسيات على أجهزة أشخاص حقيقيين". عندما تنفد بطارية مالك الهاتف أو يدخل إلى متجر، ينقطع الاتصال، وتحصل على عنوان IP آخر لمزود آخر دون سابق إنذار. من وجهة نظر المنصة، يبدو الأمر كالتالي:
هذا الصباح، قام المستخدم بتسجيل الدخول من IP تابع لـ Comcast في واشنطن. بعد ست ساعات، أصبح المزود Verizon في نيويورك. بعد ساعتين أخريين تغير مرة أخرى. وفي كل مرة تكون بصمة TCP/IP مختلفة.
هذا نمط مشبوه، ويمكن حظر الحساب في غضون يوم واحد فقط بسبب قفزات المزودين، حتى لو كان كل شيء آخر نظيفا.
لا تستطيع WexProxy ضمان إنشاء غير محدود للحسابات وحظر بنسبة 0٪، ولكن تم بناء الإعداد لإبقاء معدل الحظر منخفضا قدر الإمكان:
- دعم QUIC و UDP - يعمل البرنامج بشكل أكثر استقرارا، و fraud score أقل
- الحماية من تسريبات DNS و WebRTC - أنت تظهر باستخدام DNS الخاص بمشغل الهاتف المحمول
- أجهزة مملوكة ومستأجرة بـ جلسات ثابتة لأشهر على نفس المزود
- 99.9٪ وقت تشغيل البروكسي - يعتني المزارعون بالأجهزة
- عناوين IP حقيقية للهاتف المحمول، بدون مشغلين افتراضيين
العامل 2: النشاط
هذا العامل بالغ الأهمية إذا كنت تعمل مع الأتمتة. تراقب المواقع كيفية تحرك المؤشر، وسرعة حل CAPTCHA والعديد من الإشارات السلوكية الأخرى. لهذا السبب بالتحديد، تضيف برامج التسجيل التلقائي عالية الجودة فترات توقف وتأخيرات شبيهة بالبشر.
أيضا، لا ينبغي عليك تسجيل 10 حسابات أو أكثر من عنوان IP واحد في نفس الوقت. هذا وحده يكفي للتعرض للحظر. من هذا ينبع عدد من القواعد العملية:
- قم بتمديد التسجيلات بمرور الوقت. لا ينشئ الأشخاص الحقيقيون مجموعة من الحسابات في بضع دقائق.
- اجعل فترات التوقف غير منتظمة. تبدو التأخيرات المتطابقة بين الإجراءات وكأنها نص برمجي.
- لا تتسرع في الأيام الأولى. يختلف الحساب الجديد الذي يؤدي على الفور إجراءات ثقيلة أو رتيبة عن المستخدم الجديد العادي.
- اربط حسابا واحدا ببيئة مستقرة واحدة (ملف شخصي واحد، مزود واحد)، بدلا من نقله من مكان إلى آخر.
العامل 3: المتصفح المضاد للاكتشاف
ما الذي يجب الانتباه إليه عند الاختيار والإعداد:
- الحماية من تسريبات DNS و WebRTC و دعم UDP
- جودة التزييف. يجب أن تكون القيم المزيفة متسقة مع بعضها البعض.
- إصدار محرك المتصفح. تحقق من إصدار Chrome المستخدم وكم مرة يتم تحديثه. تجنب المتصفحات المضادة للاكتشاف القديمة: كقاعدة عامة، تعلمت المنصات بالفعل كيفية اكتشافها، لذا ابحث عن الحلول الحديثة.
- واقعية الأجهزة. تأكد من أن خصائص الملف الشخصي تتطابق مع أجهزة حقيقية، لأن بعض المتصفحات المضادة للاكتشاف قد تنشئ ملفات تعريف لـ أجهزة غير موجودة.
- لا تقم بتغيير نظام التشغيل. استخدم نظام التشغيل الخاص بك وحافظ على توافق الملف الشخصي معه.
الأخطاء الشائعة
- الثقة في أجهزة الفحص فقط. النتيجة الخضراء لاختبار البصمة لا تغطي السلوك وتاريخ الحساب واستقرار المزود.
- خلط الإشارات. يخلق بروكسي الهاتف المحمول مع ملف شخصي مخصص لسطح المكتب فقط ولغة ومنطقة زمنية غير متطابقتين التناقضات الدقيقة التي تبحث عنها أنظمة مكافحة الاحتيال.
- تجاهل التسريبات. مشاكل DNS و WebRTC و QUIC صغيرة، لكنها تضيف مخاطر في كل مرة.
- استخدام عنوان IP واحد لمجموعات من الحسابات. هذه واحدة من أسرع الطرق للتعرض للحظر.
- العمل على شبكات غير مستقرة. التغيير المتكرر للمزود لا يشبه يوم المستخدم الحقيقي على الإطلاق.
أين يكمن دور تصفية صفحة الهبوط هنا
كل ما سبق يحمي جانب الحساب: من يقوم بتسجيل الدخول وكيف يتصرف. تحتوي الحملة أيضا على جانب ثانٍ - الصفحة التي يؤدي إليها الإعلان. يقوم المشرفون والروبوتات بالتحقق منها أيضا، لذا فهي تحتاج إلى طبقة الحماية الخاصة بها. هنا يأتي دور خدمة تصفية الزيارات مثل Cloaking.House: فهي تفصل الزوار الحقيقيين عن المدققين والروبوتات من جانب الخادم، بحيث يكمل إعداد الحسابات وإعداد صفحة الهبوط بعضهما البعض ولا يتركان أي ثغرات.
قائمة تحقق قصيرة
- يتوافق نوع البروكسي مع حساسية المنصة (بالنسبة للأكثر حساسية - الهاتف المحمول)
- ليس أكثر من بضعة حسابات لكل عنوان IP، مع إعداد التدوير
- تم التحقق من DNS و WebRTC و QUIC قبل بدء العمل
- يغطي تزييف نظام التشغيل بصمات كل من IPv4 و IPv6
- تظل الجلسات على مزود واحد ولا تقفز بين الشبكات
- تستخدم الأتمتة فترات توقف واقعية ولا تنشئ حسابات على شكل مجموعات
- المتصفح المضاد للاكتشاف محدث وينشئ أجهزة واقعية
- تتم تصفية الزيارات إلى صفحة الهبوط أيضا
خاتمة
لقد قمنا بتحليل عوامل الاكتشاف الرئيسية، وهناك عوامل أخرى لم نتطرق إليها. ولكن إذا قمت بتطبيق ما هو موصوف أعلاه، فأنت تعرف بالفعل معظم ما هو مطلوب لجعل حساباتك تبدو مثل حسابات المستخدمين الحقيقيين للشبكات الاجتماعية.
كن أول من يشارك رأيه!
نحن نقدر ملاحظاتك — شاركنا رأيك.