

आपने एक अभियान शुरू किया, क्लिक आ रहे हैं, CTR सामान्य से अधिक है, लेकिन कन्वर्जन लगभग शून्य है। पहला विचार: कमजोर क्रिएटिव या अनुपयुक्त ऑफर। लेकिन अक्सर कारण दूसरा होता है: क्लिक का एक बड़ा हिस्सा इंसानों से नहीं आया है। विज्ञापन धोखाधड़ी (बॉट्स, क्लिक फार्म, क्लिक धोखाधड़ी, स्रोत स्पूफिंग) ऐसे ट्रैफिक के लिए बजट काट लेती है जो कभी कुछ नहीं खरीदेगा।
इस लेख में हम समझेंगे कि धोखाधड़ी के कौन-कौन से प्रकार होते हैं, आंकड़ों में किन संकेतों से यह दिखाई देती है, ट्रैफिक फ़िल्टरिंग कैसे काम करती है और सबसे महत्वपूर्ण बात, यह कैसे जांचें कि सुरक्षा बॉट्स को रोकती है, न कि आपके खरीदारों को।
व्यवहार में धोखाधड़ी की क्या कीमत चुकानी पड़ती है
धोखाधड़ी एक साथ तीन मेट्रिक्स पर असर डालती है, और यह हमेशा स्पष्ट नहीं होता:
- प्रत्यक्ष नुकसान। आप उन क्लिक के लिए भुगतान करते हैं जो परिणाम नहीं ला सकते थे।
- विकृत एनालिटिक्स। कन्वर्जन, CPA और ROI की गणना इंसानों और बॉट्स के मिश्रण पर की जाती है, इसलिए स्केलिंग के निर्णय गलत डेटा पर लिए जाते हैं।
- एल्गोरिदम का खराब प्रशिक्षण। प्लेटफॉर्म पिछली ऑडियंस के व्यवहार के आधार पर विज्ञापन दिखाने को ऑप्टिमाइज़ करते हैं। यदि उसमें बहुत सारे बॉट्स हैं, तो सिस्टम वैसा ही ट्रैफिक ढूंढना सीख लेता है।
एक काल्पनिक उदाहरण। दैनिक बजट $500 है, जिसमें से 20% गैर-लक्षित क्लिक पर चला गया। यह प्रति दिन $100, या प्रति माह लगभग $3 000 है, जिससे एक भी बिक्री नहीं हुई। और यह केवल प्रत्यक्ष नुकसान है, इसमें अभियान के बारे में निकाले गए गलत निष्कर्ष शामिल नहीं हैं।
विज्ञापन धोखाधड़ी क्या है और इसके प्रकार क्या हैं
विज्ञापन धोखाधड़ी (ad fraud) ऐसे कोई भी इंप्रेशन, क्लिक, इंस्टॉल या लीड हैं जो उपयोगकर्ता की गतिविधियों जैसे दिखते हैं, लेकिन होते नहीं हैं। विज्ञापनदाता इनके लिए भी ठीक वैसे ही भुगतान करता है जैसे वास्तविक ट्रैफिक के लिए।
| धोखाधड़ी का प्रकार | यह कैसा दिखता है | किस बात पर ध्यान दें |
|---|---|---|
| बॉट्स | स्क्रिप्ट और हेडलेस ब्राउज़र पेज खोलते हैं और क्लिक करते हैं। साधारण बॉट्स सर्वर IP से आते हैं, उन्नत बॉट्स सामान्य ब्राउज़र का रूप धारण करते हैं | डेटा सेंटर के IP, एक जैसे user-agent, 0-2 सेकंड की विज़िट |
| क्लिक फार्म | वास्तविक डिवाइस और लोग जो पैसे के लिए क्लिक करते हैं | दोहराए जाने वाले पैटर्न, लक्षित जियो के समय से बाहर की गतिविधि |
| क्लिक धोखाधड़ी | प्रतिस्पर्धी या बेईमान पार्टनर जानबूझकर आपका बजट खर्च करते हैं | एक ही IP या सबनेट से बहुत सारे क्लिक |
| स्रोत स्पूफिंग | ट्रैफिक को किसी गुणवत्तापूर्ण प्लेटफॉर्म से आने वाले ट्रैफिक के रूप में दिखाया जाता है | रेफरर घोषित प्लेटफॉर्म से मेल नहीं खाता |
| फर्जी इंस्टॉल और लीड | भुगतान पाने के लिए फॉर्म और एप्लिकेशन स्वचालित रूप से भरे जाते हैं | फॉर्म में एक जैसा डेटा, बिना बिक्री के आवेदनों में अचानक उछाल |
विज्ञापन नेटवर्क के मॉडरेशन बॉट्स अलग श्रेणी में आते हैं। वे धोखाधड़ी नहीं हैं, लेकिन आंकड़ों के लिए यह भी गैर-लक्षित ट्रैफिक है: वे विज्ञापन और लैंडिंग पेज की जांच करते हैं, खरीदारी नहीं करते।
आंकड़ों में बॉट ट्रैफिक के संकेत
कोई एक संकेत अभी कुछ साबित नहीं करता, लेकिन कई संकेत एक साथ होने पर जांच करना जरूरी है:
- लगभग शून्य कन्वर्जन के साथ उच्च CTR;
- 0-2 सेकंड लंबी विज़िट और लगभग 100% बाउंस रेट;
- डेटा सेंटर और होस्टिंग के IP से आने वाले क्लिक का बड़ा हिस्सा;
- सैकड़ों विज़िट में एक जैसे user-agent, स्क्रीन रेजोल्यूशन और ब्राउज़र वर्जन;
- लक्षित जियो के समय के अनुसार रात में क्लिक में अचानक वृद्धि;
- ब्राउज़र की भाषा और टाइम ज़ोन का IP के देश से मेल न खाना;
- एक-दो प्रोवाइडर या एक ही सबनेट में क्लिक का केंद्रित होना;
- बिना रेफरर के या ऐसे रेफरर के साथ विज़िट जो प्लेटफॉर्म से मेल नहीं खाता।
त्वरित निदान कैसे करें
- विज्ञापन खाते के क्लिक की तुलना अपने एनालिटिक्स की विज़िट से करें। बड़ा अंतर होने का मतलब है कि क्लिक का एक हिस्सा पेज तक नहीं पहुंच रहा है या ये ऐसे बॉट्स हैं जो एनालिटिक्स स्क्रिप्ट नहीं चलाते।
- टैग के आधार पर ट्रैफिक को विभाजित करें। प्रत्येक प्लेटफॉर्म और क्रिएटिव के लिए अलग-अलग UTM टैग दिखाएंगे कि अजीब विज़िट कहां से आ रही हैं।
- प्रोवाइडर और देशों के अनुसार वितरण देखें। किसी एक नेटवर्क या टारगेटिंग से बाहर के देश की ओर अचानक झुकाव संदिग्ध है।
- समय की जांच करें। लक्षित जियो की रात के समय होने वाले पीक अक्सर स्वचालित ट्रैफिक से जुड़े होते हैं।
ट्रैफिक फ़िल्टरिंग कैसे काम करती है
फ़िल्टरिंग सेवा मुख्य पेज पर पहुंचने से पहले प्रत्येक विज़िट की जांच करती है और तय करती है कि क्या दिखाना है। जांच कई स्तरों पर होती है:
- IP डेटा। देश और शहर, प्रोवाइडर, नेटवर्क का प्रकार। डेटा सेंटर के पते, सार्वजनिक VPN और ज्ञात प्रॉक्सी नेटवर्क अक्सर सबसे पहले रोके जाते हैं।
- डिवाइस और ब्राउज़र। ऑपरेटिंग सिस्टम, ब्राउज़र, डिवाइस का प्रकार, ऑटोमेशन के संकेत। सर्वर पर "आदर्श" Chrome वाला बॉट छोटी-छोटी विसंगतियों के समूह से पकड़ में आ जाता है।
- विज़िट का संदर्भ। रेफरर, लिंक टैग, ब्राउज़र की भाषा, टाइम ज़ोन। यदि पैरामीटर एक-दूसरे के विपरीत हैं, तो विज़िट संदिग्ध लगती है।
- व्यवहार और सीमाएं। एक निश्चित अवधि में एक ही IP या डिवाइस ने कितनी बार क्लिक किया। सीमा से अधिक दोहराव क्लिक धोखाधड़ी का सामान्य संकेत है।
- सूचियां। पिछले अभियानों से एकत्रित पतों और सबनेट की ब्लैकलिस्ट, और आपकी जांच के लिए व्हाइटलिस्ट।
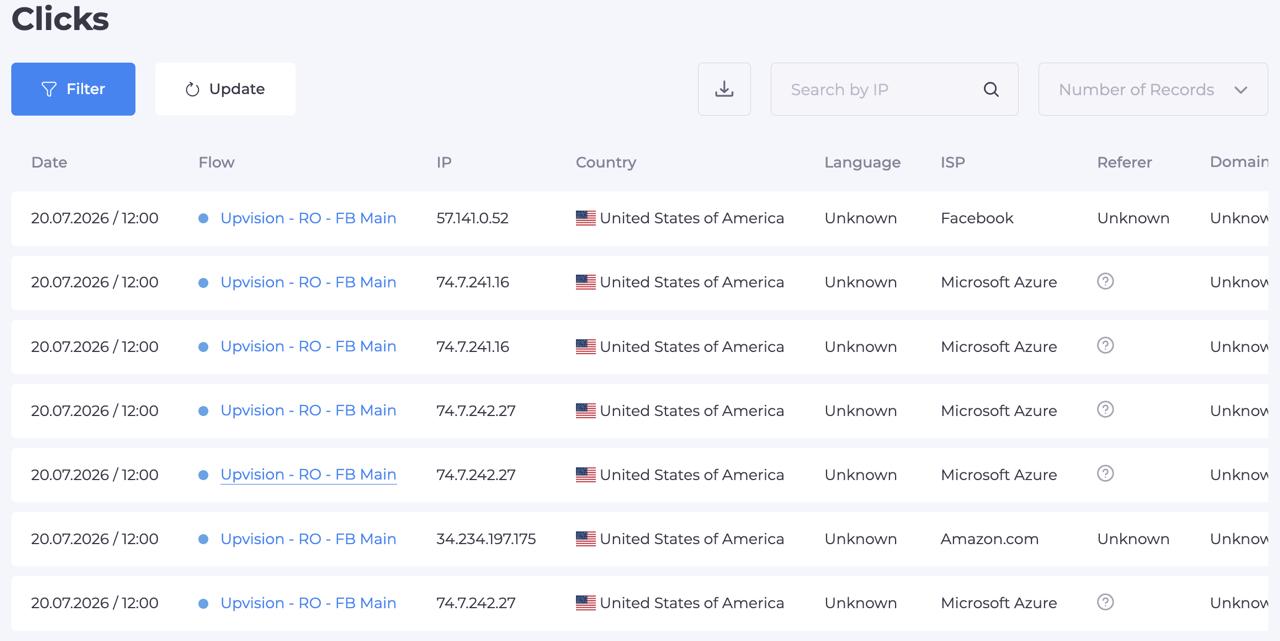
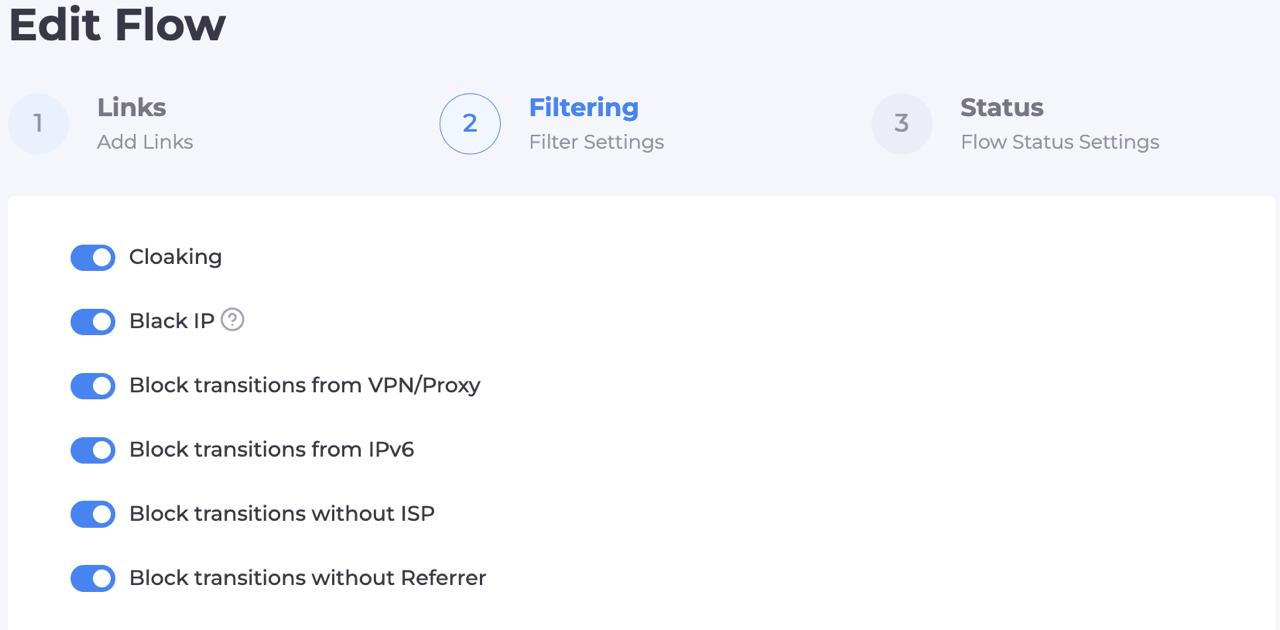
उदाहरण के लिए, Cloaking.House में फ़िल्टर एक ही flow में एकत्रित हैं: आप IP, VPN और प्रॉक्सी, IPv6, प्रोवाइडर, रेफरर, डिवाइस, OS, ब्राउज़र, भाषा और टाइम ज़ोन के आधार पर ट्रैफिक को रोक सकते हैं, क्लिक की सीमा निर्धारित कर सकते हैं और अपनी खुद की ब्लैक और व्हाइटलिस्ट रख सकते हैं। गैर-लक्षित विज़िट को एक अलग पेज दिखता है, जबकि लक्षित विज़िट आगे बढ़ जाती है। क्लिक लॉग में प्रत्येक विज़िट के लिए परिणाम और सक्रिय हुआ फ़िल्टर दिखाई देता है, जिसका अर्थ है कि निर्णयों पर आंख मूंदकर विश्वास करने के बजाय उनकी जांच की जा सकती है।
सेटअप कहां से शुरू करें
| स्तर | क्या सक्रिय करें | कब उपयुक्त है |
|---|---|---|
| बुनियादी | डेटा सेंटर, VPN और प्रॉक्सी नेटवर्क, जियो बेमेल | पहला लॉन्च, छोटा बजट |
| मध्यम | साथ में डिवाइस, OS, ब्राउज़र, भाषा और टाइम ज़ोन | स्पष्ट ऑडियंस वाले अभियान |
| उन्नत | साथ में क्लिक सीमा, रेफरर फ़िल्टर और कस्टम सूचियां | बड़े बजट, क्लिक धोखाधड़ी का संदेह |
बुनियादी स्तर से शुरुआत करें और लॉग डेटा के आधार पर जटिलता बढ़ाएं, न कि इसके विपरीत। नियम जितने सख्त होंगे, वास्तविक लोगों के ब्लॉक होने का जोखिम उतना ही अधिक होगा।
यह कैसे जांचें कि फ़िल्टर सही काम कर रहे हैं
फ़िल्टर सेट करना ही काफी नहीं है: उनकी दोनों तरफ से जांच करनी होती है। बॉट को रोका जाना चाहिए, और लक्षित देश के वास्तविक उपयोगकर्ता को सही पेज पर पहुंचना चाहिए। दूसरे हिस्से में गलती अधिक महंगी पड़ती है: आप क्लिक के लिए भुगतान करते हैं और खुद ही खरीदार को गलत जगह भेज देते हैं।
| परीक्षण | कैसे करें | अपेक्षित परिणाम |
|---|---|---|
| बॉट के रूप में प्रवेश | सर्वर IP से या सार्वजनिक VPN के माध्यम से अभियान का लिंक खोलें | गैर-लक्षित पेज |
| जियो के उपयोगकर्ता के रूप में प्रवेश | उसी लिंक को आवश्यक देश के आवासीय IP से खोलें | मुख्य पेज |
| दूसरे देश से प्रवेश | किसी अन्य जियो के IP के साथ वही परीक्षण करें | गैर-लक्षित पेज |
| दूसरे डिवाइस से प्रवेश | यदि टारगेटिंग केवल मोबाइल के लिए है, तो लिंक को डेस्कटॉप से खोलें | गैर-लक्षित पेज |
| लॉग से मिलान | सेवा के लॉग की जांच करें | प्रत्येक परीक्षण को अपेक्षित निर्णय और कारण प्राप्त हुआ |
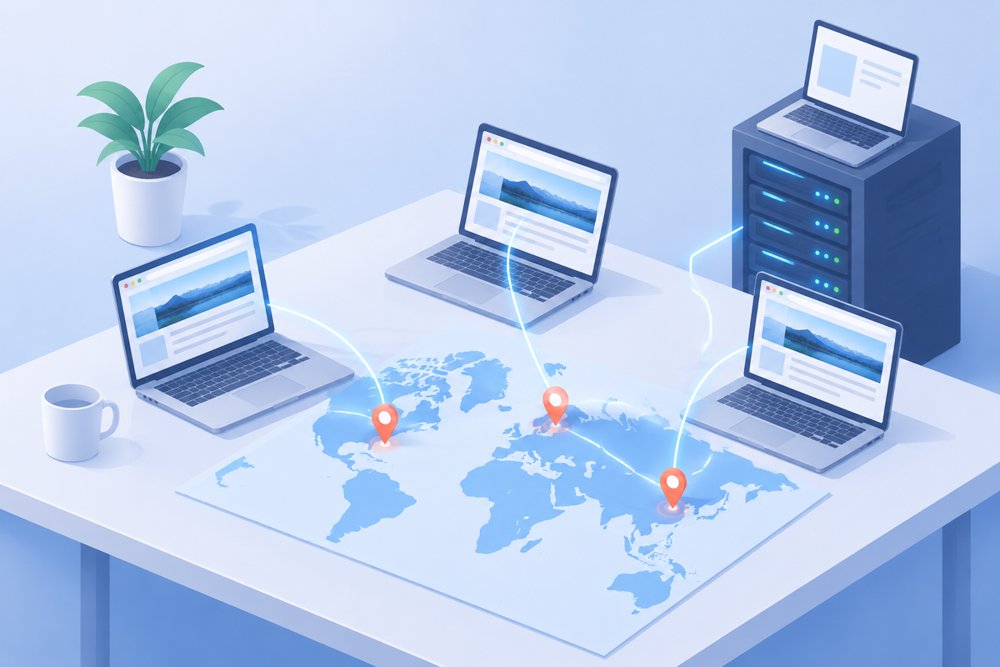
दूसरे परीक्षण के लिए देश, शहर और प्रोवाइडर के चयन वाले आवासीय प्रॉक्सी उपयुक्त हैं: विज़िट बिल्कुल स्थानीय उपयोगकर्ता जैसी दिखती है। विभिन्न क्षेत्रों में विज्ञापनों और लैंडिंग पेजों की जांच कैसे की जाती है, इसके बारे में अधिक जानकारी विज्ञापन सत्यापन के लिए प्रॉक्सी पेज पर उपलब्ध है।
प्रत्येक जियो के लिए उपयुक्त प्रॉक्सी, भाषा और टाइम ज़ोन के साथ एक अलग ब्राउज़र प्रोफ़ाइल रखना सुविधाजनक होता है। इस तरह फ़िल्टर में किसी भी बदलाव के बाद कुछ ही मिनटों में जांच दोहराई जा सकती है।
यदि फ़िल्टर वास्तविक लोगों को रोक रहा है तो क्या करें
यह सबसे महंगी गलती है, इसलिए इसे अलग से ट्रैक करना चाहिए:
- क्लिक लॉग खोलें और लक्षित जियो की उन विज़िट को ढूंढें जो गैर-लक्षित पेज पर पहुंची हैं।
- देखें कि कौन सा फ़िल्टर सक्रिय हुआ: अक्सर यह प्रोवाइडर, IPv6, भाषा या रेफरर होता है।
- सभी नियमों को एक साथ ढीला करने के बजाय केवल उसी नियम को ढीला करें।
- परीक्षण प्रवेश दोहराएं और क्लिक की अगली खेप के बाद लॉग की जांच करें।
एक समय में केवल एक सेटिंग बदलें: अन्यथा आप यह नहीं समझ पाएंगे कि परिणाम को वास्तव में किस चीज़ ने प्रभावित किया।
बजट सुरक्षा योजना
- बुनियादी फ़िल्टर सक्रिय करें: डेटा सेंटर, VPN और प्रॉक्सी नेटवर्क, जियो बेमेल।
- एक ही IP और डिवाइस से क्लिक की सीमा जोड़ें।
- अभियानों के ट्रैफिक को टैग के अनुसार विभाजित करें ताकि यह देखा जा सके कि कौन सा प्लेटफॉर्म बॉट्स ला रहा है।
- सप्ताह में एक बार लॉग डेटा के आधार पर सबनेट की ब्लैकलिस्ट अपडेट करें।
- फ़िल्टर में प्रत्येक संशोधन के बाद बॉट और उपयोगकर्ता के रूप में परीक्षण प्रवेश दोहराएं।
- विज्ञापन खाते के क्लिक की तुलना उन विज़िट से करें जिन्होंने फ़िल्टर पास किया है। बड़ा अंतर स्रोत की जांच करने का संकेत है।
- उन प्लेटफॉर्म और प्लेसमेंट को बंद कर दें जो लगातार गैर-लक्षित ट्रैफिक लाते हैं।
किन मेट्रिक्स को ट्रैक करें
| मेट्रिक | क्या दिखाता है |
|---|---|
| फ़िल्टर किए गए क्लिक का हिस्सा | कितना ट्रैफिक गैर-लक्षित पेज पर गया |
| क्लिक और विज़िट के बीच का अंतर | कितने क्लिक पेज तक नहीं पहुंचे |
| प्लेटफॉर्म के अनुसार गैर-लक्षित ट्रैफिक का हिस्सा | कौन सा प्लेटफॉर्म सबसे अधिक बेकार ट्रैफिक लाता है |
| पास हुए ट्रैफिक पर कन्वर्जन | बॉट्स के बिना अभियान का वास्तविक CR |
| गैर-लक्षित पेज पर वास्तविक लोगों का हिस्सा | फ़िल्टर की अत्यधिक सख्ती का संकेतक |
सामान्य गलतियां
- अत्यधिक सख्त फ़िल्टर। यदि सभी VPN ट्रैफिक और सभी दुर्लभ ब्राउज़रों को रोक दिया जाए, तो बॉट्स के साथ वास्तविक उपयोगकर्ता भी चले जाते हैं।
- कई फ़िल्टर के बजाय एक फ़िल्टर। आवासीय IP वाला बॉट IP फ़िल्टर को पार कर जाता है, लेकिन ब्राउज़र या सीमाओं के स्तर पर पकड़ा जाता है।
- बदलावों के बाद कोई परीक्षण न करना। नया नियम अनजाने में लक्षित जियो की पहुंच को बंद कर सकता है।
- कोई भी लॉग नहीं देखता। लॉग के विश्लेषण के बिना यह समझना असंभव है कि धोखाधड़ी कहां से आ रही है और किस प्लेटफॉर्म पर प्लेसमेंट बंद करना है।
- सभी प्लेटफॉर्म के लिए एक ही सेटिंग। विभिन्न स्रोतों में ट्रैफिक की संरचना अलग-अलग होती है, और नियमों का एक सार्वभौमिक सेट कम प्रभावी ढंग से काम करता है।
लॉन्च से पहले चेकलिस्ट
- बुनियादी फ़िल्टर सक्रिय हैं (डेटा सेंटर, VPN, प्रॉक्सी, जियो)
- क्लिक की सीमाएं निर्धारित हैं
- प्लेटफॉर्म और क्रिएटिव के अनुसार ट्रैफिक को टैग किया गया है
- परीक्षण किए गए हैं: बॉट, जियो का उपयोगकर्ता, दूसरा देश, दूसरा डिवाइस
- पहले क्लिक के बाद क्लिक लॉग की जांच की गई है
- लॉग के नियमित विश्लेषण और ब्लैकलिस्ट अपडेट करने के लिए एक दिन चुना गया है
निष्कर्ष
धोखाधड़ी को पूरी तरह से समाप्त नहीं किया जा सकता, लेकिन इसे धोखेबाज के लिए महंगा और आपके लिए सस्ता बनाया जा सकता है। IP, डिवाइस, संदर्भ और व्यवहार के आधार पर बहु-स्तरीय फ़िल्टरिंग अधिकांश बॉट्स को रोक देती है, और आवश्यक देशों के IP से नियमित परीक्षण प्रवेश यह पुष्टि करते हैं कि वास्तविक खरीदार सही पेज देख रहे हैं। याद रखें कि किसी भी तकनीकी सेटिंग के साथ विज्ञापन नेटवर्क के नियम लागू होते हैं, इसलिए इन नियमों के दायरे में बजट की सुरक्षा के लिए फ़िल्टरिंग का उपयोग किया जाना चाहिए।
यदि आप व्यवहार में इस प्रक्रिया को जांचना चाहते हैं, तो Cloaking.House में बिना किसी फ़ीचर सीमा के 7 दिनों का निःशुल्क एक्सेस उपलब्ध है: फ़िल्टर सेट करने और परीक्षण प्रवेश चलाने के लिए यह पर्याप्त है।
अक्सर पूछे जाने वाले प्रश्न
विज्ञापन में धोखाधड़ी क्या है? ये ऐसे इंप्रेशन, क्लिक, इंस्टॉल या लीड हैं जो उपयोगकर्ताओं की गतिविधियों की नकल करते हैं। इन्हें बॉट्स, क्लिक फार्म या बेईमान पार्टनर बनाते हैं, और विज्ञापनदाता इनके लिए भुगतान करता है।
यह कैसे समझें कि अभियान में बॉट ट्रैफिक है? संकेतों के संयोजन पर ध्यान दें: बिना कन्वर्जन के उच्च CTR, 0-2 सेकंड की विज़िट, डेटा सेंटर के IP से क्लिक, ब्राउज़रों के एक जैसे पैरामीटर, IP के देश से भाषा या टाइम ज़ोन का मेल न खाना।
क्या फ़िल्टर वास्तविक खरीदारों को रोक सकता है? हां, यदि नियम बहुत सख्त हैं। इसलिए प्रत्येक सेटिंग के बाद लक्षित देश के आवासीय IP से परीक्षण प्रवेश और लॉग की जांच आवश्यक है।
फ़िल्टर की जांच के लिए प्रॉक्सी क्यों आवश्यक हैं? आवश्यक देश के उपयोगकर्ता की नजरों से अभियान को देखने के लिए। आवासीय प्रॉक्सी चुने गए जियो का घरेलू IP देते हैं, जबकि सर्वर IP यह जांचने में मदद करता है कि बॉट को रोका जा रहा है।
क्या विज्ञापन नेटवर्क द्वारा दी जाने वाली सुरक्षा पर्याप्त है? नेटवर्क स्वयं कुछ अमान्य ट्रैफिक को फ़िल्टर करते हैं, लेकिन सभी को नहीं। स्वयं की फ़िल्टरिंग और लॉग का विश्लेषण अभियान के आंकड़ों में बचे हुए ट्रैफिक को देखने में मदद करता है।
फ़िल्टर की समीक्षा कितनी बार करनी चाहिए? सप्ताह में एक बार लॉग देखें और ब्लैकलिस्ट अपडेट करें, और अभियान या फ़िल्टर में किसी भी बदलाव के बाद परीक्षण प्रवेश दोहराएं।
अपनी राय साझा करने वाले पहले व्यक्ति बनें!
हम आपकी प्रतिक्रिया की सराहना करते हैं — अपनी राय साझा करें।