

Sie haben eine Kampagne gestartet, die Klicks laufen, die CTR ist höher als gewöhnlich, aber es gibt kaum Conversions. Der erste Gedanke: ein schwaches Creative oder ein unpassendes Angebot. Doch nicht selten liegt der Grund woanders: Ein erheblicher Teil der Klicks stammt gar nicht von echten Menschen. Ad Fraud (Bots, Klickfarmen, Klickbetrug, Quellen-Spoofing) zehrt Ihr Budget für Traffic auf, der niemals etwas kaufen wird.
In diesem Artikel schauen wir uns an, welche Arten von Ad Fraud es gibt, anhand welcher Anzeichen er in den Statistiken sichtbar wird, wie Traffic-Filterung aufgebaut ist und - was am wichtigsten ist - wie Sie überprüfen, ob der Schutz tatsächlich Bots abfängt und nicht Ihre echten Käufer.
Was Ad Fraud in der Praxis kostet
Ad Fraud trifft gleich drei Kennzahlen auf einmal, und das ist nicht immer sofort offensichtlich:
- Direkte Verluste. Sie zahlen für Klicks, die gar kein Ergebnis bringen konnten.
- Verzerrte Analysen. Conversion-Rate, CPA und ROI werden auf Basis einer Mischung aus Menschen und Bots berechnet, sodass Entscheidungen zur Skalierung auf falschen Daten beruhen.
- Gestörtes Algorithmus-Training. Werbeplattformen optimieren die Ausspielung anhand des Verhaltens der bisherigen Zielgruppe. Wenn darin viele Bots enthalten sind, lernt das System, nach ähnlichem Traffic zu suchen.
Ein fiktives Beispiel. Das Tagesbudget beträgt 500 $, davon gingen 20 % für nicht zielgerichtete Klicks drauf. Das sind 100 $ pro Tag oder rund 3.000 $ im Monat, die keinen einzigen Verkauf eingebracht haben. Und das sind nur die direkten Verluste, ohne Berücksichtigung falscher Schlussfolgerungen für die Kampagne.
Was ist Ad Fraud und welche Arten gibt es
Ad Fraud ist jede Art von Impressionen, Klicks, Installationen oder Leads, die wie eine Nutzeraktion aussehen, es aber nicht sind. Der Werbetreibende zahlt dafür genauso wie für echten Traffic.
| Art von Ad Fraud | Wie es aussieht | Worauf zu achten ist |
|---|---|---|
| Bots | Skripte und Headless-Browser öffnen Seiten und klicken. Einfache Bots greifen über Server-IPs zu, fortgeschrittene tarnen sich als gewöhnliche Browser | Rechenzentrums-IPs, identische User-Agents, Besuche von 0-2 Sekunden Dauer |
| Klickfarmen | Echte Geräte und Menschen, die gegen Geld klicken | Wiederholte Muster, Aktivität außerhalb der üblichen Zeiten des Ziel-Geos |
| Klickbetrug | Konkurrenten oder unlautere Partner verbrauchen absichtlich Ihr Budget | Viele Klicks von denselben IPs oder Subnetzen |
| Quellen-Spoofing | Traffic wird als Traffic von einer hochwertigen Plattform ausgegeben | Referrer stimmt nicht mit der angegebenen Plattform überein |
| Gefälschte Installationen und Leads | Formulare und Apps werden automatisch ausgefüllt, um Auszahlungen zu erhalten | Identische Daten in Formularen, sprunghafter Anstieg von Anfragen ohne Verkäufe |
Gesondert zu betrachten sind die Moderations-Bots der Werbenetzwerke. Sie stellen keinen Betrug dar, sind für die Statistik aber ebenfalls nicht zielgerichteter Traffic: Sie prüfen die Anzeige und die Landingpage, kaufen aber nichts.
Anzeichen für Bot-Traffic in den Statistiken
Ein einzelnes Anzeichen beweist noch nichts, aber mehrere zusammen sind ein Grund, der Sache nachzugehen:
- hohe CTR bei einer Conversion-Rate nahe null;
- Besuche mit einer Dauer von 0-2 Sekunden und einer Absprungrate von rund 100 %;
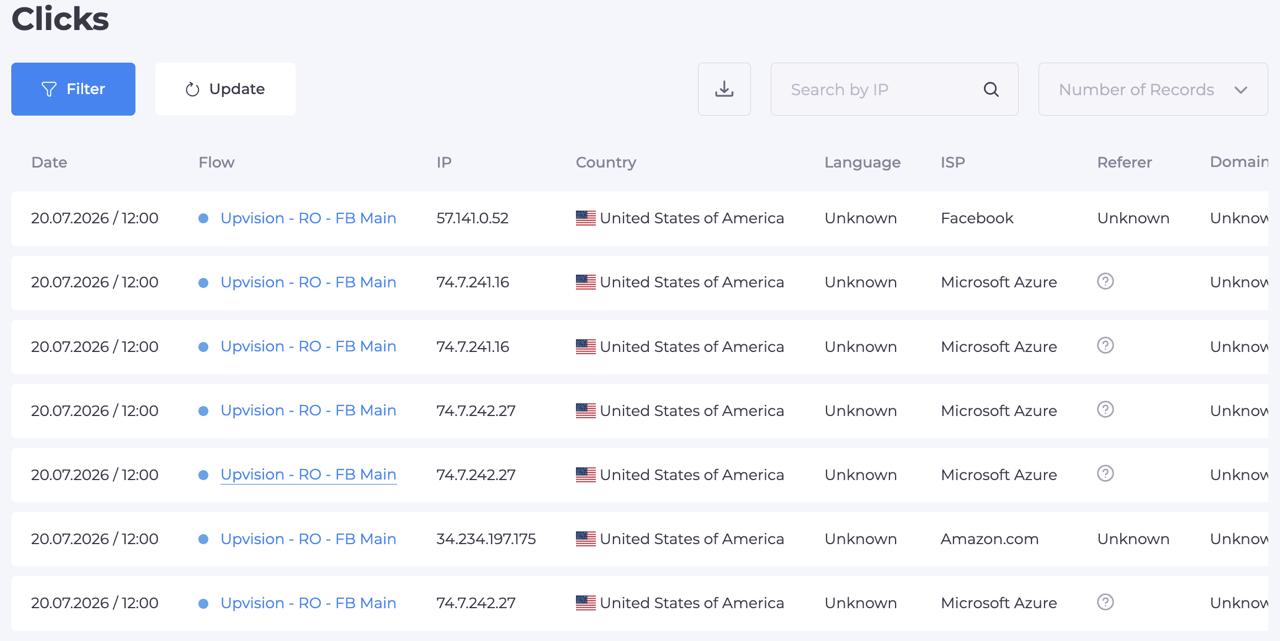
- ein merklicher Anteil an Klicks von Rechenzentrums- und Hosting-IPs;
- identische User-Agents, Bildschirmauflösungen und Browserversionen bei Hunderten von Besuchen;
- Klick-Spitzen nachts nach der Ortszeit des Ziel-Geos;
- Browsersprache und Zeitzone stimmen nicht mit dem Land der IP überein;
- Klicks konzentrieren sich auf ein bis zwei Internetanbieter oder ein einziges Subnetz;
- Aufrufe ohne Referrer oder mit einem Referrer, der nicht zur Plattform passt.
Wie Sie schnell eine Diagnose durchführen
- Vergleichen Sie die Klicks im Werbekonto mit den Besuchen in Ihrer eigenen Analyse. Eine große Diskrepanz bedeutet, dass ein Teil der Klicks die Seite nicht erreicht oder es sich um Bots handelt, die keine Analyse-Skripte ausführen.
- Teilen Sie den Traffic nach Tracking-Parametern auf. Eigene UTM-Parameter für jede Plattform und jedes Creative zeigen, woher seltsame Besuche kommen.
- Schauen Sie sich die Verteilung nach Internetanbietern und Ländern an. Eine starke Verzerrung hin zu einem einzelnen Netzwerk oder einem Land außerhalb des Targetings ist verdächtig.
- Überprüfen Sie die Uhrzeiten. Spitzenwerte in den Nachtstunden des Ziel-Geos hängen oft mit automatisiertem Traffic zusammen.
Wie Traffic-Filterung funktioniert
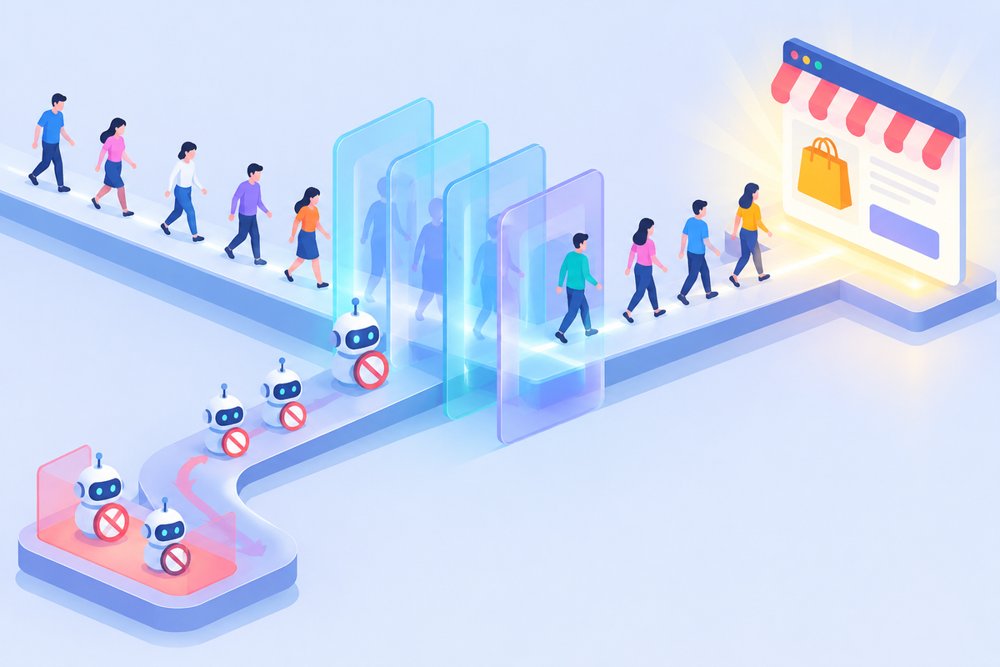
Ein Filter-Service überprüft jeden Besuch, bevor dieser auf die Hauptseite gelangt, und entscheidet, was angezeigt wird. Die Überprüfung erfolgt auf mehreren Ebenen:
- IP-Daten. Land und Stadt, Internetanbieter, Netzwerktyp. Adressen von Rechenzentren, öffentliche VPNs und bekannte Proxy-Netzwerke werden meist als Erste aussortiert.
- Gerät und Browser. Betriebssystem, Browser, Gerätetyp, Anzeichen von Automatisierung. Ein Bot mit einem "perfekten" Chrome auf einem Server verrät sich durch eine Reihe kleiner Unstimmigkeiten.
- Besuchskontext. Referrer, Link-Parameter, Browsersprache, Zeitzone. Wenn sich Parameter widersprechen, wirkt der Besuch verdächtig.
- Verhalten und Limits. Wie oft eine IP oder ein Gerät innerhalb eines Zeitraums geklickt hat. Wiederholungen über das Limit hinaus sind eine typische Spur von Klickbetrug.
- Listen. Blacklists mit Adressen und Subnetzen, die aus vergangenen Kampagnen gesammelt wurden, sowie Whitelists für Ihre eigenen Tests.
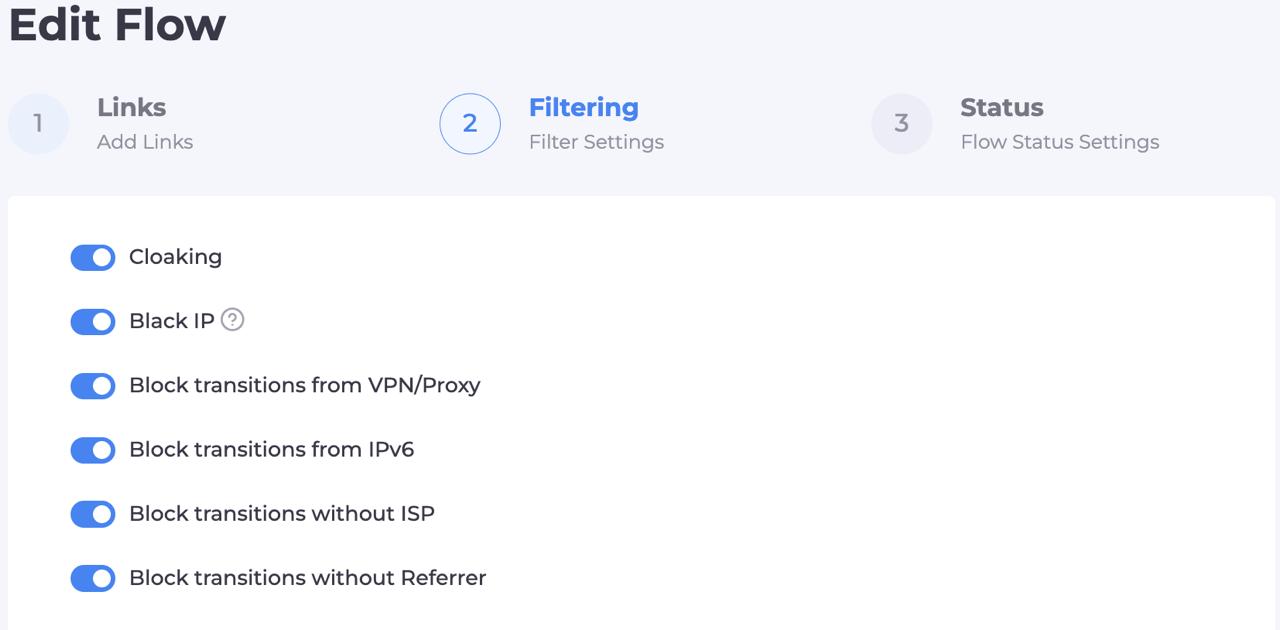
Bei Cloaking.House sind die Filter beispielsweise in einem Flow gebündelt: Sie können Traffic nach IP, VPN und Proxy, IPv6, Internetanbieter, Referrer, Gerät, Betriebssystem, Browser, Sprache und Zeitzone filtern, Klick-Limits festlegen sowie eigene Blacklists und Whitelists pflegen. Nicht zielgerichteter Besuch sieht eine separate Seite, während zielgerichteter Traffic weitergeleitet wird. Im Klick-Protokoll sind für jeden Besuch das Ergebnis und der ausgelöste Filter sichtbar, sodass Entscheidungen überprüft werden können und man sich nicht blind darauf verlassen muss.
Womit man bei der Einrichtung beginnen sollte
| Stufe | Was aktiviert werden sollte | Wann es geeignet ist |
|---|---|---|
| Basis | Rechenzentren, VPN- und Proxy-Netzwerke, Geo-Abweichung | Erster Start, kleines Budget |
| Mittel | Zusätzlich Gerät, Betriebssystem, Browser, Sprache und Zeitzone | Kampagnen mit klar definierter Zielgruppe |
| Erweitert | Zusätzlich Klick-Limits, Referrer-Filter und eigene Listen | Große Budgets, Verdacht auf Klickbetrug |
Beginnen Sie mit der Basisstufe und verfeinern Sie die Regeln anhand der Log-Daten, nicht umgekehrt. Je strenger die Regeln, desto höher das Risiko, echte Menschen auszusortieren.
Wie man überprüft, ob die Filter richtig arbeiten
Es reicht nicht aus, Filter nur einzurichten: Sie müssen von zwei Seiten getestet werden. Ein Bot muss abgefangen werden, und ein echter Nutzer aus dem Zielland muss auf die richtige Seite gelangen. Ein Fehler im zweiten Teil kommt teurer zu stehen: Sie zahlen für den Klick und schicken den Käufer selbst in die falsche Richtung.
| Test | Wie er durchgeführt wird | Erwartetes Ergebnis |
|---|---|---|
| Zugriff als Bot | Öffnen Sie den Kampagnen-Link über eine Server-IP oder ein öffentliches VPN | Nicht zielgerichtete Seite |
| Zugriff als Nutzer aus dem Ziel-Geo | Öffnen Sie denselben Link über eine private Wohnanschluss-IP des gewünschten Landes | Hauptseite |
| Zugriff aus einem fremden Land | Derselbe Test mit der IP eines anderen Geos | Nicht zielgerichtete Seite |
| Zugriff von einem anderen Gerät | Wenn das Targeting nur auf Mobilgeräte ausgerichtet ist, öffnen Sie den Link vom Desktop aus | Nicht zielgerichtete Seite |
| Abgleich mit den Logs | Überprüfen Sie das Protokoll des Services | Jeder Test hat die erwartete Entscheidung und Begründung erhalten |
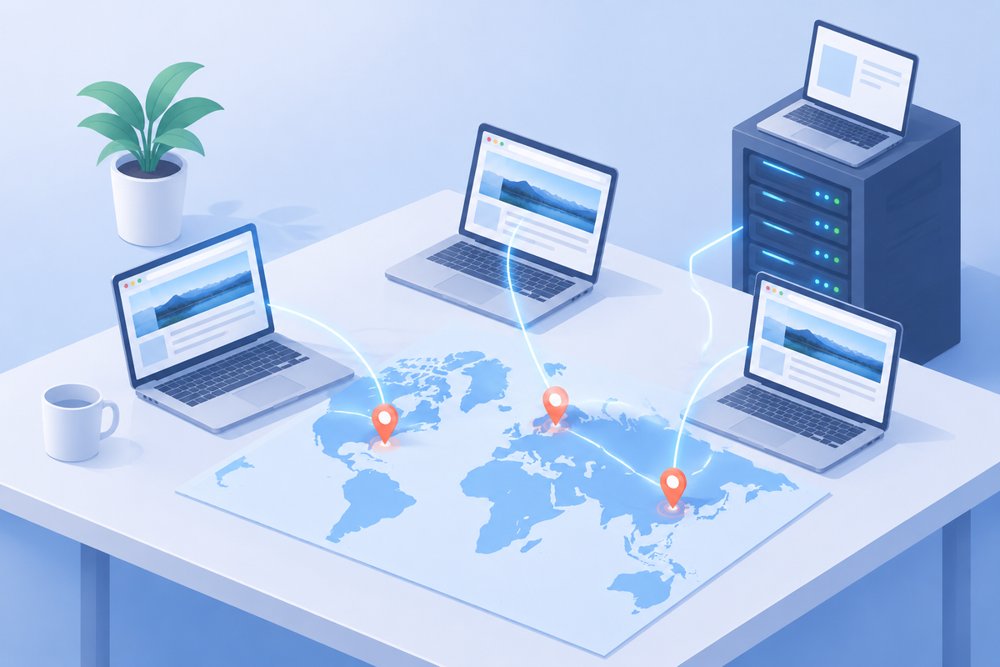
Für den zweiten Test eignen sich Residential-Proxys mit Auswahl von Land, Stadt und Internetanbieter: Der Besuch sieht genauso aus wie der eines lokalen Nutzers. Mehr darüber, wie Anzeigen und Landingpages in verschiedenen Regionen überprüft werden, erfahren Sie auf der Seite über Proxys zur Anzeigenverifizierung.
Es ist praktisch, für jedes Geo ein separates Browserprofil mit passendem Proxy, passender Sprache und Zeitzone vorzuhalten. So lässt sich die Überprüfung nach jeder Änderung an den Filtern in wenigen Minuten wiederholen.
Was tun, wenn der Filter echte Menschen blockiert
Das ist der teuerste Fehler, weshalb er gesondert verfolgt werden sollte:
- Öffnen Sie das Klick-Protokoll und suchen Sie Besuche aus dem Ziel-Geo, die auf der nicht zielgerichteten Seite gelandet sind.
- Schauen Sie nach, welcher Filter ausgelöst hat: Meistens sind es Internetanbieter, IPv6, Sprache oder Referrer.
- Lockern Sie genau diese eine Regel und nicht alle auf einmal.
- Wiederholen Sie die Testzugriffe und prüfen Sie das Protokoll nach der nächsten Portion Klicks.
Ändern Sie immer nur eine Einstellung auf einmal: Andernfalls werden Sie nicht verstehen, was genau das Ergebnis beeinflusst hat.
Plan zum Schutz des Budgets
- Aktivieren Sie die Basisfilter: Rechenzentren, VPN- und Proxy-Netzwerke, Geo-Abweichung.
- Fügen Sie ein Klick-Limit pro IP und Gerät hinzu.
- Teilen Sie den Kampagnen-Traffic nach Tracking-Parametern auf, um zu sehen, welche Plattform Bots bringt.
- Ergänzen Sie einmal pro Woche die Blacklist der Subnetze anhand der Log-Daten.
- Wiederholen Sie nach jeder Filteränderung die Testzugriffe als Bot und als echter Nutzer.
- Vergleichen Sie die Klicks im Werbekonto mit den Besuchen, die den Filter passiert haben. Eine große Diskrepanz ist ein Signal, die Quelle zu überprüfen.
- Deaktivieren Sie Plattformen und Platzierungen, die dauerhaft nicht zielgerichteten Traffic liefern.
Welche Kennzahlen verfolgt werden sollten
| Kennzahl | Was sie zeigt |
|---|---|
| Anteil gefilterter Klicks | Wie viel Traffic auf die nicht zielgerichtete Seite geleitet wurde |
| Diskrepanz zwischen Klicks und Besuchen | Wie viele Klicks die Seite gar nicht erst erreicht haben |
| Anteil nicht zielgerichteten Traffics nach Plattformen | Welche Plattform den meisten Datenmüll liefert |
| Conversion-Rate des durchgelassenen Traffics | Die reale CR der Kampagne ohne Bots |
| Anteil echter Menschen auf der nicht zielgerichteten Seite | Indikator für zu streng eingestellte Filter |
Häufige Fehler
- Zu strenge Filter. Wenn der gesamte VPN-Traffic und alle seltenen Browser blockiert werden, gehen zusammen mit den Bots auch echte Nutzer verloren.
- Ein Filter statt mehrerer. Ein Bot mit einer Wohnanschluss-IP passiert den IP-Filter, verrät sich aber auf Browser-Ebene oder bei den Limits.
- Keine Tests nach Änderungen. Eine neue Regel kann unbemerkt den Zugang für das Ziel-Geo sperren.
- Niemand schaut in die Logs. Ohne Auswertung der Protokolle lässt sich nicht erkennen, woher der Betrug kommt und auf welcher Plattform die Platzierung deaktiviert werden muss.
- Eine Einstellung für alle Plattformen. Die Traffic-Struktur unterscheidet sich je nach Quelle, und ein universeller Regelsatz funktioniert schlechter.
Checkliste vor dem Start
- Basisfilter sind aktiviert (Rechenzentren, VPN, Proxy, Geo)
- Klick-Limits sind festgelegt
- Traffic ist nach Plattformen und Creatives mit Tracking-Parametern markiert
- Tests wurden durchgeführt: Bot, Nutzer aus dem Ziel-Geo, fremdes Land, anderes Gerät
- Klick-Protokoll wurde nach den ersten Aufrufen überprüft
- Ein fester Tag für die regelmäßige Auswertung der Logs und Ergänzung der Blacklist wurde festgelegt
Fazit
Ad Fraud lässt sich nicht vollständig beseitigen, aber man kann ihn für den Betrüger teuer und für Sie günstig machen. Eine mehrstufige Filterung nach IP, Gerät, Kontext und Verhalten fängt den Großteil der Bots ab, während regelmäßige Testzugriffe mit IPs der gewünschten Länder bestätigen, dass echte Käufer die richtige Seite sehen. Denken Sie daran, dass die Richtlinien der Werbenetzwerke bei jeder technischen Einstellung gelten, weshalb die Filterung zum Schutz des Budgets im Rahmen dieser Regeln eingesetzt werden sollte.
Wenn Sie Ihr Setup in der Praxis testen möchten, bietet Cloaking.House 7 Tage kostenlosen Zugang ohne Funktionseinschränkungen: Das reicht aus, um die Filter einzurichten und Testzugriffe durchzuführen.
Häufig gestellte Fragen
Was ist Ad Fraud? Das sind Impressionen, Klicks, Installationen oder Leads, die Nutzeraktionen vortäuschen. Sie werden von Bots, Klickfarmen oder unlauteren Partnern erzeugt, und der Werbetreibende zahlt dafür.
Wie erkennt man, dass eine Kampagne Bot-Traffic enthält? Achten Sie auf eine Kombination von Anzeichen: hohe CTR ohne Conversions, Besuche von 0-2 Sekunden Dauer, Klicks von Rechenzentrums-IPs, identische Browser-Parameter sowie eine Abweichung von Sprache oder Zeitzone vom Land der IP.
Kann ein Filter echte Käufer aussortieren? Ja, wenn die Regeln zu streng sind. Deshalb sind nach jeder Anpassung ein Testzugriff über eine Wohnanschluss-IP des Ziellandes und eine Überprüfung des Protokolls erforderlich.
Wozu braucht man Proxys zum Testen von Filtern? Um die Kampagne mit den Augen eines Nutzers aus dem gewünschten Land zu sehen. Residential-Proxys liefern eine Wohnanschluss-IP des gewählten Geos, während eine Server-IP dabei hilft zu prüfen, ob ein Bot abgefangen wird.
Reicht der Schutz aus, den Werbenetzwerke bieten? Netzwerke filtern einen Teil des ungültigen Traffics selbst heraus, aber nicht alles. Eine eigene Filterung und die Auswertung von Logs helfen dabei, das zu erkennen, was in den Kampagnenstatistiken übrig geblieben ist.
Wie oft müssen Filter überprüft werden? Schauen Sie einmal pro Woche in das Protokoll und ergänzen Sie die Blacklists, und wiederholen Sie nach jeder Änderung an der Kampagne oder den Filtern die Testzugriffe.
Seien Sie der Erste, der seine Meinung teilt!
Wir schätzen Ihr Feedback — teilen Sie uns Ihre Meinung mit.