

لقد أطلقت حملتك الإعلانية، والنقرات تتدفق، ونسبة النقر إلى الظهور أعلى من المعتاد، ولكن التحويلات تكاد تكون معدومة. أول ما يخطر ببالك: تصميم إعلاني ضعيف أو عرض غير مناسب. لكن السبب غالباً ما يكون مختلفاً: جزء كبير من النقرات لم يأتِ من البشر. الاحتيال الإعلاني (البوتات، ومزارع النقرات، والنقر الاحتيالي، وتزييف المصادر) يستهلك ميزانيتك على ترافيك لن يشتري أي شيء أبداً.
في هذا المقال، سنستعرض أنواع الاحتيال، والعلامات التي تكشفه في الإحصائيات، وكيفية عمل تصفية الترافيك، والأهم من ذلك، كيفية التحقق من أن الحماية تحجب البوتات وليس عملاءك.
ما هي تكلفة الاحتيال على أرض الواقع
يضرب الاحتيال ثلاثة مقاييس في وقت واحد، ولا يكون ذلك واضحاً دائماً:
- خسائر مباشرة. أنت تدفع مقابل نقرات لم يكن بإمكانها تحقيق أي نتيجة.
- تحليلات مشوهة. يتم حساب معدل التحويل وتكلفة الاكتساب والعائد على الاستثمار بناءً على مزيج من البشر والبوتات، لذا تُتخذ قرارات توسيع الحملات بناءً على بيانات غير صحيحة.
- إفساد تدريب الخوارزميات. تعمل المنصات الإعلانية على تحسين العرض بناءً على سلوك الجمهور السابق. وإذا كان يضم الكثير من البوتات، يتعلم النظام البحث عن ترافيك مشابه.
مثال افتراضي. الميزانية اليومية 500 دولار، ذهب منها 20% إلى نقرات غير مستهدفة. هذا يعني 100 دولار يومياً، أو حوالي 3000 دولار شهرياً، لم تحقق أي عملية بيع واحدة. وهذه مجرد خسائر مباشرة، دون احتساب الاستنتاجات الخاطئة حول الحملة.
ما هو الاحتيال الإعلاني وما هي أنواعه
الاحتيال الإعلاني (ad fraud) هو أي مرات ظهور أو نقرات أو عمليات تثبيت أو عملاء محتملين تبدو وكأنها إجراءات من مستخدم حقيقي، لكنها ليست كذلك. ويدفع المعلن مقابلها تماماً كما يدفع مقابل الترافيك الحقيقي.
| نوع الاحتيال | كيف يبدو | ما الذي يجب الانتباه إليه |
|---|---|---|
| البوتات | نصوص برمجية ومتصفحات بدون واجهة رسومية تفتح الصفحات وتنقر. البسيطة منها تدخل من عناوين IP الخاصة بالخوادم، والمتقدمة تتنكر في هيئة متصفحات عادية | عناوين IP لمراكز البيانات، وكلاء مستخدم متطابقون، زيارات لمدة 0-2 ثانية |
| مزارع النقرات | أجهزة حقيقية وأشخاص ينقرون مقابل المال | أنماط متكررة، نشاط خارج أوقات الذروة في الموقع الجغرافي المستهدف |
| النقر الاحتيالي | منافسون أو شركاء غير نزيهين يستنزفون ميزانيتك عمداً | نقرات كثيرة من نفس عناوين IP أو الشبكات الفرعية |
| تزييف المصدر | يتم تقديم الترافيك على أنه قادم من منصة عالية الجودة | المُحيل لا يتطابق مع المنصة المُعلنة |
| عمليات التثبيت والعملاء المحتملون الوهميون | يتم ملء النماذج والتطبيقات تلقائياً للحصول على العوائد المالية | بيانات متطابقة في النماذج، طفرات في الطلبات دون مبيعات |
وتقف بوتات المراجعة التابعة للشبكات الإعلانية بشكل منفصل. فهي لا تُعد احتيالاً، ولكنها بالنسبة للإحصائيات تُعتبر أيضاً ترافيك غير مستهدف: فهي تفحص الإعلان وصفحة الهبوط، ولا تقوم بالشراء.
علامات ترافيك البوتات في الإحصائيات
علامة واحدة لا تثبت شيئاً بعد، ولكن اجتماع عدة علامات معاً يُعد سبباً للتحقيق في الأمر:
- ارتفاع نسبة النقر إلى الظهور مع معدل تحويل يقارب الصفر؛
- زيارات تتراوح مدتها بين 0-2 ثانية ومعدل ارتداد يقارب 100%؛
- حصة ملحوظة من النقرات قادمة من عناوين IP لمراكز البيانات والاستضافات؛
- وكلاء مستخدم ودقة شاشة وإصدارات متصفح متطابقة لمئات الزيارات؛
- طفرات في النقرات ليلاً حسب التوقيت المحلي للموقع الجغرافي المستهدف؛
- عدم تطابق لغة المتصفح والمنطقة الزمنية مع دولة عنوان IP؛
- تركز النقرات لدى مزود خدمة إنترنت واحد أو اثنين أو في شبكة فرعية واحدة؛
- زيارات بدون مُحيل أو بمُحيل لا يتطابق مع المنصة الإعلانية.
كيفية إجراء تشخيص سريع
- قارن النقرات في حسابك الإعلاني مع الزيارات في نظام التحليلات الخاص بك. الفجوة الكبيرة تعني أن جزءاً من النقرات لا يصل إلى الصفحة، أو أنها بوتات لا تقوم بتشغيل أكواد التحليلات.
- قسّم الترافيك حسب وسوم التتبع. ستُظهر وسوم UTM المنفصلة لكل منصة وتصميم إعلاني مصدر الزيارات الغريبة.
- انظر إلى التوزيع حسب مزودي الخدمة والدول. الانحراف الحاد نحو شبكة واحدة أو دولة خارج نطاق الاستهداف يُعد أمراً مريباً.
- تحقق من التوقيت. غالباً ما ترتبط الذروات الليلية في الموقع الجغرافي المستهدف بالترافيك الآلي.
كيف تعمل تصفية الترافيك
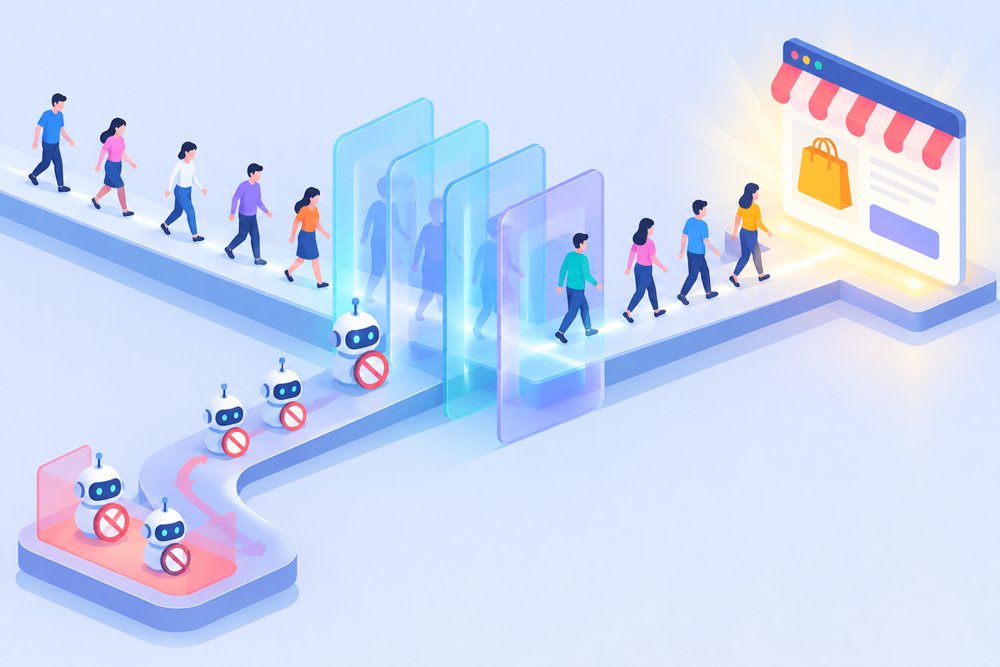
تقوم خدمة التصفية بفحص كل زيارة قبل وصولها إلى الصفحة الرئيسية، وتقرر ما يجب عرضه. يتم الفحص على عدة مستويات:
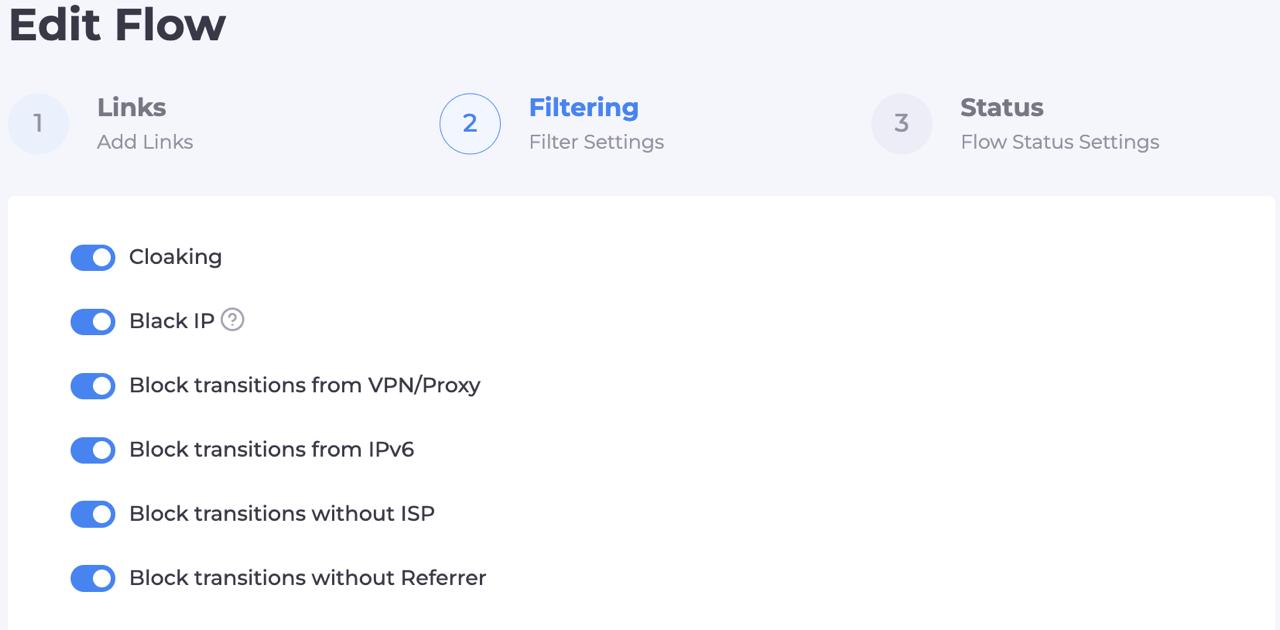
- بيانات عنوان IP. الدولة والمدينة، ومزود الخدمة، ونوع الشبكة. غالباً ما يتم حظر عناوين مراكز البيانات وشبكات VPN العامة وشبكات البروكسي المعروفة أولاً.
- الجهاز والمتصفح. نظام التشغيل، والمتصفح، ونوع الجهاز، وعلامات الأتمتة. البوت الذي يعمل بمتصفح Chrome "مثالي" على خادم يفضح نفسه من خلال مجموعة من التناقضات الصغيرة.
- سياق الزيارة. المُحيل، ووسوم الرابط، ولغة المتصفح، والمنطقة الزمنية. إذا تناقضت المعلمات مع بعضها البعض، تبدو الزيارة مشبوهة.
- السلوك والحدود. عدد المرات التي نقر فيها عنوان IP واحد أو جهاز واحد خلال فترة زمنية. التكرارات التي تتجاوز الحد تُعد أثراً نموذجياً للنقر الاحتيالي.
- القوائم. القوائم السوداء للعناوين والشبكات الفرعية المتراكمة من الحملات السابقة، والقوائم البيضاء لاختباراتك الخاصة.
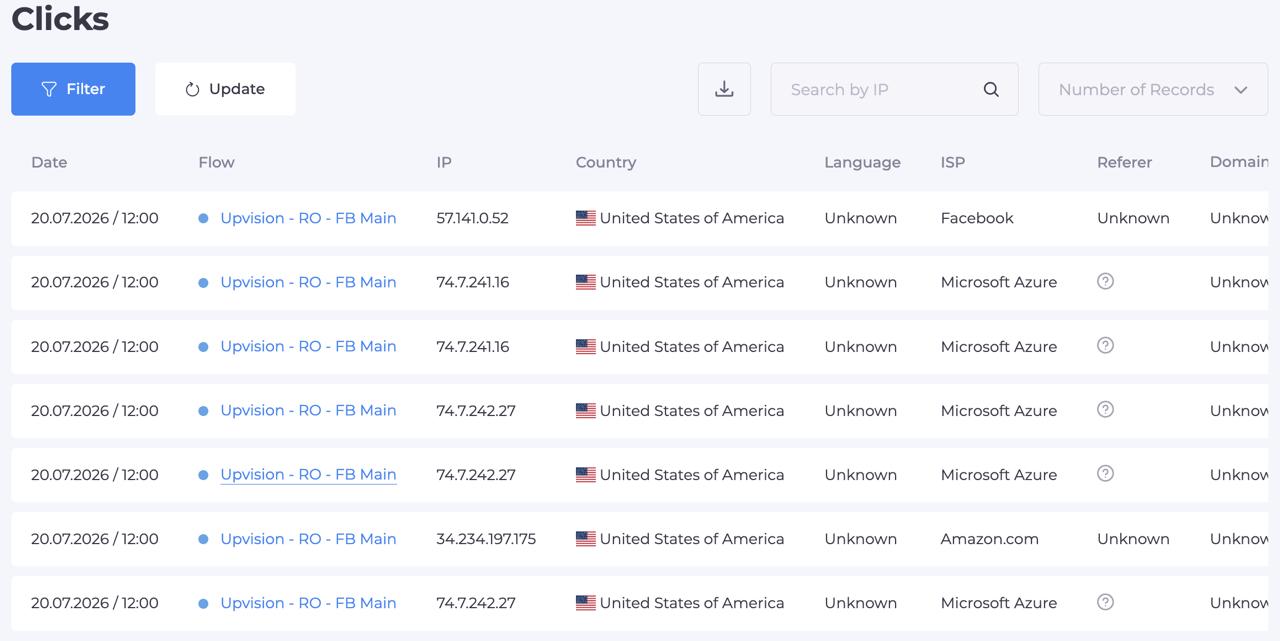
على سبيل المثال، في Cloaking.House يتم تجميع الفلاتر في Flow واحد: يمكنك حظر الترافيك حسب عنوان IP، وVPN والبروكسي، وIPv6، ومزود الخدمة، والمُحيل، والجهاز، ونظام التشغيل، والمتصفح، واللغة، والمنطقة الزمنية، وتعيين حدود للنقرات، وإدارة قوائمك السوداء والبيضاء الخاصة. يرى الزائر غير المستهدف صفحة منفصلة، بينما يمر الزائر المستهدف إلى الصفحة المطلوبة. في سجل النقرات، تظهر النتيجة والفلتر الذي تم تفعيله لكل زيارة، مما يعني أنه يمكن التحقق من القرارات بدلاً من التسليم بها دون دليل.
من أين تبدأ الإعداد
| المستوى | ما يجب تفعيله | متى يكون مناسباً |
|---|---|---|
| الأساسي | مراكز البيانات، شبكات VPN والبروكسي، عدم تطابق الموقع الجغرافي | الإطلاق الأول، ميزانية صغيرة |
| المتوسط | بالإضافة إلى الجهاز، ونظام التشغيل، والمتصفح، واللغة، والمنطقة الزمنية | الحملات ذات الجمهور المحدد بوضوح |
| المتقدم | بالإضافة إلى حدود النقرات، وفلتر المُحيل، والقوائم المخصصة | الميزانيات الكبيرة، الاشتباه في وجود نقر احتيالي |
ابدأ بالمستوى الأساسي وزد التعقيد بناءً على بيانات السجلات، وليس العكس. كلما كانت القواعد أكثر صرامة، زاد خطر حظر الأشخاص الحقيقيين.
كيفية التحقق من أن الفلاتر تعمل بشكل صحيح
إعداد الفلاتر وحده لا يكفي: يجب اختبارها من كلا الجانبين. يجب حظر البوت، بينما يجب أن يصل المستخدم الحقيقي من الدولة المستهدفة إلى الصفحة الصحيحة. الخطأ في الجزء الثاني يكلف أكثر: فأنت تدفع ثمن النقرة وترسل المشتري إلى المكان الخطأ بنفسك.
| الاختبار | كيفية التنفيذ | النتيجة المتوقعة |
|---|---|---|
| الدخول كبوت | افتح رابط الحملة من عنوان IP لخادم أو عبر شبكة VPN عامة | الصفحة غير المستهدفة |
| الدخول كمستخدم من الموقع الجغرافي | افتح الرابط نفسه من عنوان IP منزلي للدولة المطلوبة | الصفحة الرئيسية |
| الدخول من دولة أجنبية | نفس الاختبار باستخدام عنوان IP من موقع جغرافي آخر | الصفحة غير المستهدفة |
| الدخول من جهاز آخر | إذا كان الاستهداف للهواتف المحمولة فقط، افتح الرابط من جهاز كمبيوتر مكتبي | الصفحة غير المستهدفة |
| المطابقة مع السجلات | تحقق من سجل الخدمة | تلقى كل اختبار القرار المتوقع والسبب |
بالنسبة للاختبار الثاني، تناسبك البروكسيات السكنية مع إمكانية اختيار الدولة والمدينة ومزود الخدمة: حيث تبدو الزيارة تماماً كزيارة مستخدم محلي. يمكنك قراءة المزيد حول كيفية التحقق من الإعلانات وصفحات الهبوط في مختلف المناطق على الصفحة الخاصة بـ بروكسيات التحقق من الإعلانات.
من العملي الاحتفاظ بملف تعريف متصفح منفصل لكل موقع جغرافي مع البروكسي واللغة والمنطقة الزمنية المناسبة. وبهذه الطريقة يمكن تكرار الفحص في غضون دقيقتين بعد أي تعديل على الفلاتر.
ماذا تفعل إذا كان الفلتر يحظر الأشخاص الحقيقيين
هذا هو الخطأ الأكثر تكلفة، لذا يجب مراقبته بشكل منفصل:
- افتح سجل النقرات وابحث عن الزيارات القادمة من الموقع الجغرافي المستهدف والتي وصلت إلى الصفحة غير المستهدفة.
- انظر إلى الفلتر الذي تم تفعيله: غالباً ما يكون مزود الخدمة، أو IPv6، أو اللغة، أو المُحيل.
- خفف هذه القاعدة تحديداً، وليس جميع القواعد دفعة واحدة.
- كرر الزيارات الاختبارية وتحقق من السجل بعد الدفعة التالية من النقرات.
قم بتغيير إعداد واحد في كل مرة: وإلا فلن تفهم ما الذي أثر بالضبط على النتيجة.
خطة حماية الميزانية
- فعّل الفلاتر الأساسية: مراكز البيانات، وشبكات VPN والبروكسي، وعدم تطابق الموقع الجغرافي.
- أضف حداً للنقرات من عنوان IP واحد وجهاز واحد.
- قسّم ترافيك الحملات حسب الوسوم لمعرفة المنصة التي تجلب البوتات.
- حدّث القائمة السوداء للشبكات الفرعية أسبوعياً بناءً على بيانات السجلات.
- بعد كل تعديل على الفلاتر، كرر الزيارات الاختبارية كبوت وكمستخدم.
- قارن النقرات في حسابك الإعلاني مع الزيارات التي اجتازت الفلتر. الفجوة الكبيرة إشارة لفحص المصدر.
- أوقف المنصات والمواضع الإعلانية التي تجلب ترافيك غير مستهدف باستمرار.
ما هي المقاييس التي يجب تتبعها
| المقياس | ما يوضحه |
|---|---|
| نسبة النقرات المصفاة | مقدار الترافيك الذي تم توجيهه إلى الصفحة غير المستهدفة |
| الفجوة بين النقرات والزيارات | عدد النقرات التي لم تصل إلى الصفحة |
| نسبة الترافيك غير المستهدف حسب المنصة | المنصة التي تجلب أكبر قدر من الترافيك غير المرغوب فيه |
| معدل التحويل للترافيك الذي اجتاز الفلتر | معدل التحويل الحقيقي للحملة بدون بوتات |
| نسبة الأشخاص الحقيقيين في الصفحة غير المستهدفة | مؤشر على المبالغة في تشديد الفلاتر |
أخطاء شائعة
- فلاتر شديدة الصرامة. إذا قمت بحظر جميع ترافيك VPN وجميع المتصفحات النادرة، فسيغادر المستخدمون الحقيقيون جنباً إلى جنب مع البوتات.
- فلتر واحد بدلاً من عدة فلاتر. البوت الذي يستخدم عنوان IP منزلي يجتاز فلتر IP، لكنه يفضح نفسه على مستوى المتصفح أو حدود النقرات.
- عدم إجراء اختبارات بعد التغييرات. قد تؤدي قاعدة جديدة إلى إغلاق الوصول للموقع الجغرافي المستهدف دون أن تلاحظ.
- عدم مراجعة السجلات. بدون تحليل السجلات، لا يمكن معرفة مصدر الاحتيال ولا المنصة التي يجب إيقاف الإعلان عليها.
- إعداد واحد لجميع المنصات. تختلف بنية الترافيك باختلاف المصادر، ومجموعة القواعد الموحدة تعمل بكفاءة أقل.
قائمة التحقق قبل الإطلاق
- تم تفعيل الفلاتر الأساسية (مراكز البيانات، VPN، البروكسي، الموقع الجغرافي)
- تم تعيين حدود النقرات
- تم وسم الترافيك حسب المنصات والتصاميم الإعلانية
- تم إجراء الاختبارات: بوت، مستخدم من الموقع الجغرافي، دولة أجنبية، جهاز آخر
- تم فحص سجل النقرات بعد الزيارات الأولى
- تم تحديد يوم للمراجعة المنتظمة للسجلات وتحديث القائمة السوداء
الخلاصة
لا يمكن القضاء على الاحتيال تماماً، ولكن يمكن جعله مكلفاً للمحتال ورخيصاً بالنسبة لك. التصفية متعددة المستويات حسب عنوان IP والجهاز والسياق والسلوك تقطع الجزء الأكبر من البوتات، بينما تؤكد الزيارات الاختبارية المنتظمة من عناوين IP للدول المطلوبة أن المشترين الحقيقيين يرون الصفحة الصحيحة. تذكر أن قواعد الشبكات الإعلانية تسري في ظل أي إعداد تقني، لذا يجب استخدام التصفية لحماية الميزانية في إطار هذه القواعد.
إذا كنت ترغب في اختبار الإعداد عملياً، يوفر Cloaking.House وصولاً مجانياً لمدة 7 أيام دون قيود على الميزات: وهذا يكفي لإعداد الفلاتر وإجراء الزيارات الاختبارية.
الأسئلة الشائعة
ما هو الاحتيال في الإعلانات؟ هو مرات ظهور أو نقرات أو عمليات تثبيت أو عملاء محتملون تحاكي تصرفات المستخدمين. يتم إنشاؤها بواسطة البوتات أو مزارع النقرات أو الشركاء غير النزيهين، بينما يدفع المعلن ثمنها.
كيف أعرف أن الحملة تحتوي على ترافيك بوتات؟ ابحث عن مجموعة من العلامات: ارتفاع نسبة النقر إلى الظهور بدون تحويلات، زيارات لمدة 0-2 ثانية، نقرات من عناوين IP لمراكز البيانات، معلمات متصفح متطابقة، عدم تطابق اللغة أو المنطقة الزمنية مع دولة عنوان IP.
هل يمكن للفلتر أن يحظر المشترين الحقيقيين؟ نعم، إذا كانت القواعد صارمة للغاية. لذلك، بعد كل إعداد، يلزم إجراء زيارة اختبارية من عنوان IP منزلي للدولة المستهدفة وفحص السجل.
لماذا نستخدم البروكسي لاختبار الفلاتر؟ لرؤية الحملة بعيون مستخدم من الدولة المطلوبة. تمنح البروكسيات السكنية عنوان IP منزلياً للموقع الجغرافي المختار، بينما يساعد عنوان IP الخاص بالخادم في التحقق من حظر البوت.
هل الحماية التي توفرها الشبكات الإعلانية كافية؟ تقوم الشبكات بتصفية جزء من الترافيك غير الصالح بنفسها، ولكن ليس كله. تساعدك التصفيتك الخاصة وتحليل السجلات على رؤية ما تبقى في إحصائيات الحملة.
كم مرة يجب مراجعة الفلاتر؟ راجع السجل وحدّث القوائم السوداء مرة واحدة في الأسبوع، وكرر الزيارات الاختبارية بعد أي تغيير في الحملة أو الفلاتر.
كن أول من يشارك رأيه!
نحن نقدر ملاحظاتك — شاركنا رأيك.